セキュリティの診断を頼もうとすると、「脆弱性診断」と「ペネトレーションテスト」という2つの言葉が出てきます。どちらも、システムの弱点を調べるものですが、目的と調べ方が違い、費用や期間も変わります。違いが分からないまま発注すると、必要のない高額なテストを頼んだり、反対に、必要な確認が抜けたりします。この記事では、脆弱性診断とペネトレーションテストの違いを整理し、目的別の選び方、発注の前に決める対象と実施条件を、発注者の目線で解説します。2026年10月時点の一般的な整理です。
この記事のポイント
- 脆弱性診断は、診断項目に沿って、弱点を広く洗い出す。ペネトレーションテストは、攻撃者の立場で、目的を達成できるかを深く確かめる
- 初めて頼むとき、または、弱点を広く棚卸ししたいときは、脆弱性診断から始める。診断と修正を終えたあとで、重要なシステムの守りの実効性を確かめたいときに、ペネトレーションテストを足す
- 発注の前に、目的、対象、成果物、実施の条件(本番か、時間帯、禁止事項、緊急の連絡)を決める。目的と成果物が違えば、見積もりも変わる
- 見積もりを比べるときは、名前ではなく、何を調べ、何が報告されるかで、同じ条件にそろえる
目次
脆弱性診断とペネトレーションテストの違い
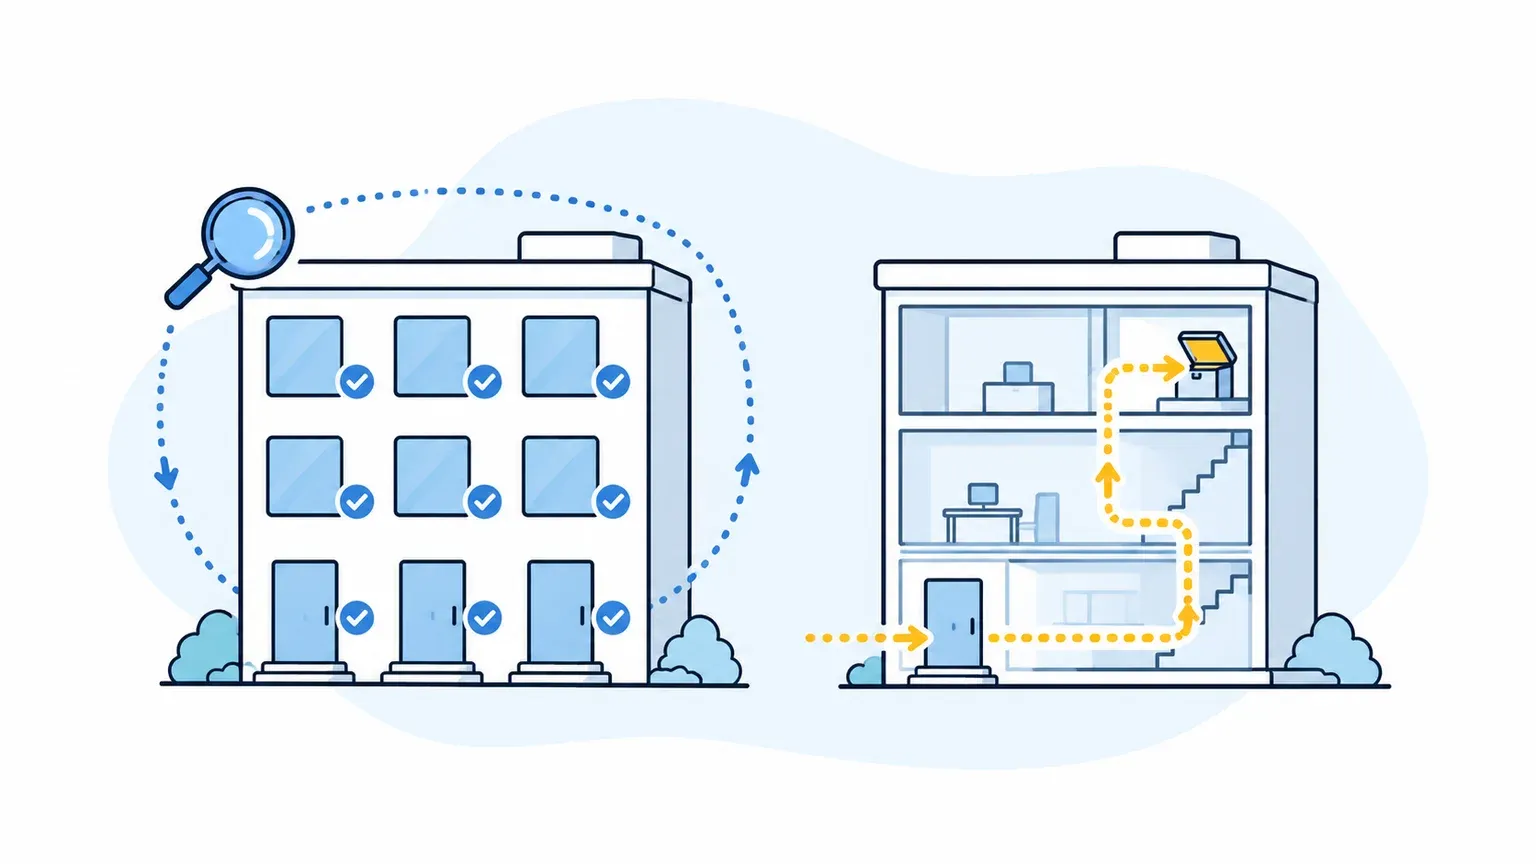
はじめに、2つの違いを整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、診断やテストを提供する会社の、違いの解説記事が中心でした。発注者が、自社の目的に合わせて、どちらを選び、何を決めるかに絞った記事は、多くありませんでした。
脆弱性診断は、弱点を広く洗い出す
脆弱性診断は、システムの画面、機能、機器に、悪用されうる弱点がないかを、診断項目に沿って、網羅的に調べる手法です。ツールによる自動の確認と、診断員による手動の確認を組み合わせます。結果は、見つかった弱点の一覧と、重大度、推奨される対策として報告されます。
目的は、「弱点をできるだけ多く見つけ、直すこと」です。建物にたとえると、すべての窓と扉に、鍵の不備がないかを、順に点検するイメージです。診断の流れは、脆弱性診断のやり方は?発注前の準備から修正・再診断までの流れで整理しています。
ペネトレーションテストは、攻撃が成立するかを確かめる
ペネトレーションテストは、攻撃者の立場で、実際に侵入を試みて、設定した目的を達成できるかを検証する手法です。目的は、たとえば、「顧客情報のデータベースに到達できるか」「管理者の権限を奪えるか」といったものです。見つけた弱点を組み合わせて、攻撃の経路を作り、どこまで到達できたかを確かめます。
目的は、「攻撃が成立するか、どこまで被害が及ぶかを確かめること」です。建物にたとえると、実際に1つの扉から侵入を試み、奥の金庫まで届くかを確かめるイメージです。守りの仕組み(監視や、検知、対応)が、実際に働くかを試す場合もあります。
2つの違いの比較
| 観点 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 目的 | 弱点を洗い出して、直す | 攻撃が成立するかを確かめ、被害の範囲を知る |
| 調べ方 | 診断項目に沿って、網羅的に調べる。ツール中心に、手動を組み合わせる | 攻撃者の立場で、手動を中心に、経路を組み立てる |
| 対象の広さ | 広い。画面、機能、機器を、まんべんなく | 目的に関わる経路に絞る。深く |
| 報告の内容 | 弱点の一覧、重大度、推奨される対策 | 攻撃の経路、成功した手順、到達できた範囲、守りの仕組みの働き |
| 費用と期間 | 対象の数に応じて決まる。比較的、見積もりやすい | 手動の作業が多く、一般に、費用も期間も大きくなりやすい |
| 向いている場面 | 公開の前、定期の点検、弱点を広く棚卸ししたいとき | 診断と修正を終えた重要なシステムで、守りの実効性を確かめたいとき |
2つは、優劣の関係ではなく、役割の違いです。弱点が多く残っている状態でペネトレーションテストを行うと、簡単に侵入できてしまい、深い確認ができないまま終わることがあります。まず、脆弱性診断で、広く弱点を直してから、ペネトレーションテストで、守りの強さを確かめる順番が、一般的です。
脆弱性診断とペネトレーションテストの選び方
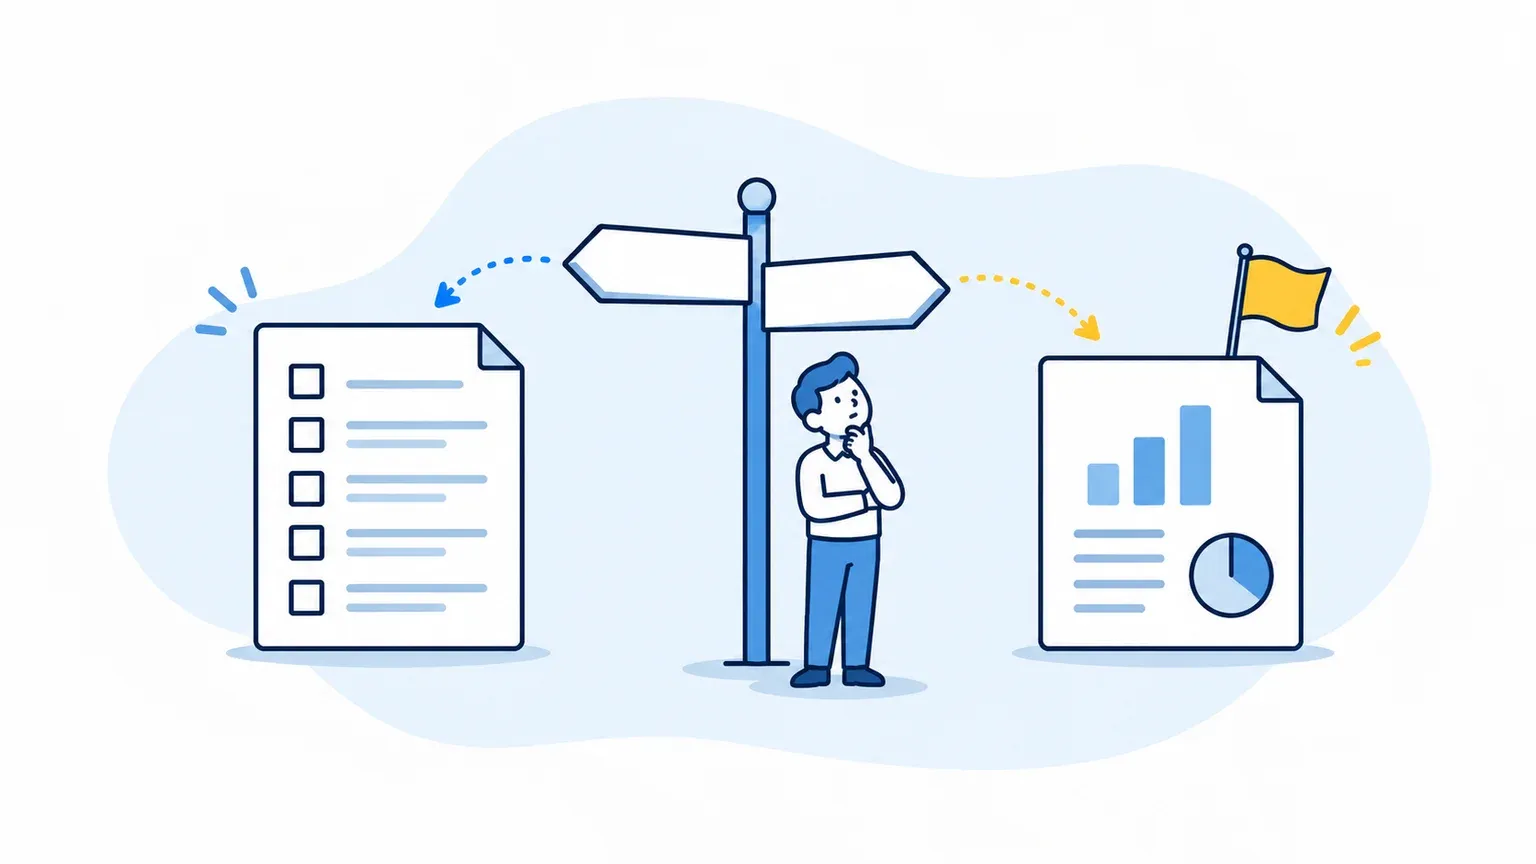
ここからは、自社の目的に合わせた選び方と、発注の前に決めることを整理します。名前ではなく、目的と成果物から選びます。
目的別の選び方
目的ごとの選び方の目安は、次のとおりです。
- 初めて診断を受ける、または、長く診断していない:脆弱性診断から始める。弱点を広く洗い出し、直す
- システムを公開する前、大きな機能を追加した後:脆弱性診断で、新しい機能の弱点を確認する
- 取引先や審査から、定期の診断を求められている:脆弱性診断。求められる実施の内容(範囲、頻度、報告書の形式)を確認する
- 診断と修正を終えた、重要なシステムで、守りの実効性を確かめたい:ペネトレーションテストを検討する
- 監視や、検知、対応の仕組みが、実際に働くかを確かめたい:攻撃者の立場で試す形式のテストを検討する
どちらを選ぶ場合も、診断の範囲を決めておく必要があります。Webサイトやアプリの対象範囲の決め方は、Web脆弱性診断とは?サイトとアプリで変わる対象範囲を解説で整理しています。
発注の前に決めること
どちらを頼む場合も、発注の前に、次の点を決めます。
- 目的:何を確かめたいか。弱点を洗い出したいのか、特定の情報への到達を確かめたいのか
- 対象:どのシステム、機器、アカウントを対象にするか。対象外にするものは何か
- 成果物:弱点の一覧と対策か、攻撃の経路の報告か。報告会の有無
- 実施の環境:本番か、検証環境か。本番で行う場合の、業務への影響の許容範囲
- 実施の時間帯:夜間や休日など、止められない時間帯を避ける
- 禁止事項:データの削除、大量の通信による負荷、社員への働きかけ(なりすましの連絡など)を行ってよいか
- 緊急の連絡と中止の条件:問題が起きたときの連絡先と、止める判断をする人
特に、ペネトレーションテストでは、実際に侵入を試みるため、対象と禁止事項、緊急の連絡の取り決めが重要です。クラウドの上で行う場合は、クラウドの事業者が定める、テストのポリシーも確認が要ります。AWSの場合の確認点は、AWS脆弱性診断の進め方は?設定確認と外部診断の違いを解説で整理しています。委託先が管理するシステムや、外部のサービスは、事前に許可を得ます。
見積もりを、同じ条件で比べる
診断会社から見積もりを取るときは、名前だけで比べず、何を調べ、何が報告されるかを、そろえます。同じ「ペネトレーションテスト」という名前でも、会社によって、内容が違うことがあります。確認する点は、次のとおりです。
- 調べる対象と、深さ:どこまで攻める想定か。手動の作業の日数
- 目的の設定:到達を確かめる目的を、どう決めるか
- 成果物:報告書の内容。弱点の一覧だけか、攻撃の経路と、再現の手順を含むか
- 再テストの有無:修正後の確認を、見積もりに含むか
- 実施の体制:誰が行うか。資格や、実績
診断会社に、目的、成果物、実施の条件を、同じ質問で聞いて、回答を比べると、条件をそろえやすくなります。発注前に、会社の情報や対応方針を同じ質問で集める雛形として、RFI(情報提供依頼書)テンプレートがあります。システム開発会社向けの資料ですので、診断会社に使う場合は、質問の項目を入れ替えて使ってください。
契約と実施の前に、確認しておくこと
診断やテストは、他社が自社のシステムに、攻撃に近い通信を送る行為です。そのため、契約や取り決めの内容を、依頼の前に確認します。確認する点は、次のとおりです。
- 秘密の保持:診断で知り得た、システムの情報と弱点を、診断会社が、外部に漏らさない取り決め。担当者の範囲
- 実施中の障害:診断やテストの影響で、システムが止まったり、データが壊れたりした場合の、責任と費用の扱い
- 再委託:診断会社が、作業の一部を、別の会社に任せるか。任せる場合の、事前の承認
- データの扱い:診断で取得したデータの、保管の期間と、削除の方法
- 報告書の扱い:報告書の著作権や、利用できる範囲。取引先への提出の可否
- 実施の記録:診断元の通信のアドレスと、実施の日時の記録。後で、自社の記録と照らし合わせられるようにする
特に、本番のシステムで実施する場合は、実施中に障害が起きたときの責任と、止める判断の手順を、書面で確認しておきます。診断会社の側が、すでにひな形を持っていることが多いため、内容を確認し、自社の条件に合わせて調整します。
実施の通知も大切です。社内の監視の担当者や、運用の委託先に、実施の日時と、診断元のアドレスを、事前に伝えておきます。伝えていないと、診断の通信が、本物の攻撃として扱われ、不要な対応が起きたり、反対に、本物の攻撃が、診断の通信に紛れて見逃されたりします。守りの仕組みの働きも試す目的の場合は、あえて通知しない範囲を決めることもありますが、その場合も、中止の判断ができる少数の責任者には、伝えておきます。
実施の前に、自社でできること
診断やテストを頼む前に、自社で、基本的な弱点を減らしておくと、費用の使い方が効率的になります。ソフトの更新、不要な機能の停止、権限の整理など、基本の対策ができていない状態では、診断やテストで、基本的な指摘ばかりが並びます。自社のWebシステムのどこに弱点がありそうかを、先に確認しておくと、目的と対象を、絞りやすくなります。国家サイバー統括室が示した対策のポイントをもとにした全10問の2分でできるWebシステム安全度チェックで、弱点の場所を確認できます。
よくある質問
- Q. ペネトレーションテストだけ受ければ、脆弱性診断は不要ですか?
- A. 目的が違うため、一方で他方を代えることはできません。ペネトレーションテストは、目的に関わる経路に絞って深く調べるため、対象の画面や機能を、まんべんなく点検する役割は、脆弱性診断が担います。
- Q. どちらから受ければよいですか?
- A. 初めての場合は、脆弱性診断から始めるのが一般的です。診断で見つかった弱点を直してから、重要なシステムに、ペネトレーションテストを足す順番が、効率的です。
- Q. ペネトレーションテストは、本番の環境で行いますか?
- A. 目的によって違います。実際の運用環境での守りを確かめたい場合は、本番で行うこともあります。その場合は、業務への影響を避けるための取り決めが、特に重要です。検証環境で行う場合は、本番との設定の違いに注意します。
- Q. 費用は、どのくらい違いますか?
- A. 一般に、手動の作業が多いペネトレーションテストは、費用も期間も大きくなりやすい傾向があります。ただし、対象や深さによって変わるため、見積もりで、同じ条件にそろえて比べます。見積もりの見方は、診断の費用と同じく、対象と深さをそろえて比べるのが基本です。
- Q. 診断の結果は、どちらも、社内で共有してよいですか?
- A. どちらの報告書も、システムの弱点や、侵入の経路が書かれているため、機密性が高い情報です。共有する範囲を限り、保管の場所も、アクセスできる人を絞ります。修正に必要な情報だけを、担当者に渡します。
- Q. 一度受ければ、しばらく受けなくてよいですか?
- A. システムは、機能の追加や、ソフトの更新で、日々変わります。診断やテストの結果は、実施した時点のものです。新しい機能を追加したときや、大きな構成の変更をしたとき、公開する範囲を広げたときに、あらためて実施することを検討します。頻度は、システムの重要度と、変更の多さで決めます。