AWSでシステムを動かしていると、「クラウドは事業者が守ってくれているはずなのに、なぜ自社で診断が要るのか」と迷うことがあります。実際には、AWSが守る部分と、利用者が守る部分は分かれていて、設定の不備やサーバーのソフトの古さ、アプリの弱点は、利用者の側で確かめる必要があります。この記事では、AWS脆弱性診断とは何かを整理し、設定確認と外部診断の違い、AWSが定めるテストの許可の範囲、診断会社に渡す権限と発注の前に決める条件を、発注者の目線で解説します。クラウドの運用を委託先に任せている企業が、何を確認するかもまとめます。2026年10月時点の一般的な整理です。
この記事のポイント
- AWS脆弱性診断は、1つの診断ではなく、クラウドの設定の確認、サーバーやコンテナのソフトの診断、Webアプリの診断の組み合わせで考える。AWSが守る基盤の部分は、利用者が診断する対象に入らない
- AWSには、テストの許可の範囲を定めたポリシーがある。許可されたサービスは事前の承認なしで診断でき、通信を大量に送る行為などは禁止される。診断会社に頼む場合も、利用者が責任を負う
- 設定確認の診断では、診断会社に、読み取りだけができる権限を渡す。権限は必要な範囲と期間に絞り、使い終わったら外す
- 発注の前に、診断するアカウントとサービスの一覧、実施の時期、委託先の許可、見つかった弱点を直す担当を決める
目次
AWS脆弱性診断とは:設定確認と外部診断の違い
はじめに、AWS脆弱性診断が何を調べるのかを整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、AWSが提供するサービスの紹介ページ、診断会社の解説記事、診断サービスの広告が中心でした。AWSを使う企業が、発注の前に何を決めるかに絞った記事は、多くありませんでした。
AWSが守る部分と、利用者が守る部分
AWSのようなクラウドでは、セキュリティの責任が、事業者と利用者で分かれています。この考え方は、責任共有モデルと呼ばれます。一般的には、データセンターの建物、サーバーなどの機器、仮想化の基盤といった部分は、事業者の責任です。一方で、その上に作る部分、つまりOSやソフトの更新、サービスの設定、アクセスの権限、データの扱い、自社で作ったアプリは、利用者の責任です。
そのため、AWS脆弱性診断が調べる対象は、利用者の側にある部分です。クラウドだから安全、とは言い切れず、設定を1つ間違えるだけで、データが外から見える状態になることがあります。診断は、利用者の責任の範囲が、きちんと守られているかを確かめる手段です。
設定確認と外部診断は、見つける弱点が違う
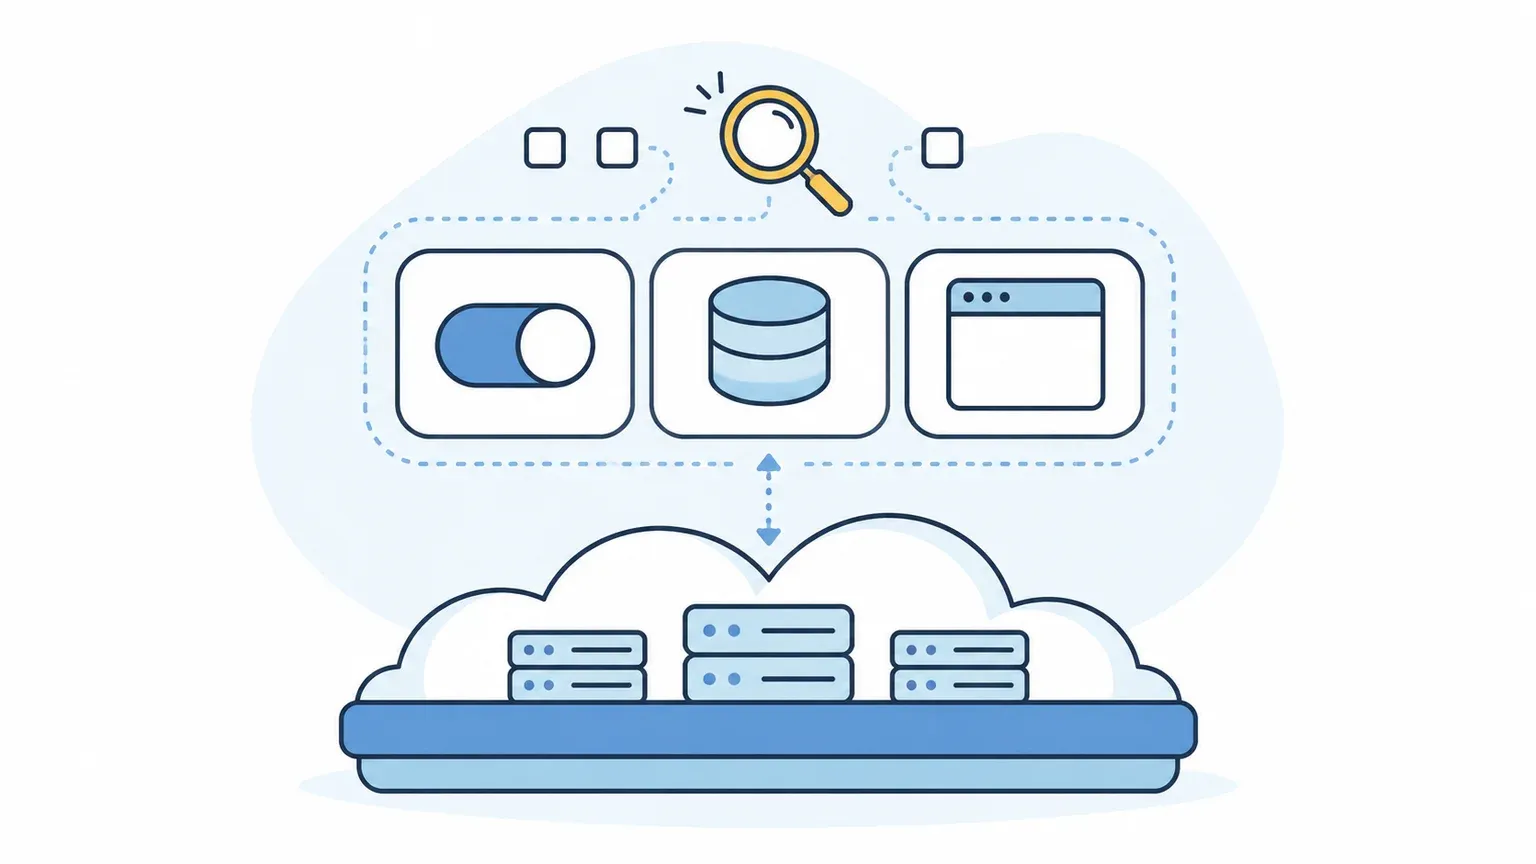
AWS環境の診断は、調べる対象によって、大きく3つに分かれます。3つは、見つかる弱点が違うため、補い合う関係にあります。
| 診断の種類 | 調べる対象 | 見つかりやすい弱点 |
|---|---|---|
| クラウドの設定確認 | アカウントやサービスの設定、アクセスの権限、ログの取得 | 外部に公開されたデータの保存先、権限が広すぎる設定、通信を許可しすぎている設定 |
| サーバーやコンテナの診断 | 仮想サーバー、コンテナ、関数で動くOSやソフト | 古いバージョンのソフトに残る既知の弱点、不要な入口の公開 |
| Webアプリの診断 | 自社で作った画面、機能、API | 入力の扱いの不備、ログインや権限の不備、機能ごとの弱点 |
クラウドの設定確認は、診断会社が、読み取りの権限で設定を調べ、基準と照らし合わせる方法が一般的です。サーバーやコンテナの診断は、ツールで、ソフトのバージョンと既知の弱点を照らし合わせます。AWSにも、仮想サーバーやコンテナ、関数のソフトの弱点を自動で調べるサービスがあり、日常の確認に使う企業があります。Webアプリの診断は、ツールに加えて、画面を操作する手動の確認が入り、設定確認やサーバーの診断では見つからない弱点を調べます。Webアプリの診断の範囲の決め方は、Web脆弱性診断とは?サイトとアプリで変わる対象範囲を解説で整理しています。
設定の不備で起きやすいこと
クラウドの設定で、見つかりやすい不備には、次のようなものがあります。
- データの保存先が、外部から見える設定のままになっている
- 管理用の入口(リモート接続の入口など)が、インターネット全体に開いたままになっている
- アクセスの権限が広すぎて、1つの認証情報が漏れると、環境全体に影響が広がる
- 管理者の権限を持つアカウントに、追加の認証(多要素認証)が設定されていない
- 操作の記録(ログ)が取られておらず、事故のときに原因をたどれない
- 仮想サーバーから、設定の情報を取得するときの方式が古いままで、アプリの弱点と組み合わせて、認証情報を取られるおそれがある
どれも、ソフトの欠陥ではなく、設定の不備です。そのため、アプリの診断だけを受けても、見つかりません。AWSを使う企業が、設定確認を診断に含めるかを検討する理由は、ここにあります。
AWS脆弱性診断の進め方と発注で決めること
ここからは、AWS脆弱性診断を発注するときに、先に決めておくことを整理します。クラウドの診断は、権限や許可の取り決めが多く、準備に時間がかかります。
AWSが定める許可の範囲を確認する
AWSには、利用者がセキュリティの評価やペネトレーションテストを行うときのポリシーがあります。AWSの公式ページによると、AWSの利用者は、許可されたサービスについては、事前の承認なしに、セキュリティ評価を実施できます。許可されたサービスには、仮想サーバー、データベース、コンテンツ配信、サーバーを持たない関数などが含まれます。一方で、禁止されている行為もあります。通信を大量に送ってサービスを止める攻撃(DoSやDDoS)とそのシミュレーション、ポートやリクエストを大量に送る行為などです。
また、攻撃者の役を演じて組織の対応力を試すテスト(レッドチームなど)や、フィッシングの模擬、マルウェアのテストは、事前に申請して、審査を受ける必要があります。申請は、開始日の遅くとも2週間前までとされています。AWS自体の基盤を評価することは、許可されていません。AWSのツールやサービスの結果として、AWS側の問題を見つけたときは、AWSへの報告が求められます。詳しくは、AWSのペネトレーションテストのポリシーで確認できます。
診断を診断会社に頼む場合も、ポリシーを守る責任は、利用者にあります。診断会社が、ポリシーの範囲で診断するかを、見積もりの段階で確認します。ポリシーは更新されることがあるため、依頼の時点の最新の内容で確認してください。
診断する対象を、アカウントとサービスで一覧にする
発注の前に、診断する対象の一覧を作ります。一覧は、見積もりの前提になり、診断会社ごとの見積もりを同じ条件で比べる土台にもなります。一覧に入れるのは、次の項目です。
- アカウント:本番、検証、開発など、診断するアカウントと、診断しないアカウント
- リージョンとサービス:使っている地域と、使っているサービスの種類(仮想サーバー、データベース、コンテナ、関数など)
- 公開している入口:インターネットから見えるアドレスや画面、API
- 管理者:アカウントや設定を管理している担当者と、委託先
- 重要度:止まったり、データが漏れたりしたときの影響が大きい部分
一覧を作る途中で、担当者が把握していないアカウントやサーバーが見つかることがあります。以前の開発で作った検証用の環境が、止められないまま残っている、というような場合です。診断の前に棚卸しをすることで、不要なものを片づける機会にもなります。診断の流れ全体は、脆弱性診断のやり方は?発注前の準備から修正・再診断までの流れで整理しています。
診断会社に渡す権限を、最小限に絞る
クラウドの設定確認では、診断会社が、AWSの管理画面や設定の情報を読み取る必要があります。そのため、診断会社に、アクセスの権限を渡します。ここで決めておくことは、次のとおりです。
- 権限の種類:設定を読み取るだけの権限にする。変更や削除ができる権限は渡さない
- 期間:診断の期間だけに限り、終わったら権限を外す
- 渡し方:診断会社専用のアカウントを作り、共有のパスワードを使い回さない。追加の認証を設定する
- 記録:診断会社が行った操作を、後から確認できるようにする
権限を広く渡すと、診断会社の側の事故が、自社の環境の事故につながるおそれがあります。診断会社が、権限をどう管理するかも、選ぶ際の確認点になります。診断会社に、権限の管理の方法を尋ねるのは、見積もりの段階がよい時期です。
実施の時期と、委託先への連絡を決める
サーバーやアプリの診断は、対象に負荷をかけます。クラウドは使った分だけ費用がかかるため、診断で通信が増えると、費用が増えることもあります。業務への影響が少ない時間帯と、診断元の通信のアドレスを、診断会社から聞いて、監視の担当者に伝えておきます。
クラウドの運用を委託先に任せている場合は、診断の実施を、委託先に事前に知らせて、許可を得ます。契約で診断が認められているか、診断の手続きが決まっているかも、確認します。知らせずに進めると、診断の通信が攻撃と間違われるおそれがあります。
見つかった弱点を直す担当を決める
報告書を受け取ったら、設定の不備は、設定の変更で直せることが多く、ソフトの弱点は、更新で直します。直す担当は、自社、運用の委託先、アプリの開発会社のどこかになります。どの指摘を誰が直すかを、診断の前に決めておくと、報告書の後に、担当が決まらず止まることを防げます。直したら、再診断で確かめます。
診断の範囲を決める前に、自社のWebシステムのどこに弱点がありそうかを絞っておくと、診断の対象と順番を、具体的に決められます。国家サイバー統括室が示した対策のポイントをもとにした全10問の2分でできるWebシステム安全度チェックで、弱点の場所を確認できます。
よくある質問
- Q. AWSの診断には、AWSへの申請が必要ですか?
- A. AWSのポリシーでは、許可されたサービスの診断は、事前の承認なしに行えるとされています。一方で、通信を大量に送る行為は禁止されていて、攻撃者の役を演じるテストなどは、事前の申請が必要です。診断の内容に応じて、最新のポリシーで確認してください。
- Q. AWSを使っていれば、クラウド側が診断してくれるのではありませんか?
- A. AWSが守るのは、基盤の部分です。設定、権限、OSやソフトの更新、自社で作ったアプリは、利用者の責任で守ります。AWSが、利用者の設定を診断して直してくれるわけではありません。
- Q. ツールだけで診断して、十分ですか?
- A. ツールは、設定の不備や、ソフトの既知の弱点を、低い費用で繰り返し確認するのに向いています。一方で、会員や決済の機能のような、自社のアプリの作りに依存する弱点は、診断員による手動の確認が必要です。両方を組み合わせる企業が多くあります。
- Q. 診断の費用は、何で決まりますか?
- A. アカウントの数、使っているサービスの種類、公開している入口の数、設定確認とアプリの診断のどちらを含むかなどで変わります。対象の一覧を先に作っておくと、診断会社ごとの見積もりを、同じ条件で比べられます。費用の見方は、脆弱性診断の費用相場は?見積もりの見方と確認する6項目を解説で整理しています。
- Q. 診断は、どのくらいの頻度で行えばよいですか?
- A. 一律には言えません。新しいサービスを追加したとき、設定や構成を大きく変えたとき、外部に公開する入口を追加したときは、節目になります。設定の確認は、ツールで日常的に行い、手動の診断は、節目で行う使い分けが考えられます。