脆弱性診断を初めて頼むとき、診断会社の選び方や費用の記事は多くあっても、発注する側が、何を準備し、診断のあとに何をするのかは、分かりにくいものです。診断は、診断会社に依頼して終わりではなく、依頼の前の準備と、報告書を受け取ったあとの修正まで含めた、一連の作業です。この記事では、脆弱性診断のやり方を、発注前に決める準備と、実施から修正・再診断までの流れに分けて整理します。目的、対象の一覧、実施の許可と日程、報告書の受け取り方、修正の進め方まで、発注者の目線でまとめます。2026年10月時点の一般的な整理です。
この記事のポイント
- 脆弱性診断は、準備、実施、報告、修正、再診断の5段階で進む。診断会社が担当するのは実施と報告で、準備と修正は発注側の仕事になる
- 発注前に、目的、対象の一覧、実施の許可と日程の3つを決める。決まっていないと、見積もりも比べられず、診断の範囲もずれる
- 報告書を受け取ったら、重大度だけで直さず、影響する業務と悪用のされやすさで順番を決め、修正の担当と期限を決める
- 修正したら、再診断で直ったことを確かめる。再診断の条件は、診断を頼む前に決めておく
目次
脆弱性診断のやり方:発注前に決める準備
はじめに、脆弱性診断の全体の流れと、発注の前に決める準備を整理します。私が2026年10月29日にGoogleで確認した範囲では、「脆弱性診断 やり方」の検索結果の上位は、診断会社や製品を提供する会社の解説記事が中心で、診断を依頼する側が何を準備するかに絞った記事は、多くありませんでした。
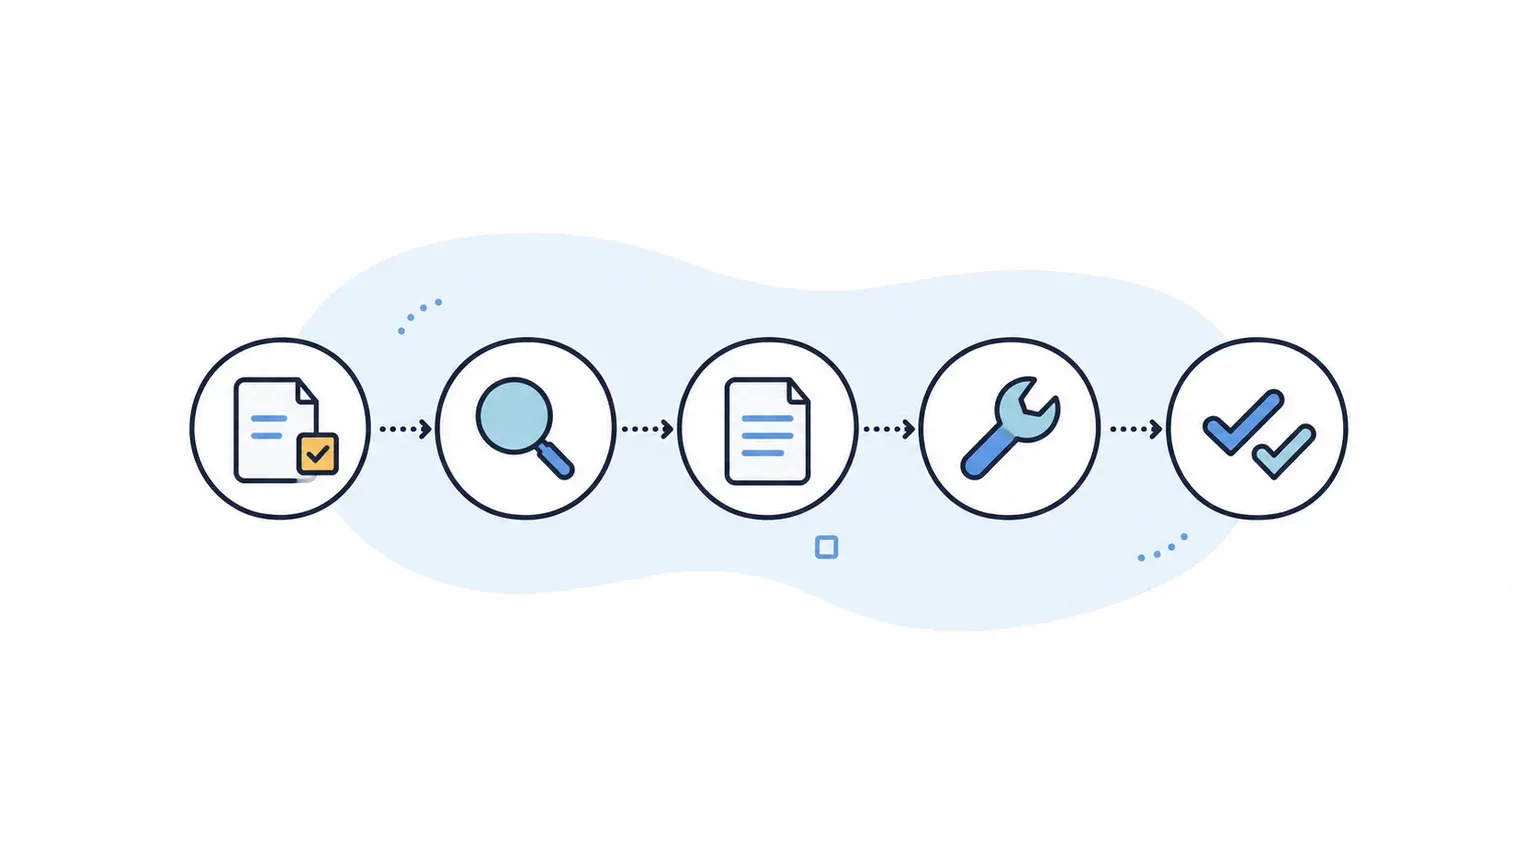
脆弱性診断の流れは5段階
脆弱性診断は、一般に、次の5段階で進みます。段階ごとに、だれが担当し、何ができあがるかを整理します。
| 段階 | 主な担当 | できあがるもの |
|---|---|---|
| 1. 準備 | 発注側 | 診断の目的、対象の一覧、実施の許可と日程 |
| 2. 実施 | 診断会社(発注側が窓口と立ち会い) | 診断の記録、見つかった弱点の一覧 |
| 3. 報告 | 診断会社 | 報告書、報告会での説明 |
| 4. 修正 | 発注側(自社のエンジニア、開発会社、保守の委託先) | 修正の優先順位、修正の担当と期限、修正された対象 |
| 5. 再診断 | 診断会社 | 修正が正しく効いていることの確認結果 |
この表で分かるように、診断会社が担当するのは、実施、報告、再診断です。準備と修正は、発注側の仕事です。診断の費用だけを見積もって、修正の担当や費用を決めていないと、診断の結果が、直されないまま残ります。
診断を行う目的と、必要になる場面を決める
最初に決めるのは、診断の目的です。目的が決まっていないと、診断の範囲や、診断会社への依頼の内容が決まりません。診断が必要になる主な場面は、次のとおりです。
- 公開前の確認:新しいサイトやサービスを公開する前に、弱点がないかを確かめる
- 大きな改修のあと:機能の追加や、仕組みの変更のあとに、新しい弱点が生じていないかを確かめる
- 定期的な点検:公開しているサイトを、一定の間隔で点検する
- 取引先や監査からの求め:第三者による診断の結果を、提出する必要がある
- 事故や指摘のあと:不正アクセスや、外部からの指摘を受けて、原因となった弱点と、同じ弱点がほかにないかを確かめる
目的によって、診断の深さが変わります。公開前の確認なら、ログイン後の画面や決済まで調べる必要があります。定期的な点検なら、ツールで既知の弱点を広く調べ、年に1回は手動の診断を足す、といった組み合わせもあります。目的を、書面に1〜2行で書いておくと、診断会社との打ち合わせが進めやすくなります。
診断の対象を一覧にする
次に、診断の対象を一覧にします。対象の一覧は、見積もりの前提になり、診断会社ごとの見積もりを比べるための土台にもなります。一覧に入れるのは、次の項目です。
- URLと画面:診断するサイトのURLと、主な画面。ログインが必要な画面と、会員の権限の種類
- 機能:会員登録、問い合わせ、決済、ファイルのアップロードなど、利用者が操作する機能
- API:画面の裏側で動く、外部とやり取りする仕組みの一覧
- サーバーと環境:本番、検証用、開発用の別。使っているクラウドやホスティングの事業者
- 外部サービス:決済、メール送信、地図など、連携している外部のサービス
一覧を作る途中で、社内に、サイトの全体を把握している人がいないことに気づくことがあります。その場合は、棚卸しを先に行います。対象の一覧がないまま診断を頼むと、診断会社が対象を数える方法で、見積もりが変わり、診断の範囲も不明確になります。
対象の一覧は、ゼロから作らなくても、すでにある資料から作れます。システム構成図、画面の遷移図、API仕様書、サーバーの一覧表などを、開発会社や運用の担当者から集め、一覧の項目に書き写します。資料が古いときは、現在の状態と合っているかを、担当者に確認します。資料と実際のサイトがずれていると、診断の対象に漏れが出ます。
実施の許可と日程を決める
最後に、実施の許可と日程を決めます。診断は、攻撃者の視点で、対象に疑似的な攻撃を行うため、許可を得ずに実施すると、問題になるおそれがあります。
- 許可:診断する対象を管理している全員の許可。委託先やクラウドの事業者が管理する部分は、事前の申請や、禁止事項の確認が要る
- 環境:本番の環境で行うか、検証用の環境で行うか。本番で行うなら、対象への負荷と、止められない時間帯
- 日程:実施する期間と、報告書を受け取る時期。公開の予定日から逆算する
- 連絡の窓口:実施中に異常が起きたとき、止める判断をする人と、連絡の方法
日程は、公開の日から逆算します。診断の結果を受けて修正し、再診断を受けるまでの期間も、見込んでおく必要があります。公開の直前に診断を頼むと、修正の期間が取れません。
脆弱性診断のやり方:実施から改善までの流れ
ここからは、診断の実施から、修正と再診断までの流れを整理します。準備が整ったら、診断会社と、実施の段階へ進みます。
実施中に発注側がすること
診断の実施中、発注側は、診断会社に任せきりにせず、次の役割を持ちます。
- 窓口の担当者を決める:診断会社からの質問や、対象についての確認に、すぐ答えられる人を決める
- 対象の状態を見守る:本番の環境で行う場合、診断中に動作が遅くなったり、止まったりしていないかを、確認する
- 異常のときの中止の判断:異常が起きたら、診断を止める権限を持つ人が、すぐに判断できる連絡の方法を決めておく
- 診断用のアカウントの管理:ログインが必要な画面を診断するため、診断専用のアカウントを作って渡し、終わったら消す
診断のために、実際のデータが書き換わることもあります。実施の前に、診断中に作られるデータや、書き換わるデータの扱いを、診断会社と確認しておきます。
診断中に、診断会社から、対象の動作について質問されることがあります。たとえば、あるデータを書き換えてよいか、通知のメールが大量に送られても問題ないか、といった質問です。窓口の担当者が、すぐに答えられるように、実施の前に、開発会社や運用の担当者とも、連絡を取れる状態にしておきます。
報告書を受け取ったら、直す順番と担当を決める
報告書を受け取ったら、まず報告会で、診断会社から説明を受けます。指摘の内容が分からないときは、その場で質問します。報告書の質は、見積もりの段階では見えにくいため、サンプルの確認も、診断会社を選ぶ前に済ませておくとよいと言えます。
次に、直す順番を決めます。重大度の高いものから直すのが基本ですが、重大度だけでは決められません。実際に、自社の業務にどれだけ影響するか、外部から悪用されやすいか、直すのにどれだけ手間がかかるかも、あわせて判断します。優先順位の考え方は、脆弱性管理とは?AIで見つかる数が増える時代の優先順位と進め方で整理しています。
直す順番が決まったら、指摘ごとに、修正の担当と期限を決めます。修正の担当は、自社のエンジニア、開発会社、保守の委託先のいずれかです。委託先が直す場合は、修正の費用が診断の費用とは別にかかることが多いため、報告書を受け取る前に、委託先の見積もりの取り方を決めておきます。診断の費用の見方は、脆弱性診断の費用相場は?見積もりの見方と確認する6項目を解説で整理しています。
報告会のあとは、決まった内容を、社内で共有します。経営層には、診断の範囲、見つかった弱点の件数と重大度、直す計画の3つを、短くまとめて報告します。取引先や監査に報告書を提出する場合は、提出してよい範囲を、診断会社と先に確認しておきます。
修正と再診断で、直ったことを確かめる
修正が終わったら、再診断で、指摘された弱点が直っていることを確かめます。再診断の条件は、診断を頼む前に、診断会社と決めておきます。
- 範囲:指摘された箇所だけを確認するのか、修正の影響が及ぶ周辺まで確認するのか
- 回数と期限:何回まで、いつまでに依頼すれば、再診断を受けられるか
- 費用:見積もりに含まれるのか、別料金なのか
- 報告の形:再診断の結果が、どのような形で報告されるのか
再診断を飛ばして、修正しただけで終わらせると、直したつもりでも、弱点が残っていることがあります。修正の方法が不適切だった場合や、別の箇所に同じ弱点が残っていた場合は、再診断で初めて分かります。
診断会社を比べる項目は、脆弱性診断会社の選び方は?発注者が同じ条件で比べる6項目で整理しています。診断会社と修正の委託先に、何を任せ、事故のときどう動いてもらうかを決めておくには、リスクと契約の押さえどころをワークシート付きで整理したベンダーコントロールパーフェクトガイドが使えます。
よくある質問
- Q. 脆弱性診断は、どのくらいの頻度で行えばよいですか?
- A. 決まった頻度はありません。公開前、大きな改修のあと、取引先から求められたとき、事故や指摘のあと、といった場面で行うほか、公開しているサイトは、定期的に点検します。サイトの変更が多いほど、診断の頻度を上げる必要があります。
- Q. 診断の準備は、何から始めればよいですか?
- A. 診断の目的を、1〜2行で書くところから始めます。次に、対象の一覧を作り、実施の許可と日程を決めます。この3つが決まれば、診断会社への依頼の内容が、固まります。
- Q. 診断のあとに直すのは、診断会社ですか?
- A. 診断会社が修正まで請け負う場合もありますが、一般には、自社のエンジニア、開発会社、保守の委託先が直します。診断会社は、修正の方法についての相談に応じ、再診断で直ったことを確かめます。
- Q. 診断の準備に、どのくらいの期間を見込めばよいですか?
- A. 一概には言えませんが、目的と対象の一覧を決め、診断会社に見積もりを依頼して比べ、許可を得て日程を調整するまでに、数週間かかることがあります。公開の日が決まっているなら、診断、修正、再診断の期間を逆算して、早めに準備を始めてください。
- Q. 診断で、指摘が1件も出なかったら、安全ですか?
- A. 安全とは言い切れません。指摘がなかったことは、診断した範囲と手法の中で、見つからなかったことを意味します。診断の対象外だった部分や、調べられなかった弱点が残っている可能性があります。診断の範囲と手法を、報告書で確認してください。