脆弱性診断が終わると、診断会社から報告書が届きます。ただ、数十ページに及ぶ報告書を前にして、どこから読み、何を開発会社に伝えればよいのかが分からず、そのまま棚に置かれてしまうことがあります。報告書は、読んで終わりではなく、修正を依頼するための材料です。この記事では、脆弱性診断報告書の見方として、最初に確認する診断の範囲、重大度の読み方、指摘の詳細で見る点を整理し、指摘を、担当と期限の付いた修正の依頼に変える進め方を、発注者の目線で解説します。2026年10月時点の一般的な整理です。
この記事のポイント
- 報告書は、診断の範囲、指摘の一覧、指摘の詳細の順に読む。最初に、診断していない部分がどこかを確認する
- 重大度は、修正の順番を決める目安の1つにすぎない。外部への公開、悪用のされやすさ、影響するデータや業務を重ねて、自社の優先順位を決める
- 指摘の詳細では、再現の条件、該当の箇所、影響、推奨される対策を読む。誤検知や、参考情報の指摘は、区別して扱う
- 指摘は、担当、期限、確認の方法を付けた修正の作業に変えて、開発会社に依頼する。直したら、再診断または再現の確認で、直ったことを確かめる
目次
脆弱性診断報告書の見方:範囲・再現条件・影響・対応を読む
はじめに、報告書がどのような構成で、何を読めばよいかを整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、診断会社や、セキュリティの会社の、報告書の読み方の解説記事が中心でした。報告書を受け取った発注者が、指摘を修正の依頼に変える進め方に絞った記事は、多くありませんでした。
報告書の一般的な構成
報告書の書式は、診断会社によって違いますが、一般的には、次のような構成です。
- サマリ:診断の結果の要約。指摘の件数と、重大度ごとの内訳
- 診断の概要:診断した対象、期間、方法、診断した環境
- 指摘の一覧:見つかった弱点の一覧と、重大度
- 指摘の詳細:弱点ごとの、該当の箇所、再現の手順、影響、推奨される対策
- 付録:診断の対象外にした部分、使ったツール、補足
最初から全部を読む必要はありません。まず、サマリと診断の概要で全体像をつかみ、次に、指摘の一覧で、重大度の高いものと件数を確認し、そのあと、優先度の高い指摘の詳細を読みます。
最初に確認するのは、診断した範囲と、していない範囲
報告書で、最初に確認するのは、診断の範囲です。指摘の数が少なくても、診断した範囲が狭ければ、安全とは言えません。確認する点は、次のとおりです。
- 診断した対象:どの画面、機能、API、機器を診断したか。見積もりの前提と合っているか
- 診断していない部分:対象外とした機能や、診断できなかった部分。理由は何か
- 診断した環境と期間:本番か、検証環境か。いつ実施したか。その後、システムを変更していないか
- 診断の方法:ツールのみか、手動の確認を含むか
診断した時点から、システムを変更すると、報告書の内容は、古くなります。診断の対象外の部分が、リスクの高い部分でないかも、あわせて確認します。診断の依頼から報告書の受領までの流れ全体は、脆弱性診断のやり方は?発注前の準備から修正・再診断までの流れで整理しています。
重大度は、修正の順番を決める目安の1つ
指摘の一覧には、重大度が付いています。「緊急」「高」「中」「低」といった段階や、点数で示されます。深刻度の点数として、CVSS(共通脆弱性評価システム)が使われることがあります。IPA(情報処理推進機構)の資料によると、CVSSは、脆弱性の深刻度を、共通の基準で比べられるようにする手法で、3つの基準で評価します。弱点そのものの特性を表す基本の基準、現在の状況を表す基準、利用者の環境を反映した基準です。このうち、環境を反映した評価は、製品の利用者が、脆弱性への対応を決めるために行うものと説明されています。詳しくは、IPAの共通脆弱性評価システムCVSS概説で確認できます。
報告書に載っている重大度は、多くの場合、弱点そのものの特性をもとにした評価です。自社のシステムで、実際にどれだけ重要かは、別に判断する必要があります。次の点を重ねて、自社の優先順位を決めます。
- 外部に公開している部分か。ログインなしで、悪用できるか
- 悪用の手間が、小さいか(特別な条件や、高度な技術が要らないか)
- 影響を受けるデータや業務が、重要か(顧客情報、決済、止められない業務)
- 暫定の対策で、リスクを下げられるか
同じ重大度の指摘が並んでいるときは、直す手間と効果も見比べます。1か所の修正で、複数の指摘が直る場合があります。たとえば、入力の扱いを共通の仕組みで直せるなら、画面ごとに直すよりも、早く、確実に直せます。開発会社に、修正の方針を出してもらうと、順番を決めやすくなります。
指摘の詳細で読むこと
優先度の高い指摘は、詳細を読みます。読む点は、次のとおりです。
- 再現の条件:悪用するために、ログインが必要か。どの権限が要るか。特別な設定が必要か
- 該当の箇所:どの画面、機能、API、機器か。開発会社が、場所を特定できる情報が書かれているか
- 影響:悪用されると、何が起きるか(情報の漏えい、改ざん、業務の停止)
- 推奨される対策:どう直せばよいか。修正の方針が、具体的に書かれているか
- 根拠:再現の手順や、画面の記録など、指摘が事実であることを示す情報
報告書には、重大な弱点だけでなく、「参考情報」として、直さなくても影響の小さい指摘が載ることがあります。また、ツールだけで検出した指摘は、誤検知を含む場合があります。診断員が、誤検知を整理しているかも、確認します。再現の手順や根拠が書かれていない指摘は、診断会社に、追加の説明を求めます。
報告書の取り扱いと、共有する範囲
報告書には、システムの弱点の場所と、悪用の手順が書かれています。そのため、報告書そのものが、機密性の高い情報です。受け取ったら、共有する範囲を決めます。修正を担当する開発会社や運用の委託先には、必要な指摘だけを渡し、関係のない社内の人や、外部の会社には、共有しません。保管する場所も、アクセスできる人を限った場所にします。
診断会社が、診断で得たデータや、報告書の控えを、どのくらいの期間保管し、いつ削除するかも、契約や見積もりの段階で確認します。診断を終えたあとも、診断会社の側に、弱点の情報が残るためです。診断会社との契約に、秘密を守る取り決めが含まれているかも、確認しておきます。
脆弱性診断報告書から修正依頼を作る進め方
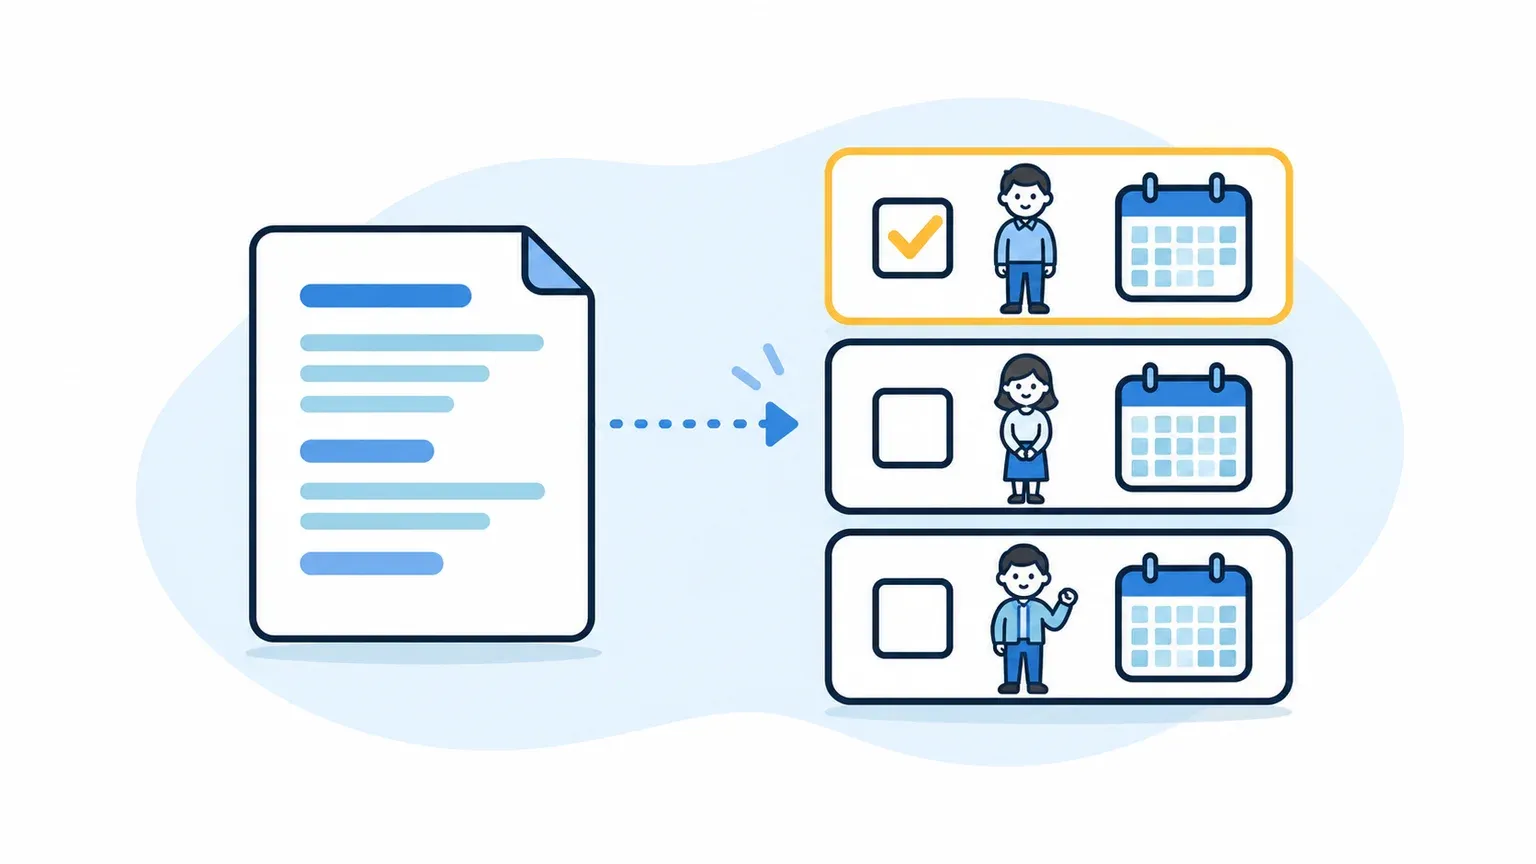
ここからは、報告書の指摘を、開発会社への修正の依頼に変える進め方を整理します。報告書をそのまま開発会社に渡しても、優先順位や期限が決まらず、修正が進みません。
指摘を、修正の作業に変える
指摘ごとに、次の項目を決めた一覧(管理表)を作ります。表計算ソフトで作る簡単なもので十分です。
| 項目 | 内容 |
|---|---|
| 指摘の番号と内容 | 報告書の指摘の番号と、弱点の概要 |
| 重大度と、自社の優先度 | 報告書の重大度と、自社の判断で付けた優先度 |
| 修正の担当 | 開発会社、運用の委託先、自社のどれか。担当者の名前 |
| 期限 | いつまでに直すか。優先度ごとに決める |
| 修正の方針 | どう直すか。開発会社から提案してもらう |
| 確認の方法 | 再診断で確かめるか、再現の手順で確かめるか |
| 状態 | 未着手、対応中、修正済み、確認済み、対応しない(理由つき) |
「対応しない」と判断する指摘がある場合は、理由と、リスクを受け入れる責任者を、記録に残します。理由なく放置されるのを防ぐためです。指摘への対応の進め方は、脆弱性対応とは?発見から修正・再診断までの進め方と責任分担でも整理しています。
開発会社に依頼するときの伝え方
修正を開発会社に依頼するときは、報告書の指摘を、そのまま渡すのではなく、次の情報を添えます。
- 指摘の番号と、再現の手順:開発会社が、同じ操作を試して、問題を確認できるようにする
- 自社の優先度と、期限:いつまでに直す必要があるかを、明示する
- 修正の方針の提出:直し方を、事前に提案してもらい、影響範囲を確認する
- 確認の方法:直ったことを、どう確かめるか。再診断を行うか
報告書の内容に、開発会社が、疑問を持つこともあります。診断会社が、報告会や質疑の場を設けている場合は、開発会社も同席してもらい、直接質問できるようにすると、認識のずれを防げます。報告書が、開発会社にとって、再現できない場合は、診断会社に、追加の情報を求めます。
修正の見積もりと、委託先との取り決め
修正に費用がかかる場合は、開発会社から、見積もりを取ります。診断で見つかった弱点を直す費用が、保守の費用に含まれるのか、別の費用なのかは、契約によって違います。契約の内容を、先に確認します。見積もりを受け取ったときは、修正の範囲と、前提条件が、書かれているかを確認します。システム開発の見積もりの危険サインを点検する見積もりの危険サインを見抜く60項目のチェックシートは、診断の修正専用ではありませんが、前提の抜けや範囲の曖昧さを、修正の見積もりで確認する際にも使えます。
修正を委託先に任せる場面では、品質、納期、リスクの管理も必要になります。委託先に何を任せ、事故のときにどう動いてもらうかを整理するには、リスクと契約の押さえどころをワークシート付きで整理したベンダーコントロールパーフェクトガイドが使えます。
直したあとの確認と、再診断
修正が終わったら、直ったことを確認します。確認の方法は、2つあります。1つは、診断会社による再診断です。指摘された箇所と、その周辺を、もう一度診断して、弱点が残っていないかを確かめます。もう1つは、報告書にある再現の手順を、開発会社や自社で試して、再現しないことを確認する方法です。重大な指摘は、再診断で確認するのが確実です。
修正によって、新しい弱点が入り込むこともあるため、再診断の範囲に、修正した箇所の周辺を含めるかを、診断会社と相談します。再診断の費用は、最初の診断の見積もりに含まれているか、別の費用かも、依頼の前に確認します。診断の費用の見方は、脆弱性診断の費用相場は?見積もりの見方と確認する6項目を解説で整理しています。
よくある質問
- Q. 報告書の指摘は、すべて直す必要がありますか?
- A. すべてを同じ速さで直す必要はありません。重大度と、自社の優先度で、順番を決めます。直さない指摘がある場合は、理由と、リスクを受け入れる責任者を、記録に残します。
- Q. 指摘の件数が少ないときは、安全だと考えてよいですか?
- A. 診断した範囲が狭ければ、指摘の数も少なくなります。件数だけでなく、診断した範囲と、診断していない部分を確認します。診断の対象外にした部分に、重要な機能が含まれていないかも、確認します。
- Q. 報告書の内容が、専門的で理解できないときは、どうすればよいですか?
- A. 診断会社に、報告会や、質疑の機会を求めます。発注者が理解できる言葉で、影響と対策を説明してもらうことは、依頼の範囲に含まれることが多い項目です。依頼の前に、報告会の有無を確認しておくと安心です。
- Q. 報告書を、取引先に提出するよう求められたときは、どうすればよいですか?
- A. 報告書には、システムの弱点の詳細が書かれているため、そのまま渡すと、情報が漏れるリスクがあります。提出が必要な場合は、診断会社に、提出用の要約版を作れるか、相談します。渡す相手と、保管の方法も、事前に決めます。
- Q. 診断で見つかった弱点は、取引先や利用者に、知らせる必要がありますか?
- A. 診断で見つかった弱点が、まだ悪用されていない場合は、修正してから対応することが一般的です。すでに悪用された疑いがある場合は、別の対応が必要です。契約で、取引先への報告が求められているかも、確認します。