システムに脆弱性が見つかったとき、すぐに動ける企業は多くありません。連絡を受けても、「誰が確認し、どこまで直し、いつまでに終えるのか」が決まっていないと、確認が後回しになり、修正が遅れます。運用や開発を委託している場合は、委託先との責任の分け方が曖昧で、誰も動かないまま時間が過ぎることもあります。この記事では、脆弱性対応とは何をすることかを整理し、影響の確認から再確認までの進め方、自社・運用の委託先・開発会社の責任分担、緊急の連絡先の決め方を、発注者の目線で解説します。2026年10月時点の一般的な整理です。
この記事のポイント
- 脆弱性対応は、影響範囲の確認、悪用状況の確認、暫定の対策、修正、再確認の5つに分けて進める。修正だけで終えず、直ったことを確かめるところまでを1つの流れにする
- きっかけは、提供元や公的機関の情報、診断の報告、外部からの通報、自社の異常の検知の4つ。どの経路でも、同じ流れで進められるように決めておく
- 優先順位は、深刻度の点数だけで決めない。外部に公開しているか、悪用が確認されているか、重要なデータや業務に関わるかを重ねて判断する
- 自社、運用の委託先、開発会社の間で、誰が何を担うかと、夜間や休日の緊急連絡先を、文書で決めておく
目次
脆弱性対応とは:発見から再確認までの進め方
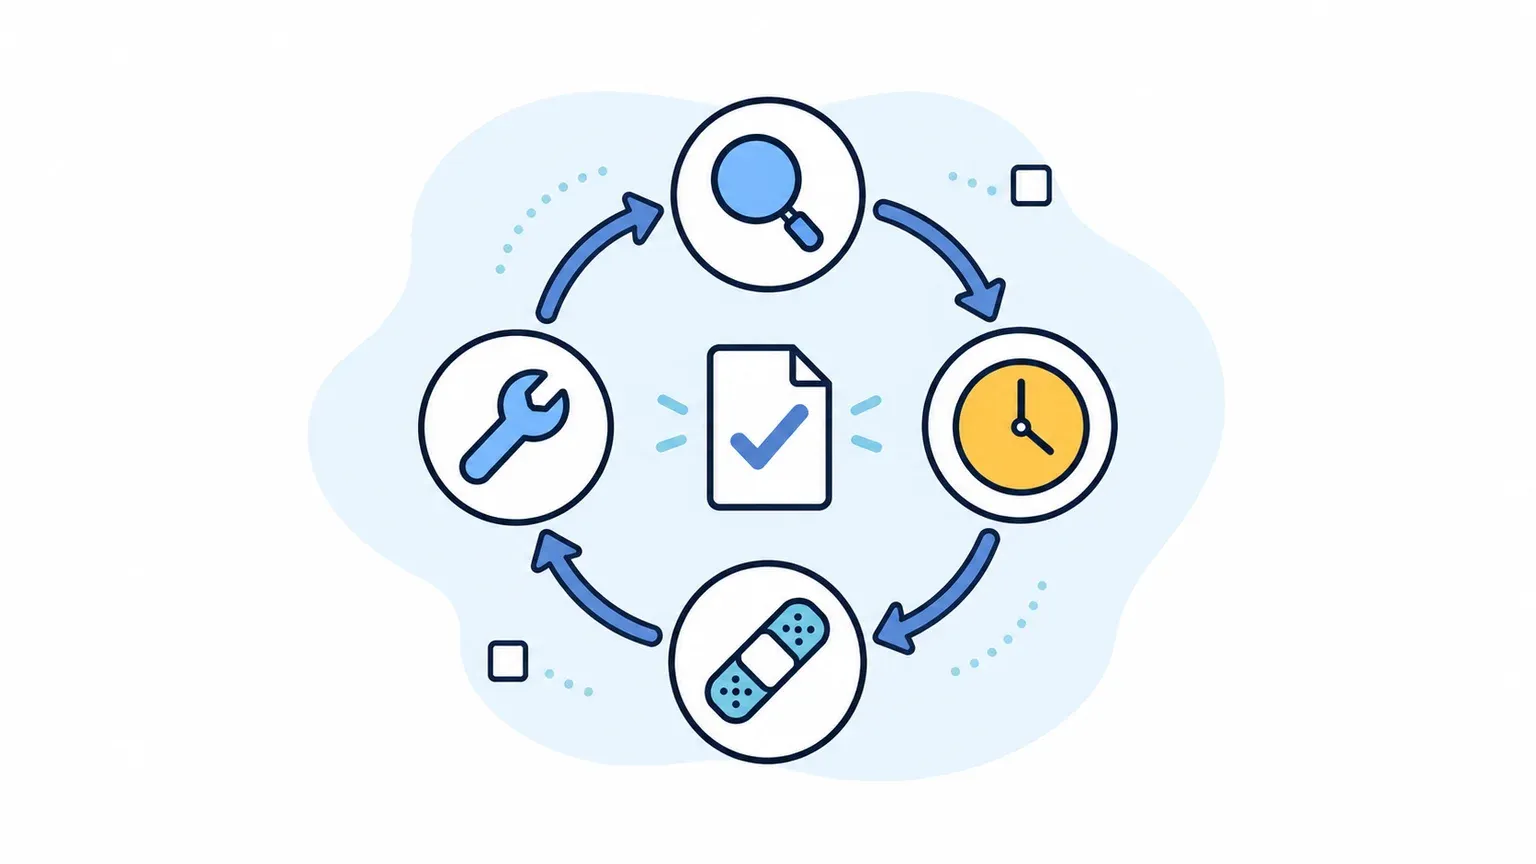
はじめに、脆弱性対応とは何をすることかと、基本の進め方を整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、セキュリティの会社やIT運用の会社が書いた、対応の流れの解説記事が中心でした。発注する企業が、委託先との責任分担と連絡の決め方をどう整えるかに絞った記事は、多くありませんでした。
脆弱性対応とは、見つけてから直ったと確かめるまでの作業
脆弱性とは、ソフトウェアや設定にある弱点で、悪用されると、情報の漏えいやサイトの改ざん、業務の停止につながるものです。脆弱性対応とは、公開された脆弱性の情報や、自社で見つかった弱点について、自社のシステムへの影響を調べ、必要な対策を選び、修正し、直ったことを確認する、一連の作業を指します。
IPA(情報処理推進機構)は、脆弱性対策の進め方の一例として、利用しているソフトウェアを把握し、関連する脆弱性の情報を集め、対策を適用するかを判断する流れを示しています。判断に使う管理シートも公開されていて、ソフトウェアの一覧、版の確認、影響の確認、適用の判断、緊急度と対応方針の設定といった項目で整理できます。詳しくは、IPAの脆弱性対策の効果的な進め方(ツール活用編)とソフトウェア脆弱性関連情報管理シートで確認できます。
対応を進めるうえで、見落とされやすいのが、対象の把握です。自社が使っている製品や部品の一覧がないと、「使っているか」の確認から時間がかかります。システムごとに、使っているソフトウェアと版を、一覧にして、更新のたびに直しておきます。委託先が管理している部分も、一覧に含めます。一覧があれば、脆弱性の情報が出たときに、数分で、影響の有無を判断できます。
もう1つ大切なのは、自社のシステムの外にある部品です。クラウドの事業者が管理する部分、外部のサービスとの連携、ソフトウェアに組み込まれた部品は、自社が直接更新できないことがあります。この場合は、提供元に確認し、修正の見通しと、暫定の対策を、問い合わせます。
対応が始まるきっかけは、主に4つ
脆弱性対応が始まるきっかけは、次の4つに分けられます。きっかけが違っても、同じ流れで進められるようにしておくと、迷いが減ります。
- 公開された情報:ソフトウェアの提供元や、公的機関の注意喚起、ニュースで、脆弱性が公表された
- 診断の報告:脆弱性診断で、自社のシステムの弱点が指摘された
- 外部からの通報:利用者や、外部の研究者から、弱点の連絡を受けた
- 自社の異常の検知:不審なアクセスや、サイトの書き換えを見つけた。この場合は、すでに悪用されている可能性がある
特に4つ目は、弱点の修正に加えて、被害の確認が必要になります。侵入が疑われる場合の進め方は、WordPressプラグインの脆弱性が見つかったら?対応の手順でも、ログの確認を含めて整理しています。
脆弱性対応は、5つの段階に分けて進める
脆弱性対応を、段階に分けて整理すると、次のとおりです。
| 段階 | 確認すること | 決める人 |
|---|---|---|
| 1. 影響範囲の確認 | 自社で、その製品や部品を使っているか。どの版か。どのシステムが対象か | 運用の担当、委託先 |
| 2. 悪用状況の確認 | すでに悪用されているか。攻撃の手口は広まっているか。悪用の条件は何か | 運用の担当、セキュリティの担当 |
| 3. 暫定の対策 | 修正までの間に、リスクを下げる手段があるか(停止、アクセスの制限、設定の変更など) | 責任者、運用の担当 |
| 4. 修正 | 修正された版への更新、または、自社のコードの修正。動作の確認 | 運用の委託先、開発会社 |
| 5. 再確認 | 直ったことの確認。すでに悪用されていないかの確認。記録の保存 | 運用の担当、必要なら診断会社 |
この中で、後回しにされやすいのは、2番目と5番目です。悪用状況の確認を省くと、急ぐべき弱点と、急がなくてよい弱点の区別が付きません。再確認を省くと、更新したつもりで、実際には直っていないことに気づけません。どの段階も、誰が担うかを決めておく必要があります。
優先順位は、深刻度の点数だけで決めない
弱点には、深刻度を示す点数が付けられることがあります。ただし、点数が高くても、自社では使っていない機能に関する弱点なら、優先度は下がります。反対に、点数が中程度でも、外部に公開しているシステムで、すでに悪用が確認されているなら、優先して対応します。次の点を重ねて判断します。
- 外部に公開しているシステムに関わるか
- すでに悪用が確認されているか。悪用された弱点の一覧を、公的機関が公開している場合もある
- 弱点を悪用されたとき、重要なデータや、止められない業務に影響が出るか
- 暫定の対策で、リスクを下げられるか
優先順位の付け方は、診断の報告を受けたときの対応とも共通します。診断から修正、再診断までの流れは、脆弱性診断のやり方は?発注前の準備から修正・再診断までの流れで整理しています。
脆弱性対応で決めておく責任分担と連絡
ここからは、脆弱性対応を、委託先と一緒に進めるために、決めておくことを整理します。弱点の連絡は、いつ来るか分かりません。事前の取り決めがあるかどうかで、対応の速さが変わります。
誰が何を担うか、責任の分担を決める
システムの運用や開発を委託している場合は、自社、運用の委託先、開発会社、クラウドなどの事業者の間で、担当が分かれます。担当が曖昧だと、お互いに「相手がやるはず」と考えて、対応が止まります。次のように、作業ごとに担当を決めます。
| 作業 | 担当の例 |
|---|---|
| 脆弱性情報の収集と、影響の確認 | 運用の委託先が行い、自社へ報告する |
| OSやミドルウェアの更新 | 運用の委託先(更新の承認は自社) |
| 自社のアプリのコードの修正 | 開発会社(費用の扱いは契約で決める) |
| クラウドの設定の修正 | 運用の委託先、または自社 |
| サービスの停止や公開の制限の判断 | 自社の責任者(委託先は、判断に必要な情報を出す) |
| 利用者や関係者への連絡 | 自社 |
表は一例です。自社の体制に合わせて、変えてください。特に、サービスを止めるかどうかの判断は、業務への影響が大きいため、自社の責任者が決めるように決めておくと、判断が止まりません。
緊急の連絡先と、対応の期限を決める
弱点の連絡は、夜間や休日に来ることもあります。連絡を受ける人、連絡の手段、連絡を受けてから動き出すまでの時間を、決めておきます。担当者が不在のときの代わりの人も、決めておきます。
対応の期限は、深刻度や悪用状況に応じて、段階を分けて決めます。たとえば、悪用が確認されている重大な弱点は、最優先で数日以内に暫定の対策を行い、それ以外は、定期の更新に含める、といった決め方です。具体的な日数は、システムの重要度や、更新の手間によって変わるため、社内と委託先で話し合って決めます。決めた内容は、契約や運用の手順書に書いておきます。
暫定の対策で、リスクを下げる
修正に時間がかかる場合は、暫定の対策で、悪用のリスクを下げます。主な手段は、次のとおりです。
- 該当の機能やサービスの停止:弱点のある機能を、一時的に止める
- アクセスの制限:外部からの接続を、特定の接続元に限る
- 設定の変更:弱点を悪用される条件となっている設定を、変える
- 通信を見張る仕組みでの暫定の遮断:特定の攻撃の通信を、一時的に止める
暫定の対策は、弱点そのものを直しません。修正が用意できたら、更新して、暫定の対策を外すかどうかを、判断します。暫定の対策を入れたまま忘れてしまうことがないように、解除の担当と時期も、記録に残します。
委託先に確認しておくこと
運用や開発を委託している場合は、次の点を、契約や取り決めで確認します。
- 脆弱性の情報を、誰が、どの経路で収集しているか。影響がある場合に、自社へ連絡が来るか
- 連絡の手段と、連絡を受けてから動き出すまでの時間。夜間と休日の対応の有無
- 更新や修正を行う期限。更新のときの確認の手順と、問題が出たときの戻し方
- 修正にかかる費用の扱い。保守の費用に含まれるか、別の費用か
- 修正した後の確認と、記録の方法
委託先に何を任せ、事故のときにどう動いてもらうかを整理するには、リスクと契約の押さえどころをワークシート付きで整理したベンダーコントロールパーフェクトガイドが使えます。
直ったことを確かめて、記録を残す
修正を終えたら、直ったことを確認します。更新の場合は、版が上がっていることを確かめ、アプリの動作を確認します。診断で指摘された弱点は、同じ操作を試して、再現しないことを確認します。必要に応じて、診断会社に再診断を依頼します。
あわせて、すでに悪用されていないかを確認し、対応の記録を残します。記録には、いつ、何が、どの範囲に影響し、誰が、どう対応したかを書きます。記録があると、次に似た連絡が来たときに、対応を早められ、委託先への引き継ぎにも使えます。自社のシステムのどこに弱点がありそうかを、あらかじめ確認しておくと、対応の優先順位を決めやすくなります。国家サイバー統括室が示した対策のポイントをもとにした全10問の2分でできるWebシステム安全度チェックで、弱点の場所を確認できます。
よくある質問
- Q. 脆弱性の連絡を受けたら、まず何をすればよいですか?
- A. まず、自社で、その製品や部品を使っているか、どの版かを確認します。使っていなければ、対応は不要です。使っていれば、悪用の状況と条件を確かめ、暫定の対策と、修正の計画を決めます。
- Q. すべての脆弱性に、すぐ対応する必要がありますか?
- A. すべてに、同じ速さで対応するのは現実的ではありません。外部に公開しているか、悪用が確認されているか、重要なデータや業務に関わるかで、優先順位を付けます。優先度の低いものは、定期の更新に含めて対応します。
- Q. 修正の版がまだ出ていないときは、どうすればよいですか?
- A. 暫定の対策で、リスクを下げます。機能の停止、アクセスの制限、設定の変更などが手段です。修正の版が出たら、更新し、暫定の対策を外すかを判断します。
- Q. 委託先が、対応してくれない場合はどうすればよいですか?
- A. 契約に、脆弱性の対応が含まれているかを確認します。含まれていない場合は、追加の取り決めを結びます。委託先が動かない状態が続くときは、別の会社に診断や修正を依頼する選択肢もあります。
- Q. 対応の記録は、何のために残しますか?
- A. 次の対応を早めるため、委託先への引き継ぎのため、監査や取引先への説明のためです。いつ、何が、どの範囲で、誰が、どう対応したかを、簡単に残しておけば十分です。