「使っているWordPressのプラグインに、脆弱性が見つかったらしい」という連絡を、保守の担当やニュースから受け取ることがあります。このとき、何から確認し、どこまで対応するかを決められないと、更新が遅れたり、更新したことで安心して、すでに侵入されていたことに気づかなかったりします。この記事では、WordPressプラグインの脆弱性が見つかったときの対応を、使っているかの確認、更新か停止かの判断、ログの確認、報告と記録の順に整理します。保守を委託している場合に、事前に決めておく連絡の取り決めも、発注者の目線でまとめます。2026年10月時点の一般的な整理です。
この記事のポイント
- プラグインの脆弱性の連絡を受けたら、まず、自社のサイトで、そのプラグインを使っているか、どの版かを確認する。名前が似た別のプラグインと取り違えない
- 修正された版があるときは、更新する。修正された版がまだないときは、停止、削除、代わりの手段、アクセスの制限のいずれかで、暫定の対応を取る
- 更新したあとも、公表された日以前から、すでに悪用されていないかを、ログや管理者アカウントで確認する
- 保守を委託している場合は、弱点の連絡を誰が受け、何日以内に更新し、どう報告するかを、契約で決めておく
目次
WordPressプラグインの脆弱性が見つかったときの対応手順
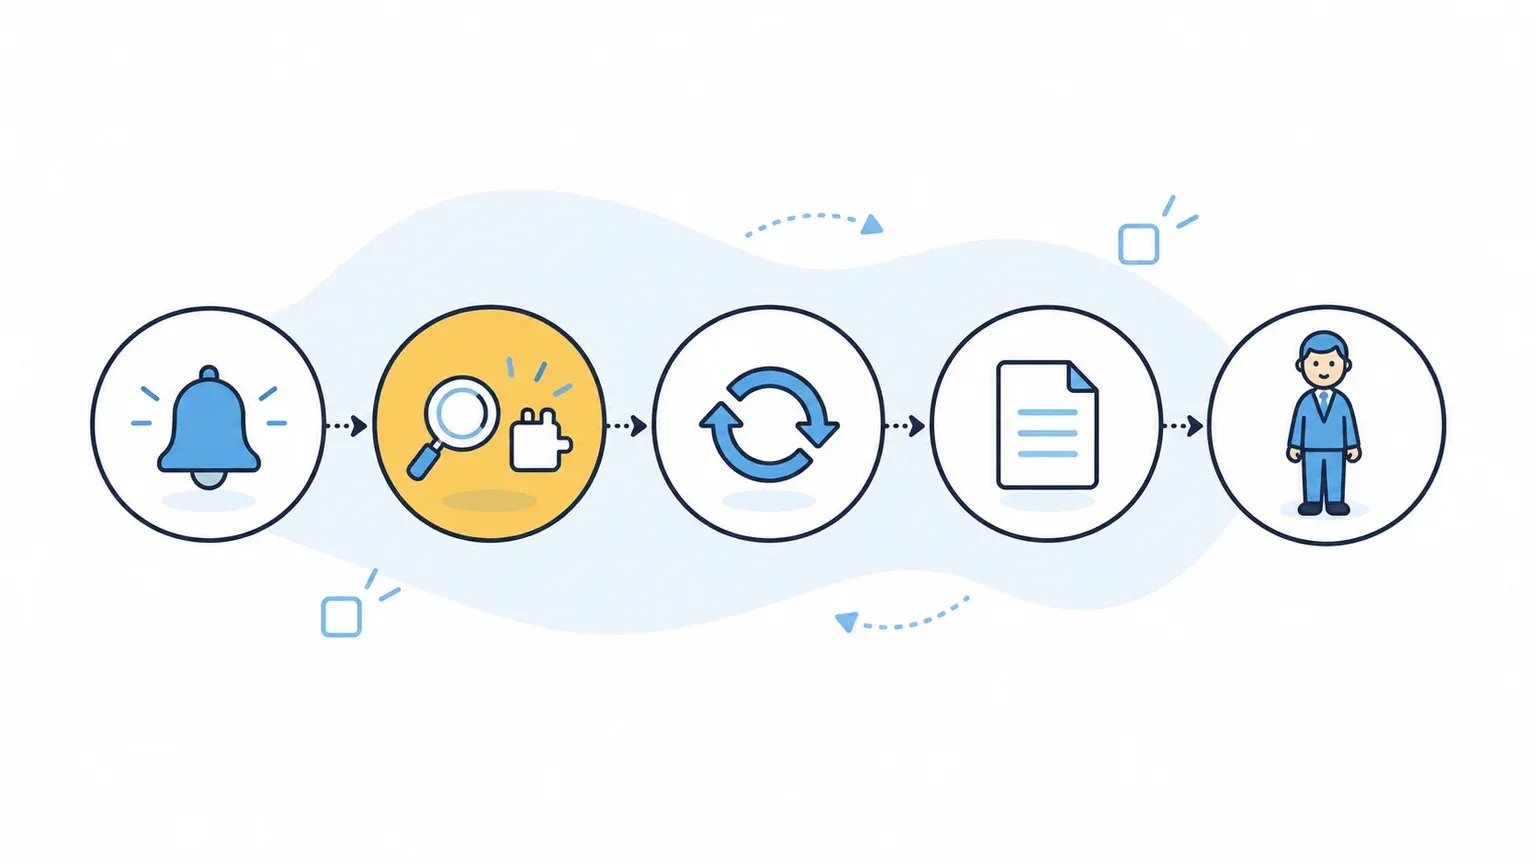
はじめに、連絡を受けてから、どう進めるかを整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、プラグインの脆弱性の最新情報をまとめた記事や、セキュリティの会社の対策の解説が中心でした。連絡を受けた企業が、判断を順番に進める手順に絞った記事は、多くありませんでした。
手順1:使っているかと、どの版かを確認する
最初に確認するのは、自社のサイトで、そのプラグインを使っているかです。管理画面のプラグインの一覧で、名前と版を確認します。有効にしている場合だけでなく、無効にして、インストールしたままのものも、確認します。無効なプラグインでも、ファイルが残っていると、そこから攻撃を受ける場合があるためです。
名前が似ているプラグインは、多くあります。公表された情報と、自社で使っているものが、同じかを、提供元と、プラグインの名前の両方で見比べます。保守を委託している場合は、保守会社に、使っているプラグインの一覧と、版を聞きます。一覧がすぐに出ない場合は、プラグインの管理が、把握できていない状態を表しているため、後で整理します。
手順2:影響を受ける版と、悪用の条件を確認する
使っていると分かったら、影響を受ける版に、自社の版が含まれているかを確認します。弱点の情報には、一般に、影響を受ける版、修正された版、悪用される条件が書かれています。確認する点は、次のとおりです。
- 影響を受ける版と、修正された版:自社の版が、影響を受ける範囲に入っているか
- 悪用の条件:ログインが必要か、管理者の権限が必要か、特定の機能を有効にしている場合だけか
- 悪用された事例の有無:すでに悪用されていると報告されているか
- 影響の内容:情報の漏えい、サイトの改ざん、乗っ取りなど、何が起きうるか
悪用の条件が、ログインした利用者に限られる場合でも、会員の登録を誰でもできるサイトでは、条件を満たしてしまうことがあります。自社のサイトの作りと、照らし合わせて判断します。判断に迷うときは、保守会社や、診断会社に尋ねます。
手順3:更新か、停止か、暫定の対応を決める
影響を受ける版を使っているときは、対応を決めます。修正された版があるかどうかで、取る手段が変わります。
| 状況 | 取る対応 | 注意点 |
|---|---|---|
| 修正された版がある | 検証用の環境で動作を確認し、本番を更新する | 更新前にバックアップを取る。表示や機能が崩れたときに戻せるようにする |
| 修正された版がまだない | プラグインを停止(無効化)し、不要なら削除する | 停止すると、機能が使えなくなる。影響を、利用者と社内に伝える |
| 機能を止められない | 代わりの手段に切り替える。または、アクセスの制限など、暫定の策を取る | 暫定の策は、弱点そのものを直さない。修正された版が出たら、更新する |
| 提供元が更新をやめている | 別のプラグインへの置き換えか、機能の作り直しを検討する | 更新が提供されない部品は、新たに見つかる弱点も直されない |
更新できるのに、動作の確認に時間がかかるといった理由で、対応を先送りにするのは、避けます。悪用が始まっている弱点は、攻撃が広がる速度が速いため、確認の手順は短くし、まず停止して、リスクを下げる選択もあります。自社のサイトのどこに弱点がありそうかを、先に確認しておくと、対応の順番を決めやすくなります。国家サイバー統括室が示した対策のポイントをもとにした全10問の2分でできるWebシステム安全度チェックで、弱点の場所を確認できます。
手順4:すでに悪用されていないかを確認する
更新や停止を終えても、それで終わりではありません。弱点が公表される前から、悪用されていた可能性があるためです。次の点を確認します。
- 管理者のアカウント:見覚えのないアカウントが、追加されていないか。権限が、勝手に変えられていないか
- ファイルの変更:公表の前後に、サイトのファイルが、見覚えのない形で変更、追加されていないか
- アクセスの記録(ログ):プラグインの機能に、不審な呼び出しが、短い間に大量に来ていないか
- サイトの表示:利用者が、不審なサイトに誘導されていないか。検索結果に、警告が出ていないか
- データベース:不審な書き込みや、不要なデータが、増えていないか
ログの確認には、サーバーの記録が必要になるため、保守会社やサーバーの事業者に、協力を依頼します。記録の保存期間が短いと、さかのぼって調べられないことがあります。侵入の疑いがある場合の進め方は、会員サイトの不正アクセスは?委託先に確認する点と対応の流れで整理しています。
手順5:記録を残し、必要な報告を判断する
対応の内容は、記録に残します。いつ、誰が、何を確認し、どう対応したかを、残しておくと、後から振り返ったり、委託先に引き継いだりできます。
もし、侵入されて、問い合わせフォームや会員の情報が、漏れた疑いがある場合は、個人情報の扱いにも関わります。個人情報が漏えいした場合の報告の要否と、期限は、個人情報保護委員会の漏えい等の対応の案内で確認できます。自社だけで判断せず、早めに、専門家や、保守会社に相談します。
WordPressプラグインの脆弱性に備える連絡と保守の取り決め
ここからは、連絡を受けたときに、迷わず動くための、備えを整理します。弱点の連絡は、いつ来るか分かりません。事前の取り決めがあるかどうかで、対応の速さが変わります。
使っているプラグインの一覧を、持っておく
連絡を受けたとき、最初に詰まるのは、使っているプラグインの把握です。次の項目を、一覧にして、定期的に更新します。
- プラグインの名前と、版、提供元
- 有効か、無効か。使っている目的(どの機能に使っているか)
- 更新の担当者と、更新の頻度
- 代わりの手段があるか。止めたときの影響
この一覧を作る途中で、使っていないのに残っているプラグインや、誰が入れたか分からないものが、見つかることがあります。使わないものは、削除します。プラグインの数が少ないほど、見る範囲が減り、弱点に出会う確率も下がります。
新しくプラグインを入れるときの確認点
弱点への備えは、プラグインを入れる段階から始まります。新しいプラグインを入れるときは、次の点を確認します。
- 更新の状況:最後に更新された時期。長い間更新されていないものは、弱点が見つかっても、直されない可能性がある
- 提供元とサポート:提供元が分かるか。不具合や弱点を報告する窓口があるか
- 利用の実績:どのくらいのサイトで使われているか。評価や、不具合の報告の状況
- 必要性:その機能が、本当に必要か。ほかのプラグインや、すでに使っている機能で代えられないか
- 権限の範囲:管理者のほかに、一般の会員が使う機能を持つか。外部のサービスに、データを送る機能があるか
プラグインは、入れるたびに、点検する範囲が増えます。入れる前に、誰が更新を担い、不要になったら誰が削除するかを、決めておくと、使われないまま残るプラグインを減らせます。
弱点の情報を、受け取る経路を決める
弱点の情報は、ニュース、提供元の更新の通知、公的機関の注意喚起、保守会社からの連絡など、複数の経路で届きます。自社で、どの経路を、誰が見るかを決めておきます。保守を委託している場合は、保守会社が、弱点の情報を監視し、影響があるときは、自社に連絡する取り決めにします。
保守の委託先と、決めておくこと
保守を委託している場合は、契約や取り決めで、次の点を決めておくと、連絡を受けたときの対応が速くなります。
- 連絡:弱点を見つけたときに、誰が、誰に、どの手段で、いつまでに連絡するか
- 更新の期限:重大な弱点は、何日以内に更新するか。更新の前に、確認が要る場合の手順
- 停止の判断:修正された版がないとき、誰が停止を決めるか。停止による影響の扱い
- 確認と報告:更新のあとの、悪用の有無の確認と、報告の範囲
- 費用:緊急の更新や、事故のときの対応が、保守の費用に含まれるか、別の費用になるか
保守の契約に、これらが書かれていないと、弱点の連絡があっても、「誰が動くのか」が決まらず、対応が遅れます。保守のサイト全体の考え方は、WordPressの脆弱性対策は?診断と保守の判断基準を解説で整理しています。
よくある質問
- Q. 使っているプラグインに脆弱性があると聞いたら、すぐ更新すればよいですか?
- A. 修正された版がある場合は、更新が基本です。ただし、更新で、表示や機能が崩れることがあるため、バックアップを取り、できれば検証用の環境で確認してから、本番に反映します。急ぐ必要が高い弱点では、確認の手順を短くすることも、保守会社と相談します。
- Q. 修正された版が、まだ出ていないときは、どうすればよいですか?
- A. 機能を止められるなら、プラグインを停止します。止められない場合は、アクセスの制限など、暫定の対応を、保守会社に相談します。暫定の対応は、弱点そのものを直さないため、修正された版が出たら、すぐに更新します。
- Q. プラグインを無効にしているだけで、安全ですか?
- A. 無効でも、ファイルが残っていると、そこから攻撃を受ける場合があります。使わないプラグインは、無効にするだけでなく、削除します。
- Q. 更新したら、侵入の確認は不要ですか?
- A. 更新は、これから先の悪用を防ぎます。公表される前から、すでに悪用されていた場合は、更新しても、侵入されたままのことがあります。管理者のアカウント、ファイルの変更、アクセスの記録を、確認します。
- Q. 保守の契約をしていないサイトは、どうすればよいですか?
- A. まず、自社で、使っているプラグインの一覧を作り、更新の担当を決めます。自社で担えない場合は、保守を引き受ける会社を探します。契約するときは、弱点の連絡と、更新の期限が含まれているかを、確認します。