EC-CUBEでネットショップを運営していると、顧客の情報と、決済に関わる情報を扱います。脆弱性が悪用されると、情報の漏えいや、サイトの改ざん、不正な注文につながり、信用と売上の両方に影響が出ます。一方で、EC-CUBEは、本体のほかに、拡張機能、カスタマイズ、決済の連携、サーバーの環境が重なっているため、どこをどう点検するかが分かりにくい面があります。この記事では、EC-CUBEの脆弱性対策として、点検の対象、公式の脆弱性情報の見方、保守で決めること、改修会社との取り決めを、発注者の目線で解説します。2026年10月時点の一般的な整理です。
この記事のポイント
- EC-CUBEの脆弱性対策は、本体の更新だけでは足りない。拡張機能、カスタマイズした部分、決済の連携、PHPやデータベースなどのサーバーの環境を分けて点検する
- EC-CUBEの公式は、発見された脆弱性の情報を公開している。自社の版を確認し、その版に該当する脆弱性と、環境の点検表を見る手順が、公式に示されている
- カスタマイズが多いほど、本体の更新で影響が出やすく、更新が止まりやすい。更新の費用と手順を、改修会社と先に決める
- 決済や顧客情報を扱うため、公開前、機能の追加、大きな改修の節目で診断を行う。決済代行会社の要件も、確認する
目次
EC-CUBEの脆弱性対策:構成と点検の対象
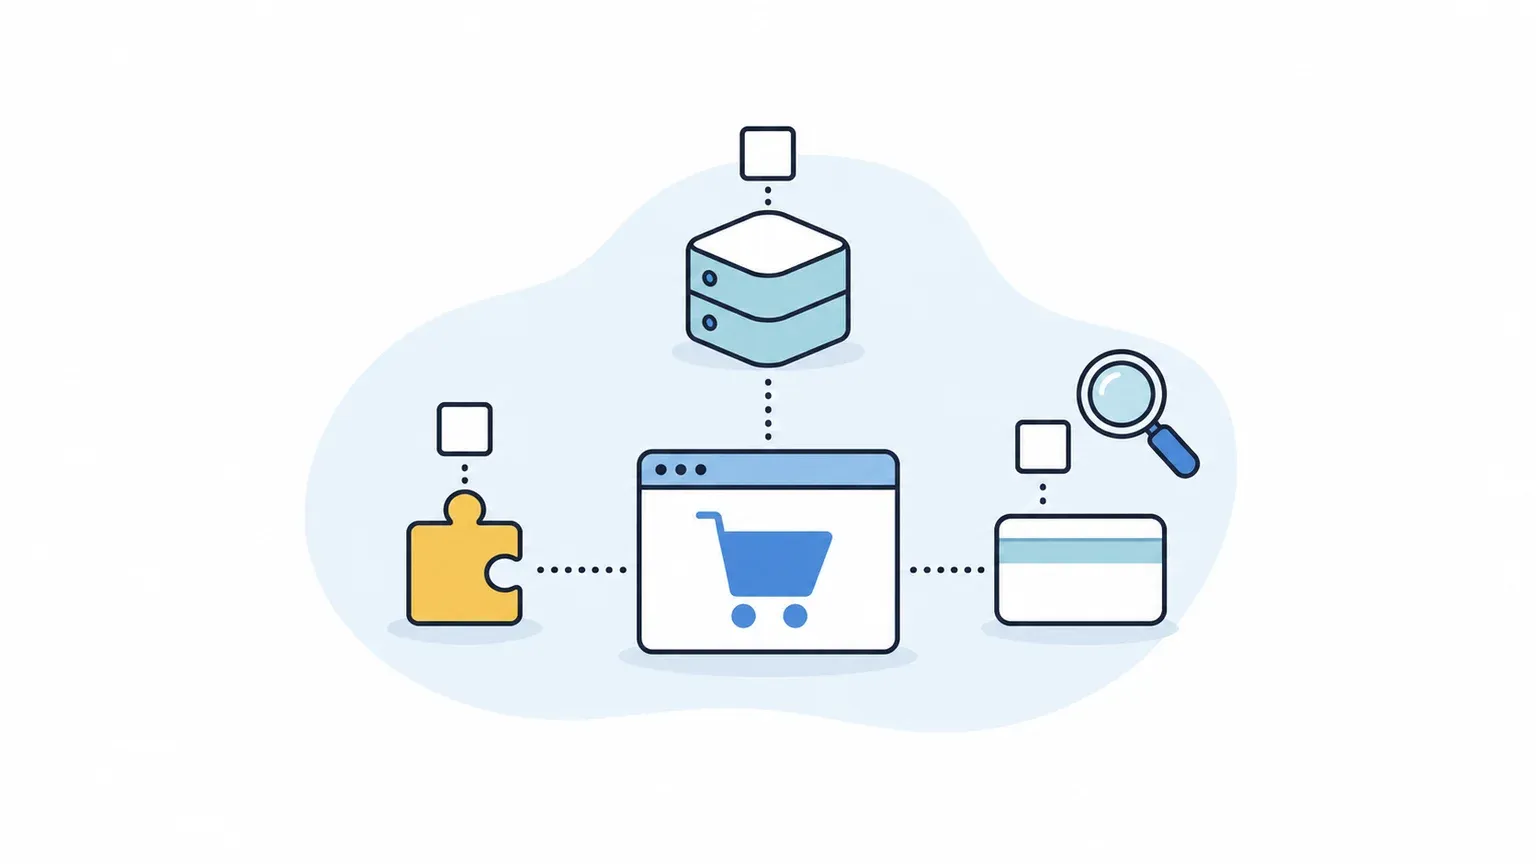
はじめに、EC-CUBEのサイトが、どのような部分で成り立っているかを整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、EC-CUBEの公式のセキュリティの案内、セキュリティの会社の解説、制作会社の注意喚起が中心でした。ネットショップの運営者が、改修会社や保守会社と、何を決めるかに絞った記事は、多くありませんでした。
ネットショップが狙われやすい理由
ネットショップは、攻撃する側にとって、狙う価値が高い対象です。会員の個人情報、注文の履歴、決済に関わる情報といった、お金に結びつく情報があるためです。また、ネットショップは、24時間公開されていて、不特定の人が、会員登録や注文をできるため、攻撃を受ける入口も多くなります。
弱点が悪用されると、顧客情報が盗まれる、不正な注文が入る、サイトが改ざんされて、利用者が不正なサイトに誘導される、といった被害が起こりえます。被害が出ると、利用者への連絡、決済代行会社との調整、サイトの復旧など、対応の手間と費用が大きくなります。
EC-CUBEの構成と、点検の対象
EC-CUBEのネットショップは、次のような部分に分けられます。弱点は、どの部分にも出るため、分けて点検します。
| 部分 | 点検すること |
|---|---|
| EC-CUBE本体 | 使っている版。公式が公開している脆弱性の情報に、自社の版が該当しないか |
| 拡張機能(プラグイン) | 使っている拡張機能の一覧と版。使っていないものが残っていないか。提供元が更新を続けているか |
| カスタマイズした部分 | 改修会社が作った独自の機能。入力の扱いや、権限の確認に不備がないか。本体の更新で影響が出ないか |
| 決済の連携 | 決済のサービスとの連携の方法。決済代行会社の要件を満たしているか |
| 管理画面 | 管理画面へのアクセスの制限。管理者のアカウントの管理。追加の認証(多要素認証)の設定 |
| サーバーの環境 | PHP、データベース、OSの版と更新。EC-CUBEの版が対応するPHPの版との関係 |
この表のうち、本体の弱点は、公式が情報を公開しているため、自社の版と照らし合わせて確認できます。一方で、拡張機能、カスタマイズした部分、サーバーの環境は、自社のサイトごとに違うため、自社で確認する必要があります。サーバーのPHPの更新を、発注側が確認する点は、PHPの脆弱性への対応は?発注側が開発会社に確認する6点で整理しています。
公式の脆弱性情報の見方
EC-CUBEの公式は、セキュリティ対策のページで、発見された脆弱性の情報をすべて公開していると案内しています。また、IPAやJPCERT/CCと連携して、脆弱性対策情報のポータルサイト(JVN)でも情報を公開している、とされています。公式が示している、運用者向けの流れは、次のとおりです。
- 手順1:使っているEC-CUBEの版を確認する。版によって、対応や対策が違う
- 手順2:版ごとの、運用環境のセキュリティ点検表と、脆弱性の一覧を確認する。最新ではない版を使っている場合は、点検表に加えて、脆弱性の一覧で、該当する弱点を必ず確認する
- 手順3:自社の版に、必要な対応や、既知の脆弱性があれば、記載された対応を行う
この流れのうち、手順1の「版の確認」は、保守の担当が決まっていないと、後回しになりがちです。詳しくは、EC-CUBE公式のセキュリティ対策についてで確認できます。公式の点検表やツールは、本体と標準の環境を対象にしているため、自社で作ったカスタマイズや、拡張機能の部分は、別に確認が要ります。
EC-CUBEの脆弱性に備える保守と、改修会社との取り決め
ここからは、ネットショップの運営者が、改修会社や保守会社と決めておくことを整理します。脆弱性の情報は、公式が公開していても、更新するのは、サイトの運営者側の仕事です。誰が、いつまでに更新するかを、先に決めておく必要があります。
版数と、サポートの状況を把握する
最初に、いま使っているEC-CUBEの版を、確認します。古い版は、公式のサポートや、更新の提供が終わっていることがあります。更新が提供されない版では、新しく見つかった弱点が、直されないまま残ります。サポートの状況は、公式の案内で確認し、更新が提供されない版を使っている場合は、新しい版への移行を、計画します。
版を上げる作業は、カスタマイズや拡張機能が多いほど、手間と費用がかかります。移行の費用を、見積もりで確認し、いつ行うかを、売上の繁忙期を避けて、決めておきます。
拡張機能を整理する
拡張機能は、機能を足せる反面、数が増えるほど、点検する範囲も増えます。使っている拡張機能の一覧を作り、使っていないものは、削除します。提供元が更新をやめている拡張機能や、利用者の少ないものは、弱点が見つかっても、直されないことがあるため、代わりの手段への置き換えを検討します。
新しい拡張機能を入れるときも、提供元、更新の履歴、対応しているEC-CUBEの版を確認します。本体の版を上げたときに、その拡張機能が対応しているかも、事前に調べておきます。拡張機能が、本体の更新に追いつけないと、本体を更新できず、古い版のまま残る原因になります。導入のときに、誰が更新を担い、不要になったら誰が削除するかを決めておくと、使われないまま残る拡張機能を減らせます。
カスタマイズと更新の関係を、先に決める
ネットショップは、デザインや機能を、独自に改修していることが多くあります。カスタマイズが多いと、本体を更新したときに、独自の部分が動かなくなる場合があります。そのため、更新が止まり、古い版のまま残る、という問題が起きやすくなります。
これを避けるには、改修会社と、次のことを決めておきます。
- 本体に手を入れずに、拡張の仕組みで改修しているか。本体の更新で影響を受ける範囲はどこか
- 重大な弱点が公表されたとき、何日以内に更新するか。更新の費用は、保守の費用に含まれるか
- 更新の前に、検証用の環境で、表示と注文の流れを確認する手順があるか
- 更新で、不具合が出たときに、元に戻す手順とバックアップがあるか
改修会社や保守会社に確認すること
改修や保守を委託している場合は、次の点を、契約や取り決めで確認します。
- 保守の範囲に、本体と拡張機能の更新が含まれているか。サーバーのPHPやデータベースの更新はどうか
- 弱点が公表されたときに、自社へ連絡が来るか。連絡の手段と、更新までの日数
- 管理画面の権限と、サーバーの契約情報を、自社が持っているか
- 管理画面へのアクセスの制限(接続元の制限、追加の認証)を、設定しているか
- 改ざんや、不審な動きに気づいたときの、連絡先と対応の範囲
- 契約を終えるときの、引き継ぎ(権限、バックアップ、更新の記録)
バージョンアップや改修の見積もりでは、前提条件や、対象の範囲が、抜けていることがあります。システム開発の見積もりの危険サインを点検する見積もりの危険サインを見抜く60項目のチェックシートは、EC-CUBE専用ではありませんが、前提の抜けや、範囲の曖昧さを、改修の見積もりで確認する際にも使えます。
診断を受けるタイミングと、決済の要件
ネットショップは、顧客情報と決済を扱うため、診断を受ける節目があります。サイトを公開する前、決済の機能を追加したとき、会員や注文の機能を大きく改修したとき、拡張機能を追加したときです。診断の範囲の決め方は、Web脆弱性診断とは?サイトとアプリで変わる対象範囲を解説で整理しています。
EC-CUBEの公式は、EC-CUBEに合わせた診断のサービスや、無料の簡易な診断の案内を、公式のページに掲載しています。ただし、案内の中で、カスタマイズした部分は、有償での対応になると示されています。カスタマイズが多いサイトは、手動の診断を含めて、診断会社に見積もりを取ります。
診断を行うときは、本番の決済を動かさないように、決済のテスト用の環境や、テスト用の注文を使うことを、診断会社と取り決めます。診断のために、本物の顧客に通知が届いたり、実際の請求が発生したりしないよう、実施の前に、対象の環境とデータの扱いを確認します。
決済については、決済代行会社や、カード会社が、加盟店に求める対策があります。契約している決済の事業者の案内を、自社で確認し、改修会社にも共有します。自社のサイトのどこに弱点がありそうかを、先に確認しておくと、診断と保守の優先順位を、具体的に決められます。国家サイバー統括室が示した対策のポイントをもとにした全10問の2分でできるWebシステム安全度チェックで、弱点の場所を確認できます。
よくある質問
- Q. EC-CUBEは、ほかのネットショップの仕組みより、危険なのですか?
- A. 一概には言えません。EC-CUBEの公式は、脆弱性の情報を公開し、更新を提供しています。弱点が公開されるのは、情報が追える状態にあることを意味します。大切なのは、版を把握し、更新を続け、カスタマイズや拡張機能を管理できているかどうかです。
- Q. 公式の無料の診断を受ければ、十分ですか?
- A. 無料の診断は、簡易な確認です。公式の案内でも、カスタマイズした部分は有償の対応になること、診断以外の相談には答えられないことが示されています。会員や決済の機能を独自に改修している場合は、診断会社の診断を含めて検討します。
- Q. 本体を更新すれば、拡張機能の更新は不要ですか?
- A. 不要ではありません。拡張機能の弱点は、本体の更新では直りません。使っている拡張機能も、一覧にして、版を確認し、必要な更新を行います。使っていないものは、削除します。
- Q. 古い版のまま使い続けても、問題はありませんか?
- A. 公式の更新が提供されない版では、新しく見つかった弱点が、直されないまま残ります。サポートの状況を確認し、更新が提供されない版を使っている場合は、移行の計画を立てます。移行までの間は、管理画面へのアクセスの制限など、暫定の対策を、改修会社と相談します。
- Q. 改修会社が、連絡のつかない状態になりました。どうすればよいですか?
- A. まず、管理画面の権限と、サーバーの契約情報が、自社の手元にあるかを確認します。そのうえで、保守を引き受けてくれる会社を探し、現在の版と、更新の状況の確認から、始めます。EC-CUBEには、公式の制作パートナーの紹介の窓口があることが、公式のページで案内されています。