「システムの脆弱性が見つかりました」と報告を受けたり、ニュースで「脆弱性を悪用した攻撃」という言葉を見たりしても、脆弱性とは何なのか、不具合と何が違うのかが分からず、判断に困ることがあります。脆弱性は、情報システムの弱点のことで、放置すると、情報の漏えいや、サイトの改ざん、業務の停止につながります。この記事では、脆弱性とは何かを分かりやすく整理し、バグとの違い、脅威やリスクとの関係、主な種類、放置したときの被害、企業が進める対策を、発注者の目線で解説します。システムの運用や開発を委託している企業が、何を確認するかも、あわせてまとめます。2026年10月時点の一般的な整理です。
この記事のポイント
- 脆弱性とは、ソフトウェアや設定、設計にある、悪用されると被害につながる弱点のこと。ソフトの欠陥だけでなく、設定の不備も含まれる
- バグは、意図しない動作のこと。すべてのバグが脆弱性ではなく、悪用できる弱点だけが脆弱性になる。脆弱性は弱点、脅威は攻撃する側や事象、リスクは被害の可能性、と区別する
- 放置すると、情報の漏えい、サイトの改ざん、業務の停止、乗っ取りにつながる。公表された弱点は、短い期間で悪用が広がることがある
- 対策は、更新、診断、監視を組み合わせる。まず、使っているソフトの一覧、更新の担当、外部公開の整理から始める。委託先がある場合は、責任分担も決める
目次
脆弱性とは:ソフトの不具合ではなく、悪用される弱点
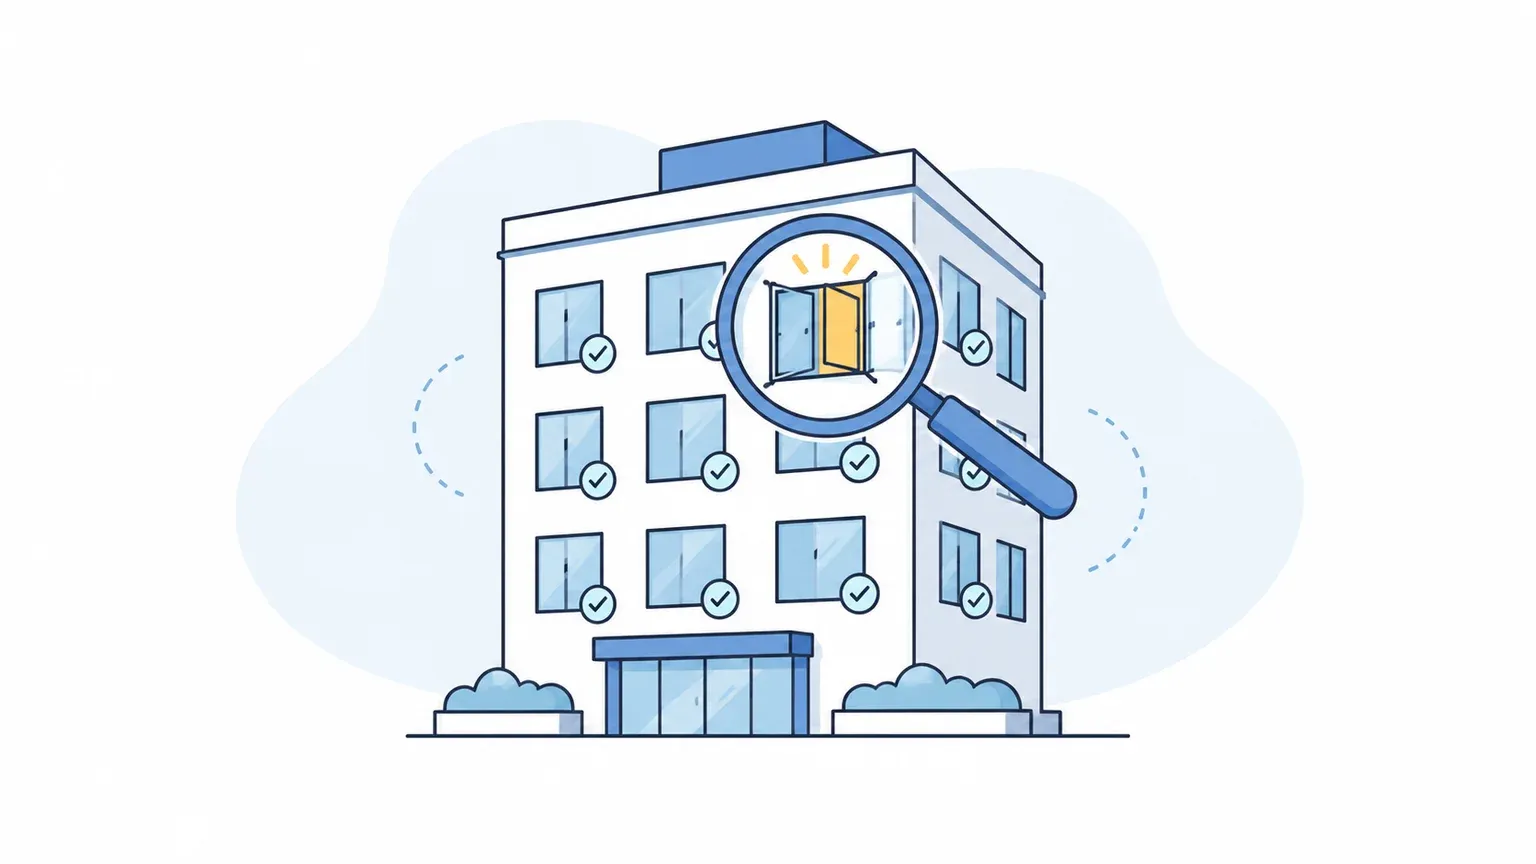
はじめに、脆弱性とは何かを、バグとの違いや、脅威、リスクとの関係とあわせて整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、セキュリティの会社や、IT用語の解説サイトの、用語の説明が中心でした。システムを発注し、運用を委託している企業が、何を確認するかまで書いた記事は、多くありませんでした。
脆弱性とは、悪用されると被害につながる弱点
脆弱性とは、ソフトウェアや機器、システムの設定や設計にある、セキュリティ上の弱点のことです。「脆弱」は、もろく、弱いという意味です。弱点があるだけでは、すぐに被害が出るわけではありませんが、攻撃者がその弱点を見つけて悪用すると、情報が盗まれたり、システムが乗っ取られたりします。
建物にたとえると、窓や扉の鍵のかけ忘れ、壊れた鍵、塀の低いところが、脆弱性に当たります。鍵がかかっていない窓があっても、見つけられなければ侵入されませんが、見つけられると、そこが入口になります。システムでも同じで、弱点があること自体が、リスクの元になります。
脆弱性とバグの違い
バグとは、プログラムの誤りで、意図しない動作をすることです。たとえば、計算の結果が違う、画面が崩れるといったものです。バグのうち、攻撃者に悪用できるものが、脆弱性になります。すべてのバグが、脆弱性ではありません。
反対に、脆弱性は、プログラムの誤りだけではありません。ソフトの設定の不備(初期のパスワードのまま、不要な機能が公開されたまま)や、設計の問題(権限の確認が抜けている)も、脆弱性に含まれます。そのため、「ソフトを新しくすれば、脆弱性はなくなる」とは限りません。
脆弱性、脅威、リスクの関係
セキュリティの話では、脆弱性、脅威、リスクという言葉が、一緒に出てきます。次のように、区別して覚えると、整理しやすくなります。
| 言葉 | 意味 | たとえ |
|---|---|---|
| 脆弱性 | システムの側にある、悪用されうる弱点 | 鍵のかかっていない窓 |
| 脅威 | 弱点を狙う、攻撃者や、被害を起こす出来事 | 侵入を試みる人、空き巣 |
| リスク | 脆弱性と脅威が重なったときに、被害が起きる可能性と、その大きさ | 窓から侵入され、大事なものを盗まれるおそれ |
脅威は、自社ではなくせません。攻撃者の動きは、自社が決められないためです。一方、脆弱性は、自社の努力で減らせます。そのため、セキュリティの対策では、脆弱性を減らすことが、リスクを下げる中心になります。
脆弱性の主な種類
脆弱性は、生まれる場所によって、大きく次のように分けられます。
- ソフトウェアの欠陥:OSやミドルウェア、アプリ、ライブラリなどの、作りの誤りから生まれる弱点
- 設定の不備:初期のままの設定、不要な機能の公開、権限が広すぎる設定、データの保存先が外から見える設定など
- 設計の問題:権限の確認が抜けている、重要な処理を、利用者の操作だけで実行できるなど、仕組みの作りから生まれる弱点
Webサイトやアプリの弱点については、IPAが、代表的な11種類を整理して公開しています。入力の扱いの不備による弱点や、ログインの管理の不備、権限の確認の抜けなどが含まれます。詳しくは、IPAの安全なウェブサイトの作り方で確認できます。Webシステム全体の診断の範囲の決め方は、Web脆弱性診断とは?サイトとアプリで変わる対象範囲を解説で整理しています。
脆弱性が生まれる理由
脆弱性が生まれる主な理由は、次のとおりです。
- 作る側のミス:開発のときに、入力の確認や、権限の確認を抜かしてしまう
- 想定外の使われ方:設計のときに、考えていなかった操作や、組み合わせで、弱点が生まれる
- 古いまま使い続ける:新しい弱点が見つかっても、更新せずに、古い版のまま使う
- 設定の見落とし:初期の設定のまま、不要な機能を公開したまま、運用に入る
- 管理が行き届かない:使っていないシステムや、担当者が不明な機器が、放置される
脆弱性を、完全になくすことは、難しいとされています。新しい弱点は、次々に見つかるためです。そのため、見つかったものを、早く直す仕組みを持つことが、現実的な対策になります。
脆弱性の情報は、どこで公開されるか
見つかった脆弱性は、情報が公開されます。主な公開の場所は、次のとおりです。
- 製品の提供元:影響を受ける版、修正された版、回避の方法を、公式の情報として公開する。最も確かな情報
- 公的機関:国内では、JPCERT/CCとIPAが運営するポータル(JVN)などで、日本語の情報が公開される。影響の大きいものは、注意喚起も出る
- 識別番号の仕組み:公開された脆弱性には、世界共通のCVEという識別番号が付くことがある。番号があると、提供元や報道が違っても、同じ脆弱性を指していると分かる
情報を調べて、自社への影響を確かめる手順は、別の記事で整理しています。まず、「自社で、その製品を使っているか」を確認することが、出発点になります。そのためにも、使っているソフトウェアの一覧が、必要です。
脆弱性への企業の対策:更新、診断、監視を組み合わせる
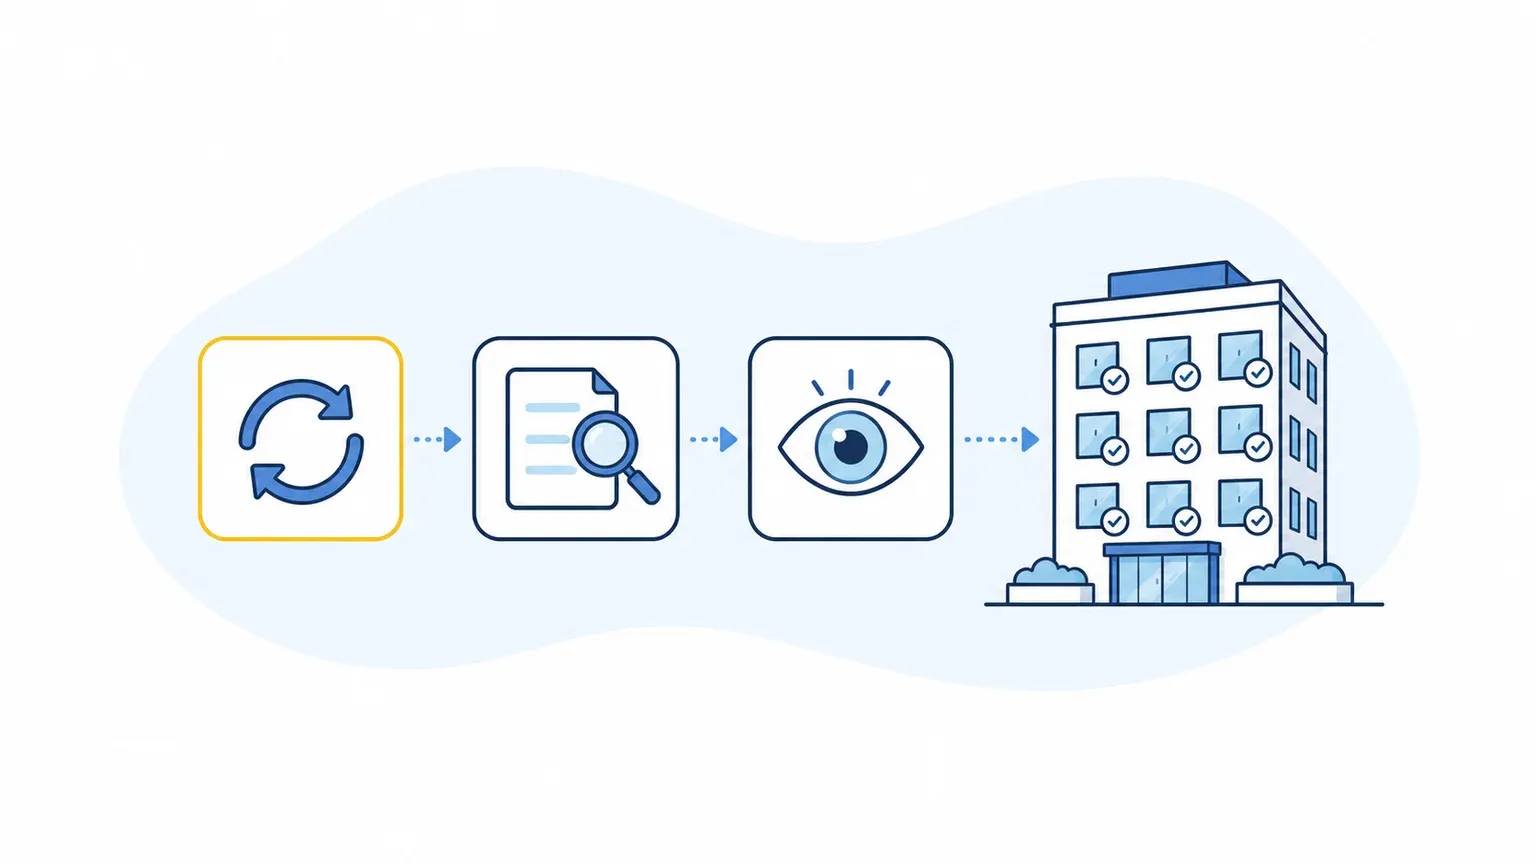
ここからは、脆弱性を放置したときの被害と、企業が進める対策を整理します。1つの対策だけでは、守りきれないため、複数を組み合わせます。
脆弱性を放置すると、何が起きるか
脆弱性を放置すると、次のような被害が起こりえます。
- 情報の漏えい:顧客の情報や、社内の情報が、盗まれる
- サイトの改ざん:サイトの内容が書き換えられ、利用者が、不正なサイトに誘導される
- 乗っ取りと踏み台:システムが乗っ取られ、ほかへの攻撃や、迷惑メールの送信に使われる
- 業務の停止:システムが止まり、復旧に時間と費用がかかる
公表された弱点は、短い期間で、悪用が広がることがあります。弱点が公表される前から、悪用される「ゼロデイ」と呼ばれる場合もあります。ゼロデイ脆弱性の備え方は、ゼロデイ脆弱性とは?被害の仕組みと企業が備えるべき対策を解説で整理しています。
対策の柱は、更新、診断、監視
企業が進める対策を、3つの柱で整理します。
| 対策 | 内容 | 役割 |
|---|---|---|
| 更新 | OS、ミドルウェア、ライブラリ、機器のソフトを、修正された版に更新する | 見つかった弱点を、塞ぐ |
| 診断 | 脆弱性診断で、システムの弱点や、設定の不備を調べて、直す | 自社では気づきにくい弱点を、見つける |
| 監視と備え | アクセスの記録を見て、不審な動きに気づく。緊急の連絡先と、暫定の対策の手順を決める | 悪用されたときに、早く気づき、被害を小さくする |
このほか、権限を必要な範囲に絞る、外部に公開するものを減らす、バックアップを取るといった、被害を小さくする備えも、有効です。更新だけでは防げない弱点(修正版がまだないものや、設定の不備)は、診断や、設定の見直しで補います。
運用や開発を委託している場合の考え方
システムの運用や開発を、委託先に任せている企業では、脆弱性への対応を、誰が行うのかを、決めておく必要があります。委託先が更新を担うのか、自社が承認するのか、見つかった弱点を直す費用は、誰が負担するのかが、曖昧だと、対応が止まります。
確認する点は、更新の担当と期限、弱点の連絡の手段、診断の許可、修正の費用の扱いです。対応の進め方と、責任分担の決め方は、脆弱性対応とは?発見から修正・再診断までの進め方と責任分担で整理しています。委託先に何を任せ、事故のときにどう動いてもらうかを整理するには、リスクと契約の押さえどころをワークシート付きで整理したベンダーコントロールパーフェクトガイドが使えます。
まず何から始めるか
脆弱性への対策は、大がかりな準備がなくても、次の順番で始められます。
- 手順1:使っているソフトウェアと機器の一覧を作る。システムごとに、使っているOS、ミドルウェア、機器、版を記録する
- 手順2:更新の担当を決める。自社が行うのか、委託先が行うのかを、一覧に書く
- 手順3:外部に公開しているシステムを整理する。使っていないものは止める
- 手順4:重要なシステムから、診断を受ける。診断の結果を、担当と期限を付けて直す
- 手順5:緊急の連絡先を決める。夜間や休日の連絡の手段も、決めておく
ソフトの更新や、パスワードの管理といった、脆弱性を減らすための基本の対策が、自社でどこまでできているかは、IPAの「情報セキュリティ自社診断」をもとにした、全10問の5分でわかる会社のセキュリティ健康診断で確認できます。自社のWebシステムのどこに弱点がありそうかは、国家サイバー統括室が示した対策のポイントをもとにした全10問の2分でできるWebシステム安全度チェックでも確かめられます。
よくある質問
- Q. 脆弱性は、ウイルスと同じものですか?
- A. 同じではありません。脆弱性は、システムの側にある弱点で、ウイルスは、その弱点などを使って、システムに入り込み、被害を起こすプログラムです。弱点が少なければ、ウイルスが入り込む入口も、少なくなります。
- Q. 脆弱性は、どうやって見つかりますか?
- A. 提供元や研究者が見つける、診断で見つかる、利用者が気づく、攻撃されて初めて分かる、といった経路があります。見つかった弱点は、提供元が修正版を出し、公的機関などが情報を公開します。
- Q. 脆弱性を、完全になくすことはできますか?
- A. 難しいとされています。新しい弱点が、次々に見つかるためです。見つかったものを、早く直す仕組みと、悪用されても被害を小さくする備えを持つことが、現実的な対策です。
- Q. 小さな会社でも、脆弱性の対策は必要ですか?
- A. 規模にかかわらず、外部に公開するシステムがあれば、攻撃の対象になります。ソフトの更新、不要な公開の停止、権限の整理、緊急の連絡先の整理など、費用をかけずに始められる対策があります。
- Q. 脆弱性診断は、必ず受けなければなりませんか?
- A. 法令で一律に義務づけられているとは、言えません。ただし、顧客情報や決済を扱うシステム、取引先から求められている場合は、診断を受けることが、一般的です。契約や、取引先の要件を、確認します。