「ゼロデイ脆弱性が見つかった」というニュースを見て、自社も危ないのか、何をすればよいのか、と不安になることがあります。通常の脆弱性は、提供元が出す修正版に更新すれば、防げます。ところが、ゼロデイ脆弱性は、修正版が間に合わないうちに攻撃が始まるため、更新だけでは防げません。この記事では、ゼロデイ脆弱性とは何か、被害が起きる仕組み、更新だけに頼れない理由、企業が備えるべき対策を、発注者の目線で解説します。運用を委託している場合に、委託先と決めておくことも、あわせてまとめます。2026年10月時点の一般的な整理です。
この記事のポイント
- ゼロデイ脆弱性は、提供元が修正版を公開する前に、悪用される弱点のこと。修正版がない期間は、更新で防げない
- 危険な期間は、攻撃が始まってから、修正版が公開され、自社が適用するまで。公表の前から悪用されている場合もあり、気づきにくい
- 備えは、被害を小さくする(権限の最小化、外部公開の絞り込み、バックアップ)、気づく(監視、記録)、暫定の対策を取る、緊急の連絡と判断の4つ
- 委託先と、緊急のときの連絡、暫定の対策を取る権限、サービスを止める判断を、あらかじめ決めておく
目次
ゼロデイ脆弱性とは:修正版が間に合わない期間に起きること
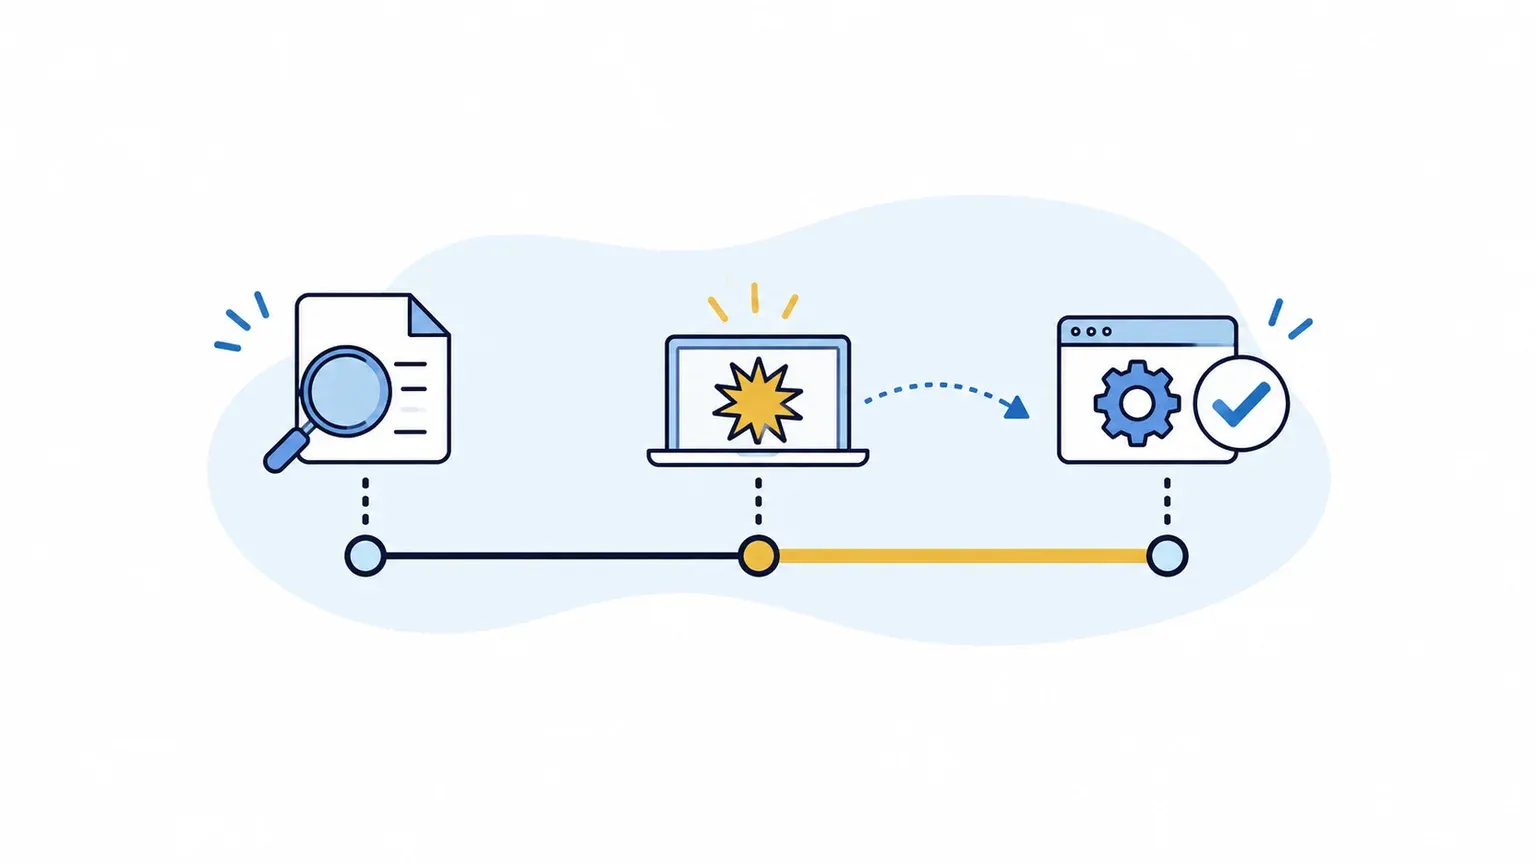
はじめに、ゼロデイ脆弱性の意味と、被害が起きる仕組みを整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、セキュリティの会社の、用語の解説や、攻撃の仕組みの説明が中心でした。企業が、修正版がない状態で、何を備えておくかに絞った記事は、多くありませんでした。
ゼロデイ脆弱性とは、修正版が出る前に悪用される弱点
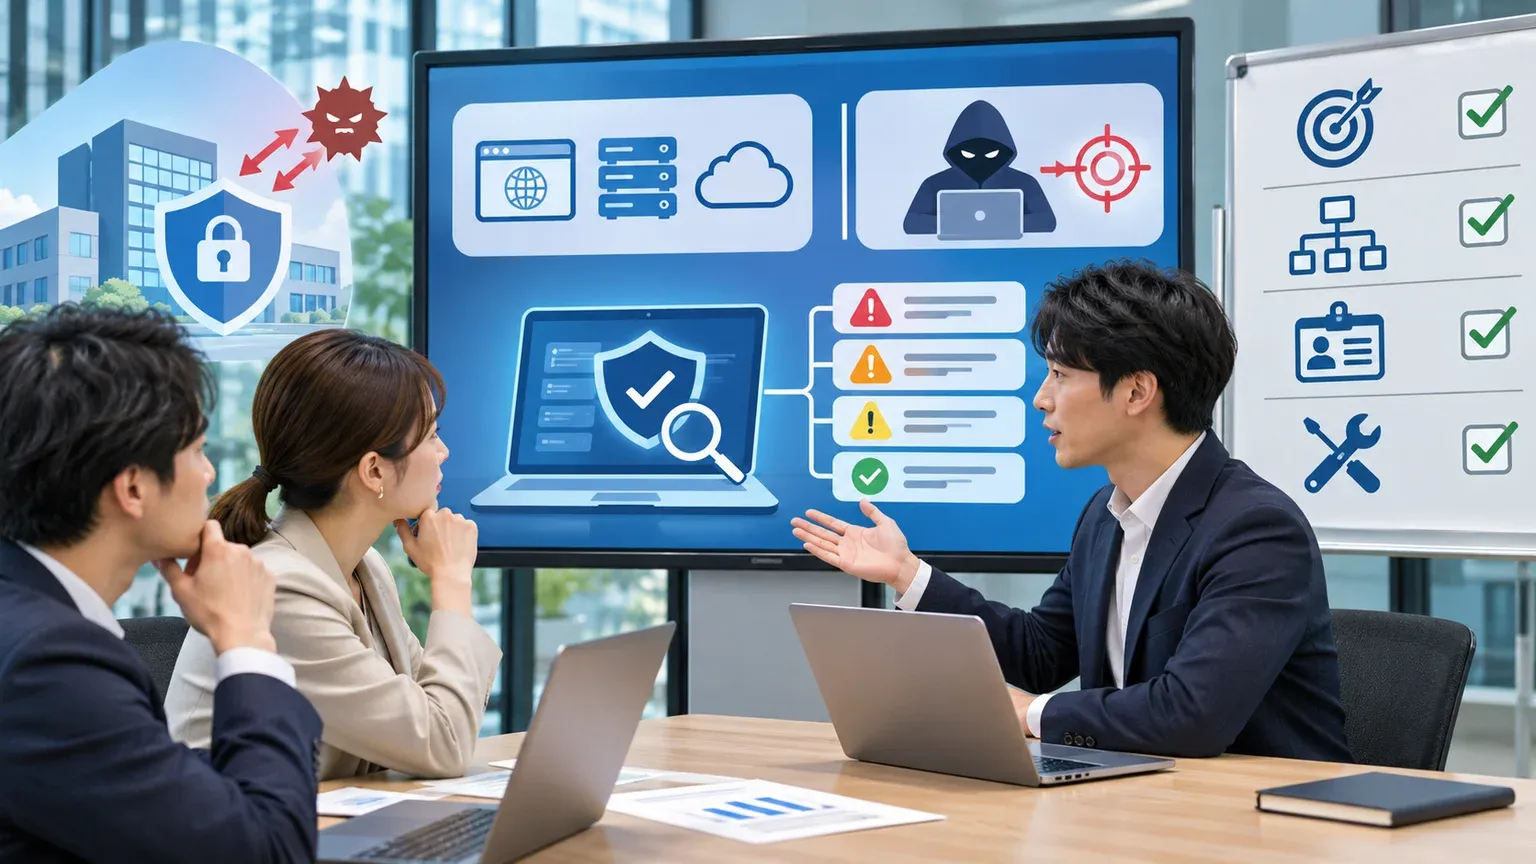
ゼロデイ脆弱性とは、ソフトウェアの提供元が、まだ修正版を公開していない(または、弱点の存在を把握していない)段階で、攻撃に悪用される脆弱性のことです。「ゼロデイ」は、弱点が見つかってから、修正版が出るまでの猶予が、ゼロ日、つまり、守る準備の時間がない状態を指します。この弱点を悪用した攻撃を、ゼロデイ攻撃と呼びます。
通常の脆弱性は、提供元が弱点を把握し、修正版を公開してから、利用者が更新することで防げます。一方、ゼロデイ脆弱性は、修正版がまだないため、利用者が更新しようにも、更新できません。
時間の流れと、危険な期間
弱点が見つかってから、守れるようになるまでの流れと、危険な期間を、次の表に整理します。
| 期間 | 状況 | 守る手段 |
|---|---|---|
| 弱点が見つかり、攻撃が始まるまで | 攻撃者だけが弱点を知っている場合がある。利用者には分からない | 被害を小さくする備え、監視 |
| 攻撃が始まってから、公表されるまで | 公表の前から、一部の標的に対して、悪用されている場合がある | 監視、不審な動きの早期の発見 |
| 公表されてから、修正版が公開されるまで | 弱点が広く知られ、攻撃が広がりやすい。修正版がない | 提供元が示す回避策、暫定の対策、アクセスの制限、停止 |
| 修正版が公開されてから、自社が適用するまで | 修正版があるのに、適用が遅れて、狙われる | 速やかな更新、更新の確認 |
表のうち、3番目までの期間は、更新では防げないため、更新以外の備えが必要になります。4番目の期間は、一般の脆弱性と同じで、更新の速さが、被害を左右します。
起きうる被害と、狙われやすいシステム
ゼロデイ脆弱性が悪用されると、次のような被害が起こりえます。
- 情報の漏えい:顧客情報や、社内の情報が、盗まれる
- サイトの改ざん:サイトの内容が書き換えられたり、不正なページに誘導されたりする
- 不正な侵入の足がかり:侵入されたあと、社内のほかのシステムに広がる。ほかの攻撃の入口になる
- 業務の停止:システムが止まり、復旧に時間がかかる
狙われやすいのは、外部に公開しているシステム、広く使われている製品、更新が遅れがちな古いシステムです。外部から直接つながる入口(Webサーバー、リモート接続の装置など)の弱点は、攻撃者にとって価値が高く、公表の前から狙われることがあります。
ゼロデイ脆弱性は、診断では防げない
脆弱性診断は、既に知られている弱点や、設定の不備を調べる手法です。まだ誰も知らない、未知の弱点は、診断では見つかりません。そのため、ゼロデイ脆弱性への備えは、診断だけでは足りません。ただし、診断によって、被害を大きくする条件、たとえば、不要な外部公開や、権限の広すぎる設定を見つけて直すことは、ゼロデイ脆弱性が悪用されたときの被害を、小さくする助けになります。
ゼロデイ脆弱性に企業が備えるべき対策
ここからは、ゼロデイ脆弱性に備えるための対策を整理します。修正版を待つだけでなく、被害を小さくし、早く気づき、暫定の手を打てるように、準備します。
備えの4つの柱
| 備え | 具体的な内容 |
|---|---|
| 被害を小さくする | 権限を必要な範囲に絞る。外部に公開するものを減らす。不要なサービスを止める。システムを分けて、侵入が広がりにくくする。バックアップを取り、復元できることを確かめる |
| 気づく | アクセスの記録(ログ)を残し、不審な動きを見つける仕組みを持つ。見張る担当を決める |
| 暫定の対策を取る | 提供元が示す回避策を適用する。アクセスを制限する。該当の機能を一時的に止める。通信を見張る仕組みで、攻撃の通信を一時的に遮断する |
| 連絡と判断 | 緊急の連絡網を持つ。夜間や休日の連絡先を決める。サービスを止める判断をする責任者を決める |
このうち、被害を小さくする備えは、平時にしかできません。攻撃が始まってからでは、権限の整理や、システムの分離は、間に合いません。外部に公開している資産の棚卸しや、公開の絞り込みは、日常の運用に組み込みます。
経営層や、取引先への説明が必要になる場合に備えて、備えの状況を、簡単な資料にまとめておくと役立ちます。外部に公開しているシステムの一覧、緊急の連絡先、暫定の対策の手順、バックアップの復元を試した日付を、1枚にまとめます。ゼロデイ脆弱性が話題になったときに、「自社は、何を備えているか」を、すぐに説明できます。
情報が出たときの動き
ゼロデイ脆弱性の情報が出たときは、次の順番で動きます。
- 影響の確認:自社で、その製品を使っているか。どの版か。外部に公開しているか
- 提供元の情報の確認:回避策や、暫定の対策が示されているか。修正版の公開の見通しは
- 暫定の対策の実施:回避策の適用、アクセスの制限、必要なら、機能やサービスの停止
- 侵入の確認:公表の前から悪用されていた可能性があるため、不審な動きや、変更の跡がないかを確認する
- 修正版が出たら更新:更新し、直ったことを確認し、暫定の対策を外すかを判断する
対応の進め方は、通常の脆弱性と同じく、影響の確認、暫定の対策、修正、再確認の順です。優先順位の付け方は、脆弱性の評価方法は?CVSSと実際の悪用リスクの見方を解説で整理しています。情報を早く、確実に受け取る仕組みは、脆弱性の情報収集を自動化するには?通知と対応の設計を解説で整理しています。
委託先と決めておくこと
運用や開発を委託している場合は、緊急のときの動きを、委託先と決めておきます。
- 緊急の連絡:委託先が情報をつかんだら、誰に、どの手段で、いつまでに連絡するか。夜間や休日の対応の有無
- 暫定の対策の権限:回避策の適用や、アクセスの制限を、委託先が、自社の承認を得ずに行ってよい範囲
- 停止の判断:サービスを止める判断は、自社の責任者が行う。委託先は、判断に必要な情報を、すぐに出す
- 費用:緊急の対応の費用が、保守に含まれるか、別の費用か
- 確認と報告:対応後の、侵入の確認と、報告の範囲
委託先に何を任せ、事故のときにどう動いてもらうかを整理するには、リスクと契約の押さえどころをワークシート付きで整理したベンダーコントロールパーフェクトガイドが使えます。
攻撃を受けたと疑うときの初動
ゼロデイ脆弱性は、公表の前から悪用されている場合があるため、不審な動きに気づいたときの初動も、あらかじめ決めておきます。次の順番で動きます。
- 被害の拡大を止める:疑わしいシステムを、ネットワークから切り離す、または、外部からのアクセスを止める。ただし、電源を切ると、記録が失われることがあるため、判断は、専門家や委託先と相談して行う
- 記録を残す:アクセスの記録(ログ)や、変更されたファイルを、消さずに保存する。原因の調査と、被害の範囲の確認に使う
- 連絡する:社内の責任者、運用の委託先、必要なら専門の調査会社へ、すぐに連絡する
- 被害の範囲を確認する:どの情報が、どれだけ影響を受けたか。個人情報が含まれる可能性があるかを確認する
- 報告の要否を判断する:個人情報が漏えいした疑いがある場合は、個人情報保護委員会などへの報告の要否と期限を、早めに確認する
自社だけで判断せず、早い段階で、専門家に相談することが大切です。初動が遅れると、被害が広がり、原因の調査も難しくなります。侵入の疑いがある場合の進め方は、会員サイトの不正アクセスの例を整理した会員サイトの不正アクセスは?委託先に確認する点と対応の流れでも、委託先に確認する点を含めて紹介しています。
平時の点検で、被害を小さくしておく
平時に、次の点検を行っておくと、ゼロデイ脆弱性が悪用されたときの被害を、小さくできます。
- 外部に公開しているシステムの一覧を作り、不要なものを止める
- 管理画面や、リモート接続の入口を、接続元の制限や、追加の認証で守る
- アカウントの権限を見直し、使っていないアカウントを削除する
- ログの保存期間と、見る担当を確認する
- バックアップを取り、実際に復元できるかを試す
- 緊急の連絡先の一覧を、最新にする
自社のWebシステムのどこに弱点がありそうか、委託先との備えがどうかを、あらかじめ確認しておくと、備えの優先順位を決めやすくなります。国家サイバー統括室が示した対策のポイントをもとにした全10問の2分でできるWebシステム安全度チェックで、弱点の場所を確認できます。
よくある質問
- Q. ゼロデイ脆弱性は、更新すれば防げますか?
- A. 修正版が公開されるまでは、更新では防げません。提供元が示す回避策、アクセスの制限、機能の停止などの暫定の対策で、リスクを下げます。修正版が公開されたら、速やかに更新します。
- Q. 自社が、ゼロデイ攻撃を受けているか、どうすれば分かりますか?
- A. 公表の前から悪用されている場合もあり、気づきにくいため、アクセスの記録の監視や、ファイルの変更の確認が必要です。不審な管理者アカウントの追加、見覚えのないファイル、普段と違う通信などに、気づける体制を持ちます。
- Q. 中小企業でも、備える必要はありますか?
- A. 規模にかかわらず、外部に公開しているシステムがあれば、狙われます。大規模な仕組みは不要でも、公開の絞り込み、権限の整理、バックアップ、緊急の連絡先といった基本の備えは、必要です。
- Q. 脆弱性診断を受ければ、ゼロデイ脆弱性も見つかりますか?
- A. 診断は、既知の弱点や設定の不備を調べるため、未知の弱点は見つかりません。ただし、不要な公開や、広すぎる権限といった、被害を大きくする条件を見つけて、直すことで、備えになります。
- Q. ニュースで見た脆弱性が、ゼロデイかどうかは、どう判断しますか?
- A. 提供元の情報や、公的機関の注意喚起で、修正版の有無と、悪用の状況を確認します。呼び方よりも、自社が使っているか、修正版があるか、悪用されているかで、対応を決めます。
- Q. 備えにかける費用は、どう考えればよいですか?
- A. すべてを一度に整える必要はありません。費用をかけずにできる、外部公開の絞り込み、権限の見直し、緊急の連絡先の整理から始めます。そのうえで、監視や、バックアップの強化など、費用のかかる対策は、システムの重要度に応じて、段階的に進めます。