脆弱性診断の報告書に「クロスサイトスクリプティング(XSS)」という指摘があった、あるいは、開発会社から「入力欄にXSSの弱点が見つかった」と報告を受けて、何が問題で、どこまで直す必要があるのか、判断に迷うことがあります。XSSは、Webサイトの代表的な弱点の1つで、診断でも、よく指摘されます。この記事では、XSS脆弱性とは何か、仕組みと種類、サイトへの影響を整理し、修正を開発会社に依頼するときに確認するポイントと、表面的な対症療法で終わらせない考え方を、発注者の目線で解説します。2026年10月時点の一般的な整理です。
この記事のポイント
- XSS脆弱性は、入力された内容が、画面に出力されるときに適切に処理されず、ほかの人のブラウザで、プログラムとして動いてしまう弱点。サイトの利用者が被害を受ける
- 影響は、入力欄の場所だけでなく、内容が表示される場所と、表示を見る人の権限で変わる。管理者が見る画面で動けば、管理者の権限で操作される
- 根本の対策は、画面に出力するときに、場所に応じて安全な形に変換する(エスケープ)こと。特定の文字を消すだけの対症療法では、回避されることがある
- 修正を依頼するときは、再現の条件、原因、修正の方針、類似の箇所の洗い出し、修正後のテスト結果を、開発会社に示してもらう
目次
XSS脆弱性とは:入力が、ほかの人の画面で動いてしまう弱点
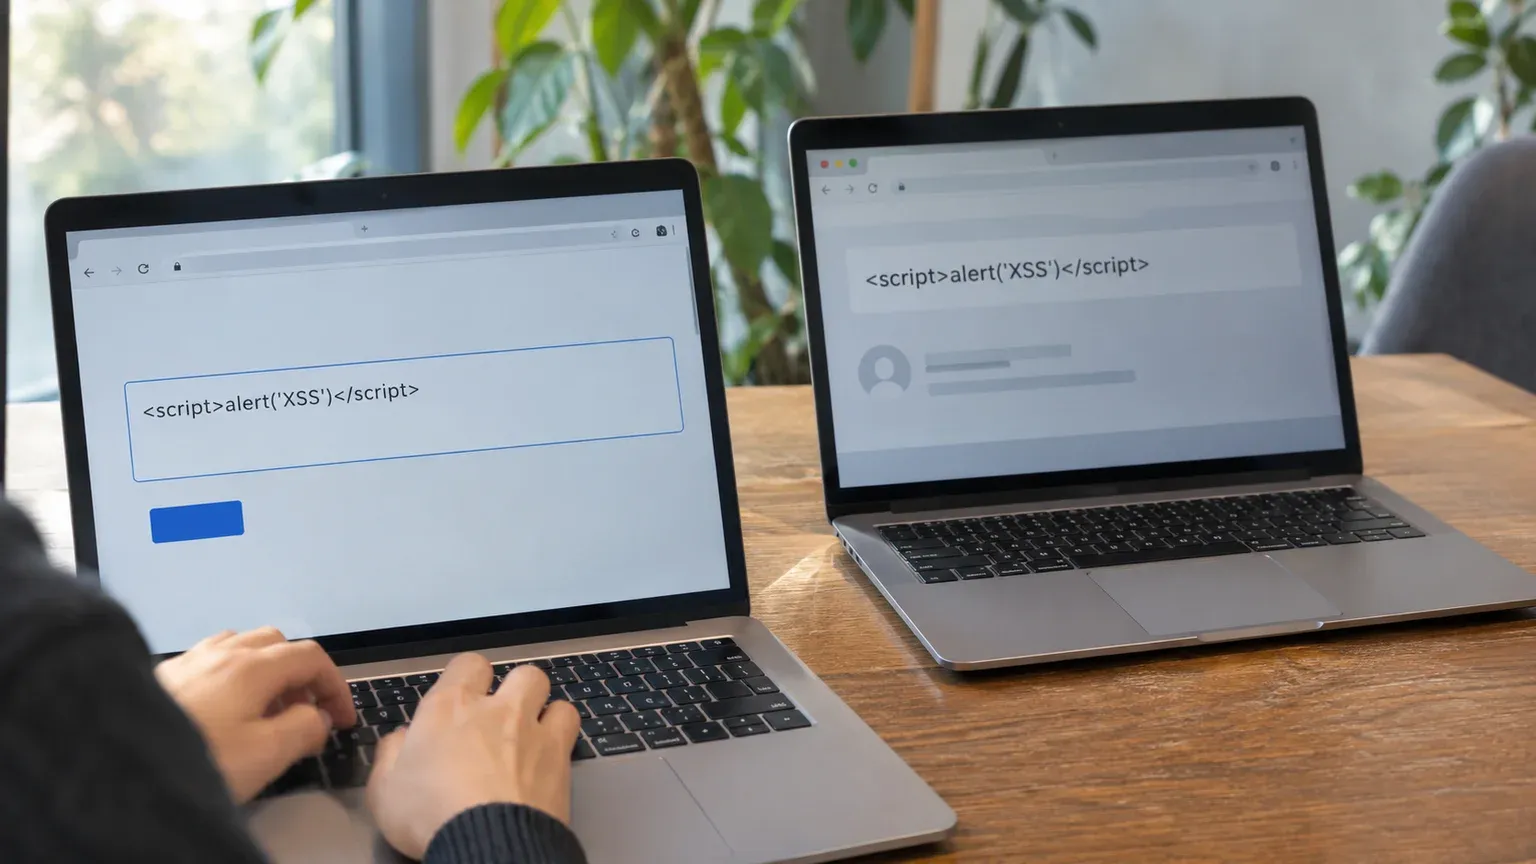
はじめに、XSS脆弱性の仕組みと種類、影響を整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、セキュリティの会社や、開発者向けの解説記事が中心でした。発注者が、開発会社に何を確認するかに絞った記事は、多くありませんでした。
XSS脆弱性の仕組み
XSS(クロスサイトスクリプティング)とは、Webサイトが、利用者から受け取った入力を、画面に表示するときに、適切な処理をしていないために起きる弱点です。攻撃者が、入力欄やアドレスに、プログラムの断片(スクリプト)を含めると、それが、ほかの利用者のブラウザで、プログラムとして実行されます。
イメージとしては、掲示板に書き込まれたコメントの中に、悪意のある命令が紛れていて、そのコメントを読んだ人のブラウザが、命令どおりに動いてしまう、という状態です。サイト自体が攻撃されるのではなく、サイトを見た利用者が、被害を受けます。IPA(情報処理推進機構)が整理しているWebサイトの代表的な弱点の1つにも、クロスサイト・スクリプティングが含まれています。詳しくは、IPAの安全なウェブサイトの作り方で確認できます。
XSSの主な3つのタイプ
XSSは、どこでスクリプトが実行されるかによって、主に3つに分けられます。
| タイプ | 仕組み | 影響の広がり |
|---|---|---|
| 反射型 | アドレスや入力に含まれたスクリプトが、そのまま画面に表示され、実行される。攻撃者は、細工したアドレスを、利用者にクリックさせる | 細工したアドレスを開いた利用者だけが対象になる |
| 格納型 | 入力されたスクリプトが、データベースなどに保存され、その内容を表示する画面を開いた人全員で、実行される | その画面を見た、不特定多数の利用者や、管理者が対象になる |
| DOM型 | ブラウザ側のプログラムが、アドレスなどの値を、安全でない形で画面に反映するために起きる | 細工したアドレスを開いた利用者が対象になる。サーバー側の記録に残りにくい |
このうち、格納型は、影響が広がりやすく、管理者が見る画面(お問い合わせの一覧など)で動くと、管理者の権限で操作されるおそれがあります。タイプによって、優先度が変わります。
サイトに起きうる影響
XSSが悪用されると、次のような影響が起こりえます。
- なりすまし:ログイン状態を示す情報(セッションの情報)を盗まれ、利用者になりすまされる
- 偽の画面の表示:サイトの画面に、偽の入力フォームが表示され、パスワードやカード情報を入力させられる
- 不正な操作:利用者に気づかれずに、投稿、設定の変更、購入などを、実行される
- 不正なサイトへの誘導:利用者が、別のサイトに移動させられる
被害を受けるのは、主に、サイトの利用者です。ただし、利用者の被害は、サイトの信用の低下や、問い合わせ、補償の対応につながり、運営する企業にも影響します。個人情報が漏れた場合は、報告の対応も必要になります。
入力欄だけでなく、表示される場所で、影響が変わる
XSSは、入力欄がある場所だけの問題ではありません。入力された内容が、画面のどこに、どのような形で表示されるかによって、必要な対策が変わります。画面の文章の中、HTMLの属性の中、ページ内のプログラムの中、アドレスの中などで、安全に出力するための処理が違います。
そのため、「この入力欄に、特定の文字を入れられないようにする」といった、入力だけの対策では、不十分です。内容を表示するすべての場所で、その場所に合った処理を行う必要があります。この考え方が、修正の確認ポイントにつながります。Webサイトやアプリの診断で、入力と表示の場所をどう調べるかは、Web脆弱性診断とは?サイトとアプリで変わる対象範囲を解説で整理しています。
XSS脆弱性の修正で確認するポイント
ここからは、XSSの指摘を受けて、開発会社に修正を依頼するときに、確認するポイントを整理します。発注者が、技術的な詳細を理解する必要はありませんが、確認する観点を持っておくと、表面的な修正で終わることを防げます。
根本の対策は、出力のときの安全な変換
XSSの根本の対策は、画面に内容を出力するときに、その場所に合わせて、特別な意味を持つ文字を、安全な形に変換すること(エスケープ)です。多くの開発の仕組み(フレームワーク)には、この変換を自動で行う機能があり、その機能を正しく使うことが、基本になります。
入力の段階で、不正な文字を弾く検証は、補助的な対策として有効ですが、それだけに頼ると、見落としが出ます。入力の検証と、出力の変換を、組み合わせるのが、一般的な考え方です。
補助的な対策と、その位置づけ
根本の対策に加えて、被害を小さくする補助的な対策もあります。
- ブラウザへの指示で、実行できるプログラムの範囲を制限する(コンテンツセキュリティポリシーなど)
- ログイン状態を示す情報に、スクリプトから読み取られない設定を付ける
- 通信を見張る仕組み(WAF)で、典型的な攻撃の通信を遮断する
これらは、弱点そのものを直すものではなく、悪用されたときの被害を小さくしたり、攻撃を一部遮断したりする役割です。WAFだけでは、すべてのXSSを防げないため、根本の対策の代わりにはなりません。
開発会社に示してもらう5つのこと
XSSの修正を依頼するときは、開発会社に、次の5つを示してもらいます。
- 再現の条件:どの画面の、どの入力で、どう動いたか。診断の報告書の再現の手順を、開発会社が確認できたか
- 原因:なぜ起きたのか。出力の変換が抜けていたのか、変換の方法が場所に合っていなかったのか
- 修正の方針:個別の画面ごとに直すのか、共通の仕組みで直すのか。共通の仕組みで直せば、同じ弱点を、まとめて防げる
- 類似の箇所の洗い出し:同じ作りの画面や機能が、ほかにないか。指摘された箇所だけを直して、同じ弱点が残る例は少なくない
- 修正後のテスト結果:再現の手順で、動かなくなったこと。類似の箇所の確認結果。必要なら、診断会社による再診断
診断で指摘された弱点の読み方と、修正の依頼への変え方は、脆弱性診断報告書の見方は?指摘を修正依頼につなげる確認項目で整理しています。修正の見積もりを受け取るときは、修正の範囲と前提条件が書かれているかを確認します。システム開発の見積もりの危険サインを点検する見積もりの危険サインを見抜く60項目のチェックシートは、XSS専用ではありませんが、前提の抜けや範囲の曖昧さを、修正の見積もりで確認する際にも使えます。
対症療法で終わらせない
XSSの修正で、よく見られるのが、特定の文字や単語を消す、禁止するといった、対症療法です。たとえば、「スクリプト」を意味する単語を、入力から取り除く方法です。この方法は、書き方を少し変えるだけで、回避されることが多く、安全とは言えません。
対症療法で終わっていないかを見分けるには、修正の方針を尋ねます。「出力のときに、場所に合わせて変換している」という説明があれば、根本の対策です。「特定の文字を禁止した」という説明だけなら、追加の対策を相談します。
新しく作るときに、発注の段階で求めておくこと
XSSは、作る段階で、防ぎやすい弱点です。システムの開発を発注するときに、次のことを求めておくと、同じ弱点を、後から直す手間を減らせます。
- 出力の変換を自動で行う、開発の仕組み(フレームワーク)の機能を、標準で使うこと
- 画面に内容を出力するときの、共通のルールを決め、コードの確認(レビュー)で、守られているかを見ること
- 公開の前に、脆弱性診断を行い、XSSを含む指摘を直すこと
- 修正が入った場合に、類似の箇所を確認するテストを、手順として持つこと
こうした取り決めは、開発の契約や、要件の書類に、書いておきます。診断の発注の条件を、仕様書に落とし込む進め方は、診断の項目や手順を示すガイドラインの使い方とあわせて、別の記事で整理しています。作る側と診断する側の両方で、確認の層を重ねることが、同じ弱点の再発を防ぎます。
診断で調べることと、依頼の前に決めること
XSSは、診断で調べられる代表的な弱点です。ツールで、入力と出力の組み合わせを、広く試し、診断員が、手動で、ツールでは見つけにくい箇所(ログインが必要な画面や、複雑な表示の場所)を確かめます。診断を依頼するときは、診断してもらう画面と入力欄の一覧、管理者が見る画面も、対象に入っているかを、確認します。
弱点が見つかったときの、対応の進め方は、脆弱性対応とは?発見から修正・再診断までの進め方と責任分担で整理しています。自社のWebシステムのどこに弱点がありそうかを、あらかじめ絞っておくと、診断の対象と順番を決めやすくなります。国家サイバー統括室が示した対策のポイントをもとにした全10問の2分でできるWebシステム安全度チェックで、弱点の場所を確認できます。
よくある質問
- Q. XSSは、サイトの運営者に、被害はないのですか?
- A. 直接の被害を受けるのは、主に、サイトの利用者です。ただし、管理者が見る画面で動けば、管理者の権限で操作されるおそれがあります。利用者の被害は、サイトの信用や、問い合わせ、補償の対応という形で、運営者にも影響します。
- Q. 入力欄に、特定の文字を入れられないようにすれば、防げますか?
- A. 十分ではありません。入力の検証は補助的な対策で、根本の対策は、画面に出力するときの安全な変換です。入力の制限だけでは、書き方を変えた攻撃や、別の経路からの入力で、回避されることがあります。
- Q. WAFを入れていれば、XSSは問題ありませんか?
- A. WAFは、典型的な攻撃の通信を遮断する補助的な仕組みです。すべてのXSSを防げるわけではなく、弱点そのものを直すものでもありません。弱点は、アプリの修正で直す必要があります。
- Q. 修正したあとの確認は、どうすればよいですか?
- A. 報告書の再現の手順で、動かなくなったことを確認し、類似の箇所も、確認します。重大な指摘や、広い範囲の修正では、診断会社による再診断で、確かめる方法が確実です。
- Q. XSSの指摘が多く、すべて直すのに時間がかかります。どうすればよいですか?
- A. 影響の大きいものから、優先して直します。格納型や、管理者が見る画面、ログインが必要な重要な画面を、先にします。共通の仕組みで直せる場合は、1か所の修正で、複数の指摘が直ることもあります。開発会社に、修正の方針を出してもらい、順番を決めます。