脆弱性の種類を調べると、SQLインジェクション、設定ミス、ゼロデイ、OWASPの分類など、名前が次々に出てきます。ウイルスやサイバー攻撃との違いも分かりにくく、自社では何を確かめればよいのか迷う担当者は多いはずです。この記事では、脆弱性の種類を、原因で分けて整理します。あわせて、弱点が攻撃と被害につながる経路、OWASPとCVE・CWEの見方、発注側が棚卸しする3点を、発注者向けに解説します。脆弱性そのものの意味は、脆弱性とは?ITシステムの弱点と企業の対策を分かりやすく解説で整理しています。2026年11月時点の一般的な整理です。
この記事のポイント
- 脆弱性は、攻撃に悪用されうる弱点。原因と、攻撃の方法と、ウイルスなどの道具は、分けて考える
- 脆弱性の種類は、ソフトの欠陥、設定の不備、運用の不備、人の行動に分けると、発注側が確かめやすい
- Webアプリの弱点は、OWASP Top 10:2025の10分類が整理に役立つ。CVEは個別の弱点の番号、CWEは弱点の型の分類
- 発注側は、使っている製品と版、公開の範囲、担当者と対応期限の3点を棚卸しする
目次
脆弱性の種類:原因で分けて整理する
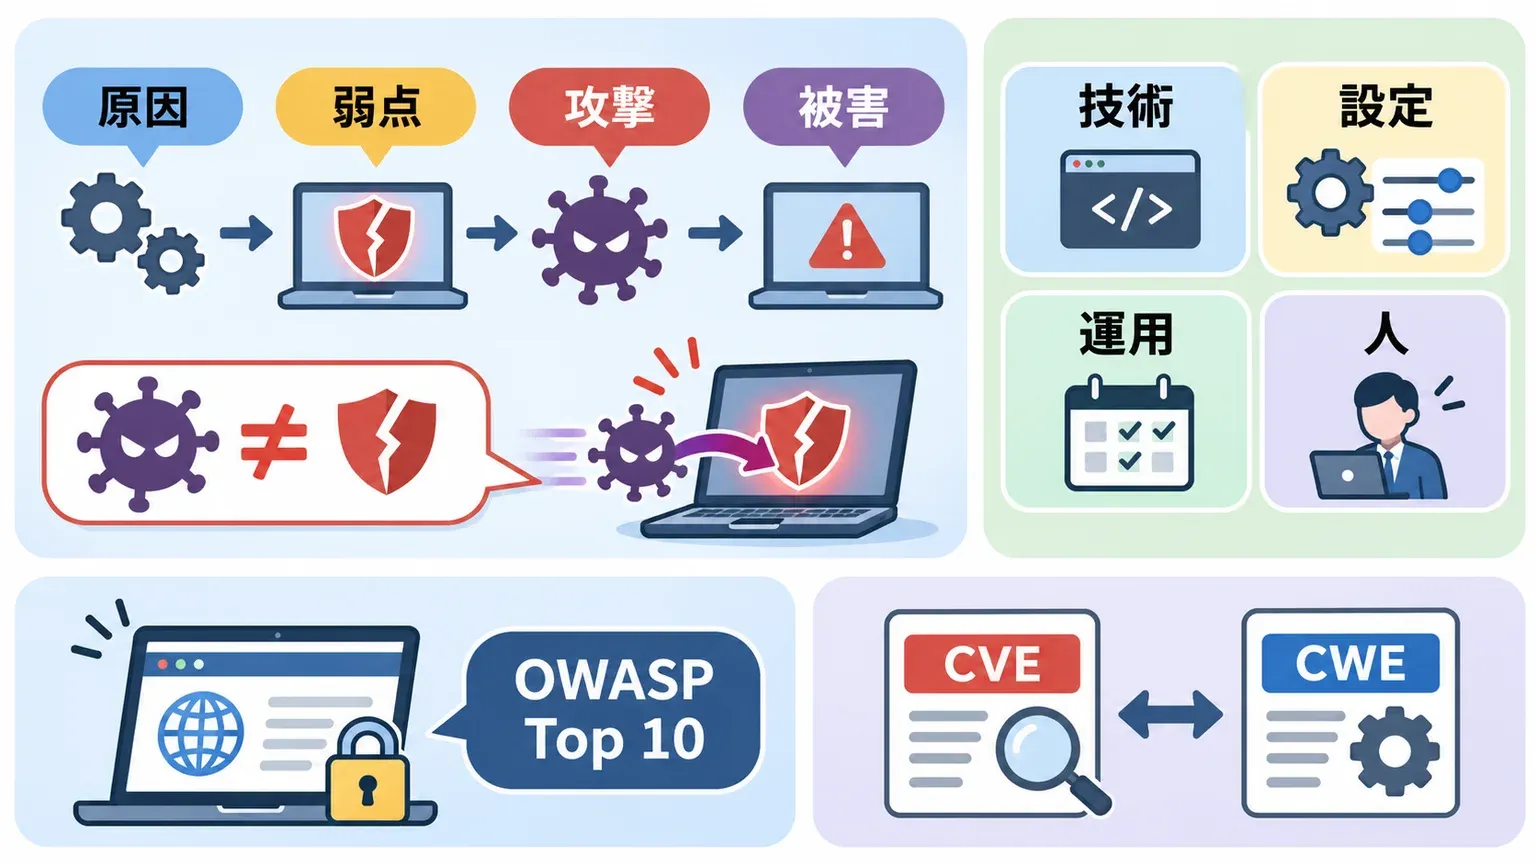
はじめに、脆弱性の種類を、原因で分けて整理します。私が2026年11月18日にGoogleで「脆弱性の種類」を確認した範囲では、検索結果の上位は、IPAのCWEの解説と、セキュリティ会社の解説記事が中心でした。種類の紹介は多い一方、発注側が何を確かめればよいかに結びつけた記事は、多くありませんでした。
原因・弱点・攻撃・被害は別のもの
脆弱性とは、ソフトウェアやシステムにある、攻撃に悪用されうる弱点です。セキュリティホールとも呼ばれます。ここで大切なのは、弱点そのものと、それを突く攻撃、攻撃で起きる被害を、分けて考えることです。
| 段階 | 意味 | 例 |
|---|---|---|
| 原因 | 弱点が生まれた理由 | 更新の漏れ、設定の誤り、設計の考慮漏れ |
| 脆弱性(弱点) | 悪用されうる欠陥や不備 | 入力欄の不備、古いソフトの欠陥、広すぎる権限 |
| 攻撃 | 弱点を突く行為 | 不正な入力の送信、ウイルスの送り込み |
| 被害 | 攻撃の結果 | 情報の漏えい、データの改ざん、サービスの停止 |
ウイルス(マルウェア)は、弱点を突いて入り込む道具の1つです。ウイルスは弱点ではなく、攻撃に使われるものです。弱点がなければ、同じウイルスでも入り込みにくくなります。「脆弱性」と「ウイルス」を同じ意味で使うと、確認すべき相手が見えなくなるため、分けて考えます。
技術・設定・運用・人の4つに分けて考える
脆弱性の種類の分け方は、解説によって違います。技術的な弱点、組織の弱点、人の弱点などに分ける解説もあります。この記事では、発注側が確かめやすいように、原因をもとにした次の4つに分けます。これは私の整理で、公的な分類ではありません。
| 種類 | 例 | 発注側が確かめること |
|---|---|---|
| ソフトの欠陥 | 入力値の扱いの不備、認証の不備、古い部品の既知の弱点 | 使っているソフトと版、更新の方針 |
| 設定の不備 | 公開してはいけないデータの公開、初期設定のままの管理画面、広すぎる権限 | 設定の確認を誰がいつ行うか |
| 運用の不備 | 更新の放置、不要なアカウントの残存、確認されないログ | 運用の担当者と、作業の記録 |
| 人の行動 | パスワードの使い回し、だましのメールへの対応 | 教育と、ルールの周知 |
種類によって、直し方も変わります。ソフトの欠陥は、開発元が修正を用意するのを待ち、更新を適用する流れになります。設定の不備や運用の不備は、自社や委託先の作業で直せる場合が多く、対応が速くなります。人の行動は、教育とルールで減らせても、なくすのは難しいため、技術的な対策と組み合わせます。
脆弱性は、更新の不足だけで生まれるのではありません。入力の扱い、認証、アクセス権限、ネットワークの設定にも現れます。弱点を種類で見ておくと、診断や点検の対象に抜けが出にくくなります。
運用の不備と人の行動は、診断では見つけにくく、日々の基本対策で防ぐ部分です。ソフトの更新、パスワードの管理、不要なアカウントの整理が回っているかは、全10問・2分で確認できるセキュリティ健康診断で点検できます。
Webアプリで多い弱点:OWASPの10分類
Webアプリケーションの弱点を整理するときによく使われるのが、OWASP(オワスプ)が公表する「OWASP Top 10」です。Webアプリケーションにとって、特に重大なセキュリティ上のリスクを、10の分類にまとめた資料で、2025年版が公開されています。これは弱点を1つずつ並べた一覧ではなく、リスクの分類です。
| 分類(OWASP Top 10:2025) | 平たく言うと |
|---|---|
| A01 アクセス制御の不備 | 権限のない人が、見られないはずの情報や操作に届く |
| A02 セキュリティ設定の不備 | 初期設定のままなど、設定の誤りが弱点になる |
| A03 ソフトウェアのサプライチェーンの不備 | 使っている部品や、開発の流れの中の弱点 |
| A04 暗号の不備 | 情報の暗号化が足りない、または誤っている |
| A05 インジェクション | 不正な入力で、システムの動きを書き換えられる |
| A06 安全でない設計 | 作る前の設計の段階で、安全の考慮が足りない |
| A07 認証の不備 | 本人確認の仕組みが弱く、なりすましを許す |
| A08 ソフトウェアやデータの完全性の不備 | 更新やデータが、改ざんされていないかを確かめられない |
| A09 ログと警告の不備 | 記録や通知が足りず、攻撃に気づけない |
| A10 例外的な状況の不適切な処理 | 想定外の入力や障害のときの動きが、弱点になる |
分類の名前は、OWASPの原文を、私が平たく訳したものです。正式な名称と内容は、OWASP Top 10:2025で確認してください。分類は改訂されるため、診断会社や開発会社に、どの版を基準にしているかを確認すると、話がかみ合います。
CVEとCWEの違い
弱点の情報には、CVEとCWEという言葉も出てきます。CVE(共通脆弱性識別子)は、実際に見つかった個別の弱点に付けられる番号です。CWE(共通脆弱性タイプ一覧)は、弱点の型を分類したもので、IPAは、多種多様な脆弱性の種類を脆弱性タイプとして分類し、識別子を付けて階層構造で体系化していると説明しています。
たとえば、「あるソフトの、ある版の弱点」を指すのがCVE、「その弱点が、入力の扱いの不備という型にあたる」と示すのがCWE、という関係です。CVEの調べ方は、CVE脆弱性情報の調べ方は?自社への影響を確認する手順と判断で整理しています。
脆弱性の種類ごとの原因と攻撃リスク
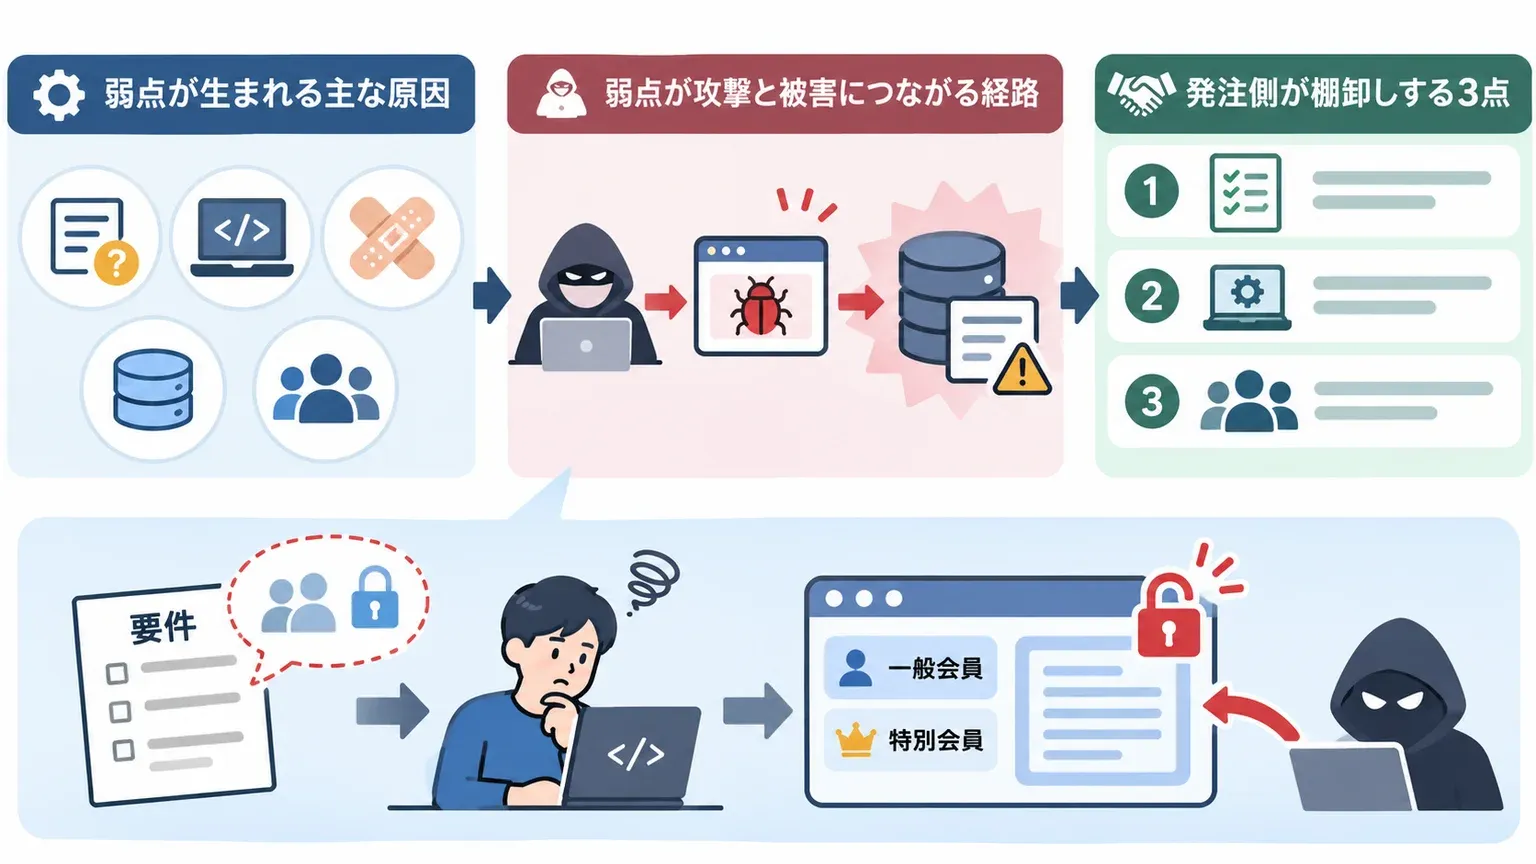
ここからは、脆弱性が生まれる原因と、弱点が攻撃と被害につながる経路を整理します。経路を知ると、発注側が確かめる場所が見えてきます。
弱点が生まれる主な原因
弱点が生まれる原因は、大きく5つあります。
- 設計の考慮漏れ:作る前の段階で、安全に関わる条件が決まっていない
- 実装の不備:プログラムの書き方に誤りがある
- 部品の更新漏れ:使っているソフトや部品の弱点が、更新されないまま残る
- 設定の不備:初期設定のまま、または公開してはいけないものを公開している
- 運用の不備:更新、権限の整理、記録の確認が、担当者不在で止まる
たとえば、会員ごとに見られる情報が違うシステムで、その条件が要件に書かれていないと、実装のときに権限の確認が抜け、アクセス制御の不備として残ることがあります。
原因の多くは、発注のとき、あるいは運用を委託するときに、決めておけるものです。たとえば、設計の考慮漏れは要件に安全の条件を書くこと、部品の更新漏れは更新の担当と頻度を決めることで防ぎやすくなります。原因ごとの詳しい予防策は、別の記事で整理します。
弱点が攻撃と被害につながる経路
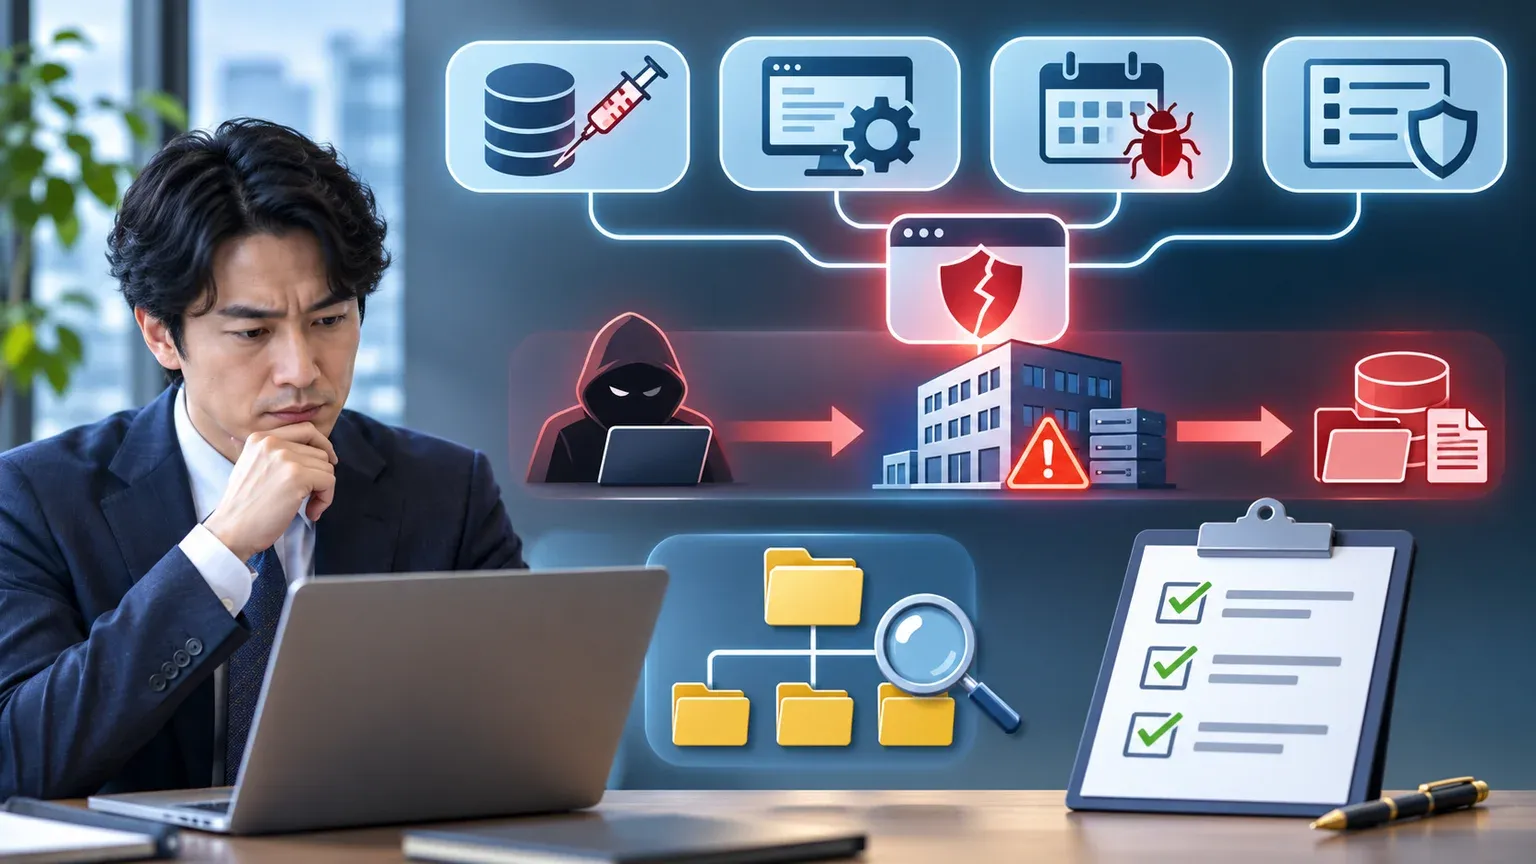
弱点があっても、それだけで被害が出るわけではありません。攻撃者に見つけられ、突かれたときに、被害が起きます。代表的な経路は、次のとおりです。
| 弱点の例 | 攻撃の例 | 起こりうる被害 |
|---|---|---|
| 入力の扱いの不備 | 不正な入力を送り、データベースを不正に操作する | 情報の漏えい、データの改ざん |
| 認証の不備、権限の不備 | 他人のIDでのログイン、権限のない操作 | なりすまし、他人の情報の閲覧 |
| 古いソフトの既知の弱点 | 公開された弱点を狙った攻撃、ウイルスの送り込み | 乗っ取り、サービスの停止 |
| 設定の不備 | 公開されたデータの探索と取得 | 情報の漏えい |
小さな弱点が、1つずつでは大きな被害にならなくても、組み合わさると被害が広がる場合があります。たとえば、権限の不備で管理画面に届き、さらに別の弱点で、システムの内部まで入り込まれる、といった流れです。弱点の一覧を見るときは、1件ずつの点数だけでなく、つなげたときの影響も考えます。被害の大きさは、弱点の種類だけで決まらず、扱う情報の重要度と、インターネットから届くかどうかでも変わります。個人情報や決済に近いものから、優先して確認します。点数と、実際の悪用リスクの見方は、脆弱性の評価方法は?CVSSと実際の悪用リスクの見方を解説で整理しています。
発注側が棚卸しする3点
弱点の種類を知ったら、自社の状況に当てはめて、次の3点を棚卸しします。
- 使っている製品と版:OS、サーバーのソフト、Webサイトの仕組み(CMSなど)、ライブラリの名前と版を一覧にする
- 公開の範囲:インターネットから届くもの、社内だけのものを分ける
- 担当者と対応期限:弱点が見つかったとき、誰が判断し、いつまでに直すかを決める
製品や部品の一覧は、自社で把握していないことがあります。開発会社や運用の委託先に、使っている部品と版の一覧を出してもらい、更新の方針と、弱点が公表されたときの連絡の流れを確認します。診断で調べる対象や、診断の種類は、別の記事で整理しています。
脆弱性の棚卸しチェックリスト
- 使っているOS、ソフト、Webサイトの仕組み、ライブラリの名前と版を、一覧にしたか
- インターネットに公開しているものと、社内だけのものを分けたか
- 設定の確認、更新、権限の整理を、誰がいつ行うかを決めたか
- 弱点が公表されたときの、連絡の流れと対応期限を、開発会社や委託先と確認したか
- 診断や点検の対象に、設定や運用の不備まで含めたか
よくある質問
- Q. 脆弱性とウイルスは、同じものですか?
- A. 違います。脆弱性は、システムにある弱点です。ウイルス(マルウェア)は、その弱点などを突いて入り込む、攻撃に使われるものです。弱点を減らすと、ウイルスが入り込みにくくなります。
- Q. 脆弱性の種類を、すべて覚える必要はありますか?
- A. 覚える必要はありません。発注側は、ソフトの欠陥、設定の不備、運用の不備、人の行動の4つで、自社にどれがあてはまるかを確認できれば足ります。個別の名前は、診断会社や開発会社の報告から確認できます。
- Q. 脆弱性の「組み合わせ」とは、何ですか?
- A. 1つずつは影響が小さい弱点が、つながって大きな被害になることです。弱点の一覧を見るときは、点数だけで判断せず、その弱点から別の弱点へ進めないかも、専門家に確認してください。
- Q. OWASP Top 10に載っていれば、それだけ対策すれば十分ですか?
- A. 十分とは言えません。OWASP Top 10は、Webアプリケーションの代表的なリスクの分類です。サーバーやネットワーク機器の弱点、運用や人の行動の不備は、別の観点で確認が要ります。