セキュリティホール(脆弱性)を探す方法を調べると、脆弱性スキャン、脆弱性チェック、脆弱性検査など、似た言葉がいくつも出てきます。手軽に試せそうに見える一方、検出された結果がそのまま危険なのか、どこまで任せてよいのかが分かりにくいと感じる担当者は多いはずです。この記事では、脆弱性スキャンとは何かを、仕組み、種類、診断やペネトレーションテストとの違いから整理します。あわせて、スキャンで見つかる弱点と限界、自社に権限のある範囲で安全に行う進め方を、発注者の目線で解説します。診断全体の考え方は、脆弱性診断とは?種類と必要性、発注前に決めることを詳しく解説で整理しています。2026年11月時点の一般的な整理です。
この記事のポイント
- 脆弱性スキャンは、ツールが既知の弱点を広く自動で見つける検査。診断の手法の1つとして使われる
- 検出された項目は「弱点の候補」。そのまま悪用できるとは限らず、誤検知も見逃しもある
- 業務の仕組みに関わる弱点や、ログイン後の画面の不備は、スキャンだけでは見つかりにくい
- 実施は、自社に権限のある範囲だけで行う。時間帯と負荷、結果の読み方を、事前に決めておく
目次
脆弱性スキャンとは:仕組みと診断との違い
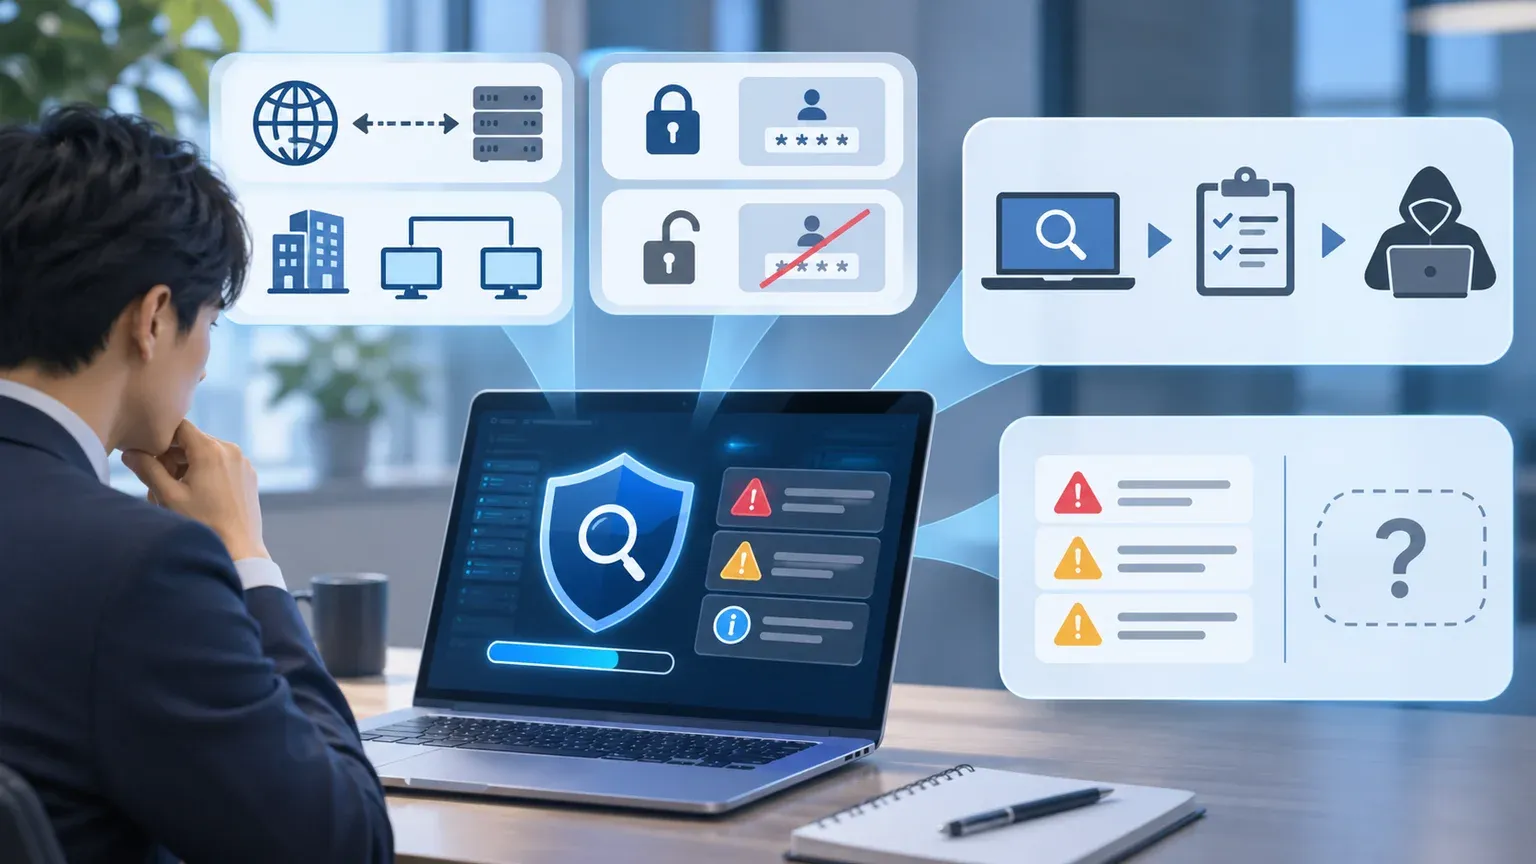
はじめに、脆弱性スキャンの仕組みと、種類、診断との違いを整理します。私が2026年11月18日にGoogleで「脆弱性スキャンとは」を確認した範囲では、検索結果の上位は、セキュリティ製品を提供する会社の解説が中心でした。仕組みの説明は充実している一方、頼む側が、結果をどう読み、どこまでを任せてよいかを示した記事は、多くありませんでした。
脆弱性スキャンは、既知の弱点を探す自動検査
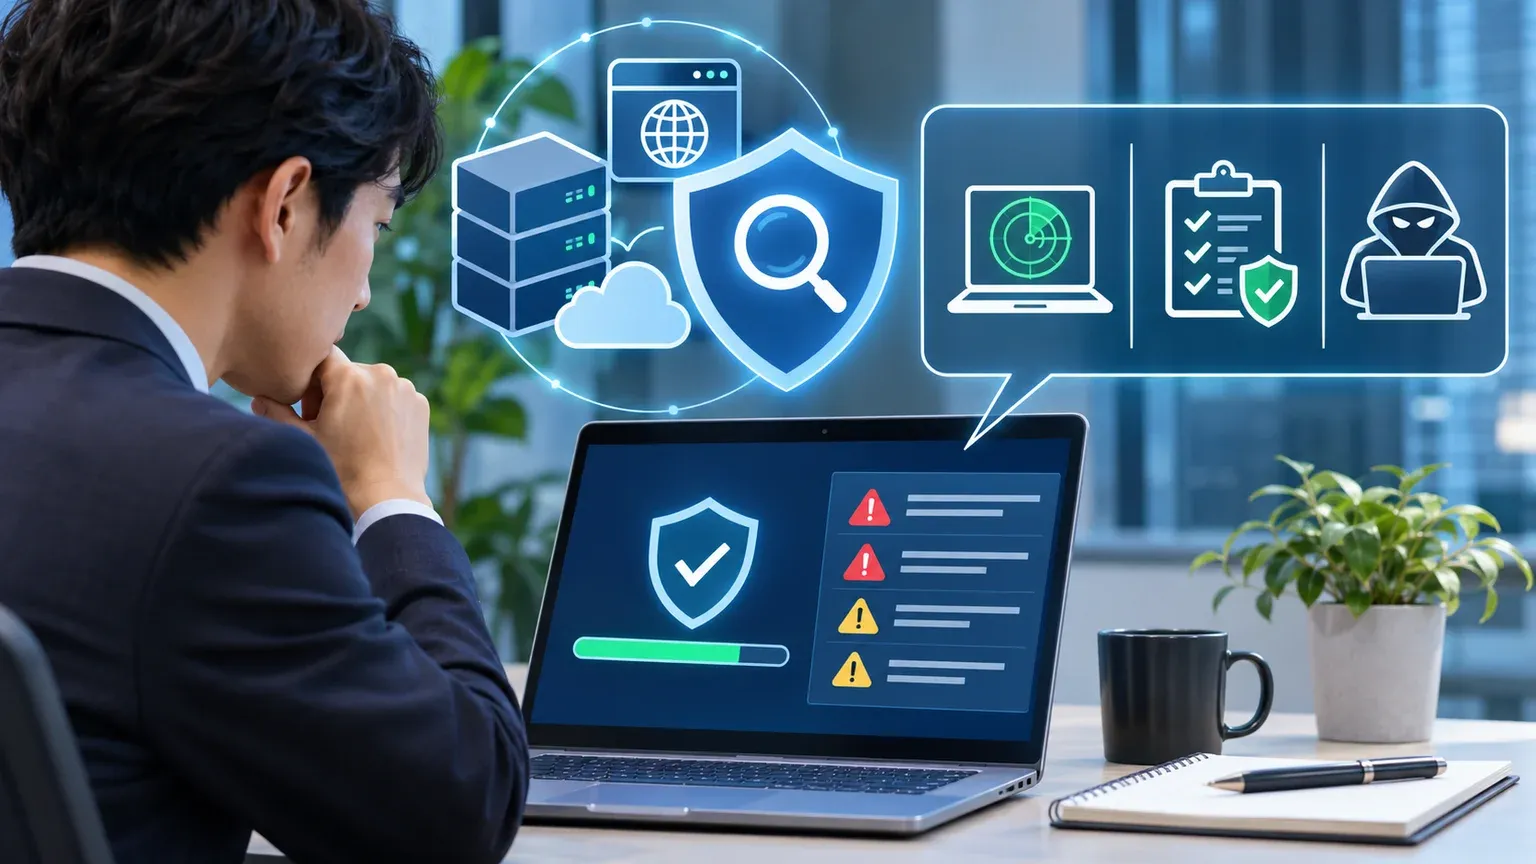
脆弱性スキャンとは、サーバー、ネットワーク機器、Webアプリなどを、専用のツールで自動的に調べ、弱点(脆弱性)の候補を見つける検査です。人の健康診断にたとえると、検査機器で数値を測る段階にあたります。数値が出ても、その意味を判断し、治療を決めるのは別の作業です。
ツールの動きは、おおむね次の流れです。製品によって呼び方や細かい手順は違いますが、基本は共通しています。
- 対象を決める:調べるIPアドレスやURL、サーバーなどを指定する
- 調べる:ツールが対象に通信を送り、使われているソフトの種類や版、設定、公開されている機能を調べる
- 照合する:調べた内容を、既知の脆弱性の情報(CVEと呼ばれる共通の識別番号など)と突き合わせる
- 報告する:見つかった項目と、危険度の目安を、一覧にして出力する
- 修正して再度調べる:直したあとに、もう一度スキャンして、解消を確かめる
つまり、脆弱性スキャンが得意なのは、すでに知られている弱点が、自社のシステムに残っていないかを、広く素早く確かめることです。
スキャンの種類:外部と内部、認証の有無
脆弱性スキャンは、どこから調べるか、ログインして調べるかで、種類が分かれます。
| 種類 | 調べ方 | 分かること |
|---|---|---|
| 外部スキャン | インターネットの外側から、攻撃者と同じ立場で調べる | 外から見える機器やサービスの弱点、不要な公開 |
| 内部スキャン | 社内のネットワークの中から調べる | 社内の機器やサーバーの更新漏れ、設定の不備 |
| 認証なしスキャン | ログインせずに、外から分かる範囲を調べる | 公開されている画面や機能の弱点 |
| 認証ありスキャン | 管理者などの権限を与えて、内部の設定まで調べる | ソフトの更新状況や設定など、細かい不備 |
外部スキャンは、攻撃者から見える姿を確かめるのに向き、内部スキャンは、社内に入り込まれたあとに、被害が広がりやすいかを確かめるのに向く、というのが一般的な使い分けです。外から見える機器から先に調べ、社内は更新管理の状況に合わせて追加する進め方があります。
このほか、対象によって、ネットワーク機器やサーバーを調べるもの、Webアプリを調べるもの、プログラムが使っている部品(ライブラリ)の弱点を調べるものなど、専用のツールがあります。どの種類を、何に使うかは、診断の対象で考えます。診断の種類の選び方は、別の記事で整理しています。
診断・ペネトレーションテストとの違い
脆弱性スキャンは、診断の手法の1つとして使われます。診断会社が行う脆弱性診断では、ツールによる検査(スキャン)に、診断員の手作業による確認を組み合わせることがあります。ペネトレーションテスト(侵入試験)は、実際に侵入できるかを深く試す別の試験です。
| 項目 | 脆弱性スキャン | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|---|
| 主な方法 | ツールによる自動検査 | ツールと、診断員の手作業 | 攻撃者になりきった手作業 |
| 調べる範囲 | 既知の弱点を、広く浅く | 決めた対象を、網羅的に | 狙いを決めて、深く |
| 結果 | 検出項目の一覧 | 弱点、影響、直し方を書いた報告書 | 侵入できたか、被害の範囲 |
自社でスキャンを行う場合と、診断会社に診断を頼む場合では、結果の扱い方が変わります。診断会社の報告書は、専門家が確認した結果を含みます。ツールの出力だけを受け取る場合は、自社で結果を読み解く必要があります。
スキャンで見つかる弱点と限界
脆弱性スキャンで見つかりやすいのは、更新されていない古いソフトの弱点、不要な公開、設定の不備など、パターンで見分けられるものです。一方、次のような弱点は、スキャンだけでは見つかりにくいと言われます。
- 業務の仕組みに関わる弱点:他の人のデータが見えてしまう、権限のない操作ができるなど、業務の流れを理解しないと判断できないもの
- ログイン後の画面の弱点:ログインの設定をしていないと、調べられない
- まだ知られていない弱点:既知の情報と照合する仕組みのため、まだ公表されていない弱点は照合の対象にならない
- 複数の弱点の組み合わせ:1つずつは小さくても、つなげると被害が大きくなる場合の判断
誤検知と見逃しにも注意が必要です。誤検知は、実際には問題がないのに、問題があると出力されることです。見逃しは、実際には弱点があるのに、検出されないことです。どちらも、ツールの仕組み上、一定は起こりうるものとして扱います。出力された項目は、「弱点の候補」と捉えます。
ツールの設定にも左右されます。調べる範囲や深さの設定が合っていないと、本来見つかる弱点も見つかりません。何も出力されなかったことは、弱点がないことの証明にはならない点を、結果を読む人に伝えておきます。
脆弱性スキャンを安全に行う進め方
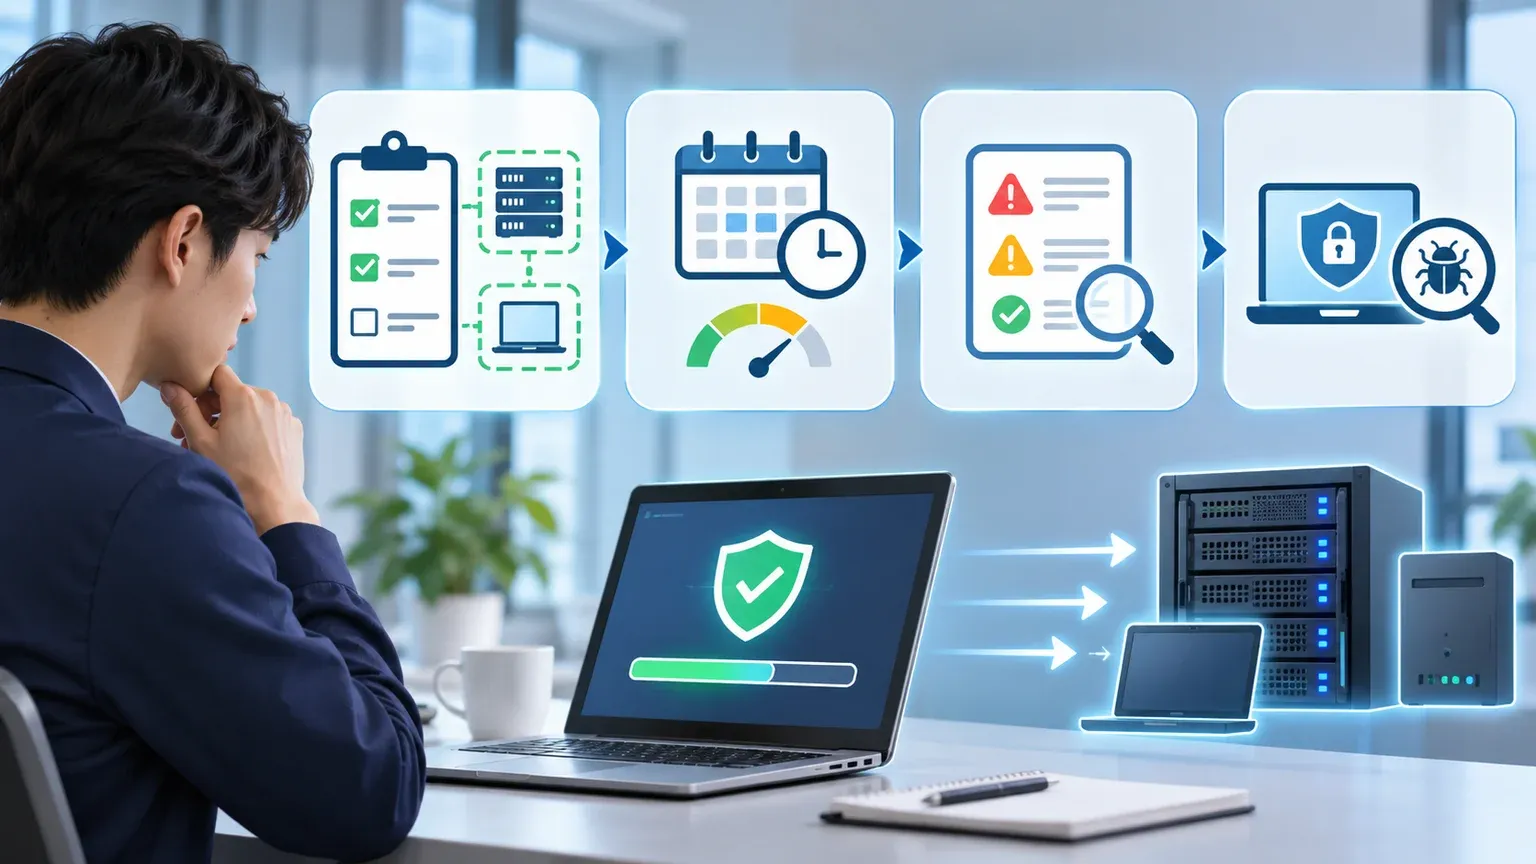
ここからは、自社で脆弱性スキャンを行う、またはスキャンのサービスを導入するときの、安全な進め方を整理します。スキャンは、対象に通信を送る検査です。やり方を間違えると、業務に影響が出たり、許可のない検査になったりします。
実施してよい範囲を決める
最も大切なのは、スキャンしてよい対象を守ることです。自社に権限のある範囲だけで行います。他社のサイトや、許可を得ていないシステムにスキャンのツールを使ってはいけません。許可のないスキャンは、攻撃のための下調べと区別がつかず、不正アクセスなどの問題につながるおそれがあります。判断に迷うときは、専門家や弁護士に確認してください。
自社のシステムでも、確認が必要な場合があります。クラウドやレンタルサーバーの事業者が管理する部分、委託先が運用している機器、外部のサービスと連携している部分は、事前の申請や禁止事項が、契約や規約で決まっていることがあります。許可の考え方は、脆弱性診断は無料でできる?できる範囲と許可の注意点を解説でも整理しています。
実施の時間帯と負荷を決める
スキャンは、対象に多くの通信を送るため、システムに負荷がかかることがあります。本番の環境で行うなら、止められない時間帯を避け、運用の担当者に、実施の日時を事前に連絡しておきます。負荷に弱い古い機器は、対象から外すか、検証用の環境で試す判断も要ります。
スキャンの強さ(同時に送る通信の量や、調べる項目の深さ)を調整できるツールもあります。最初は弱い設定で、小さな範囲から試し、影響を見てから広げると、システムが止まるリスクを下げられます。
認証ありのスキャンでは、調べるための権限を、ツールに渡します。権限の範囲は必要な分だけにし、終わったら無効にします。権限の情報を、誰が管理するかも、決めておきます。
結果の読み方と誤検知の扱い
出力された一覧は、そのまま修正の指示にはなりません。次の順番で、読み解きます。
- 自社で実際に使っているソフトや機能か:使っていなければ、影響しない場合がある
- インターネットから届く場所にあるか:外から届くものは、優先して考える
- 悪用されやすいか:危険度の点数だけでなく、実際に悪用が確認されているかも見る
- 扱う情報の重要度:個人情報や決済に近いものを優先する
誤検知かどうかの確認は、システムを知っている開発や運用の担当者に頼みます。確認した結果と理由を記録しておくと、次のスキャンで、同じ項目に迷わずに済みます。危険度の点数と、実際の悪用リスクの見方は、別の記事で整理しています。
スキャンで見つかる弱点の多くは、ソフトの更新漏れや設定の不備です。結果を直す前に、自社の基本対策、たとえばソフトの更新や、パスワードの管理が回っているかを確かめておくと、同じ指摘が繰り返されにくくなります。全10問・2分で確認できるセキュリティ健康診断で、基本対策の抜けを点検できます。
スキャンだけで足りない場面
会員登録、決済、権限の違いがあるシステムや、個人情報を多く扱うシステムは、スキャンに加えて、診断員の手作業による診断を考えます。取引先から、診断の報告書の提出を求められた場合も、専門家が確認した報告書が必要になることがあります。
スキャンのツールを選ぶときの比べ方は、脆弱性診断ツールの比較は?無料と有料の違いと選び方を解説で整理しています。スキャンの結果から修正までの流れは、担当と期限を決めて進めます。
スキャンの前の確認リスト
- スキャンの対象は、自社に権限がある範囲だけになっているか
- クラウドや委託先が管理する部分の、事前の申請や禁止事項を確認したか
- 実施の日時を、運用の担当者に伝え、止められない時間帯を避けたか
- 認証ありで行う場合、渡す権限の範囲と、終わったあとの無効化を決めたか
- 結果を読む担当と、誤検知を確認する担当、修正する担当を決めたか
よくある質問
- Q. 無料のスキャンツールだけで、十分ですか?
- A. 自社が管理するシステムの、既知の弱点を広く確かめるには役立ちます。ただし、業務の仕組みに関わる弱点や、ログイン後の画面の不備は見つかりにくく、結果の読み解きも自社で行う必要があります。重要なシステムは、専門家の診断も検討します。
- Q. 攻撃者も、同じようなスキャンを使いますか?
- A. 攻撃者が、インターネットから弱点のある機器を探すために、同じような仕組みの検査を使うことがあるとされています。外から見える機器の弱点を、先に自社で点検しておく意味は、ここにあります。
- Q. スキャンは、どのくらいの頻度で行いますか?
- A. 決まった頻度はありません。新しい弱点は、あとから公開されるため、システムの変更のたびと、定期的な点検を組み合わせます。変更の多いシステムほど、頻度を上げます。
- Q. ログイン後の画面も、調べられますか?
- A. ツールによっては、ログインの設定をして調べられます。ただし、設定が難しい場合や、調べられない範囲があるため、スキャンの対象外になる範囲を、事前に確認してください。