脆弱性診断とは何か、自社に必要なのか、頼むなら何を決めればよいのか。初めて検討する発注側の担当者は、診断会社の紹介ページを読んでも、この3つがつながらず迷いがちです。この記事では、脆弱性診断とは、システムの弱点を見つけて、対処の優先度を示す点検であることを整理したうえで、診断の種類、ペネトレーションテストとの違い、診断が必要になる場面、発注前に決める目的・対象・実施の権限・修正体制を解説します。診断の種類ごとの詳しい選び方や、診断会社の比べ方は、個別の記事に分けています。2026年11月時点の一般的な整理です。
この記事のポイント
- 脆弱性診断は、システムの弱点を見つけ、対処の優先度を示す点検。弱点を直す作業は、診断とは別に必要になる
- 診断の種類は、対象(Web、ネットワーク、スマートフォンアプリ、クラウドなど)と、手法(ツール、手動)の組み合わせで分かれる
- 診断を頼む前に、目的、対象、実施の権限、診断後の修正体制の4つを決める
- 診断の結果は、受けた時点で調べた範囲のもの。機能の追加や設定の変更のあとは、あらためて確認する
目次
脆弱性診断とは:目的と種類、必要な場面
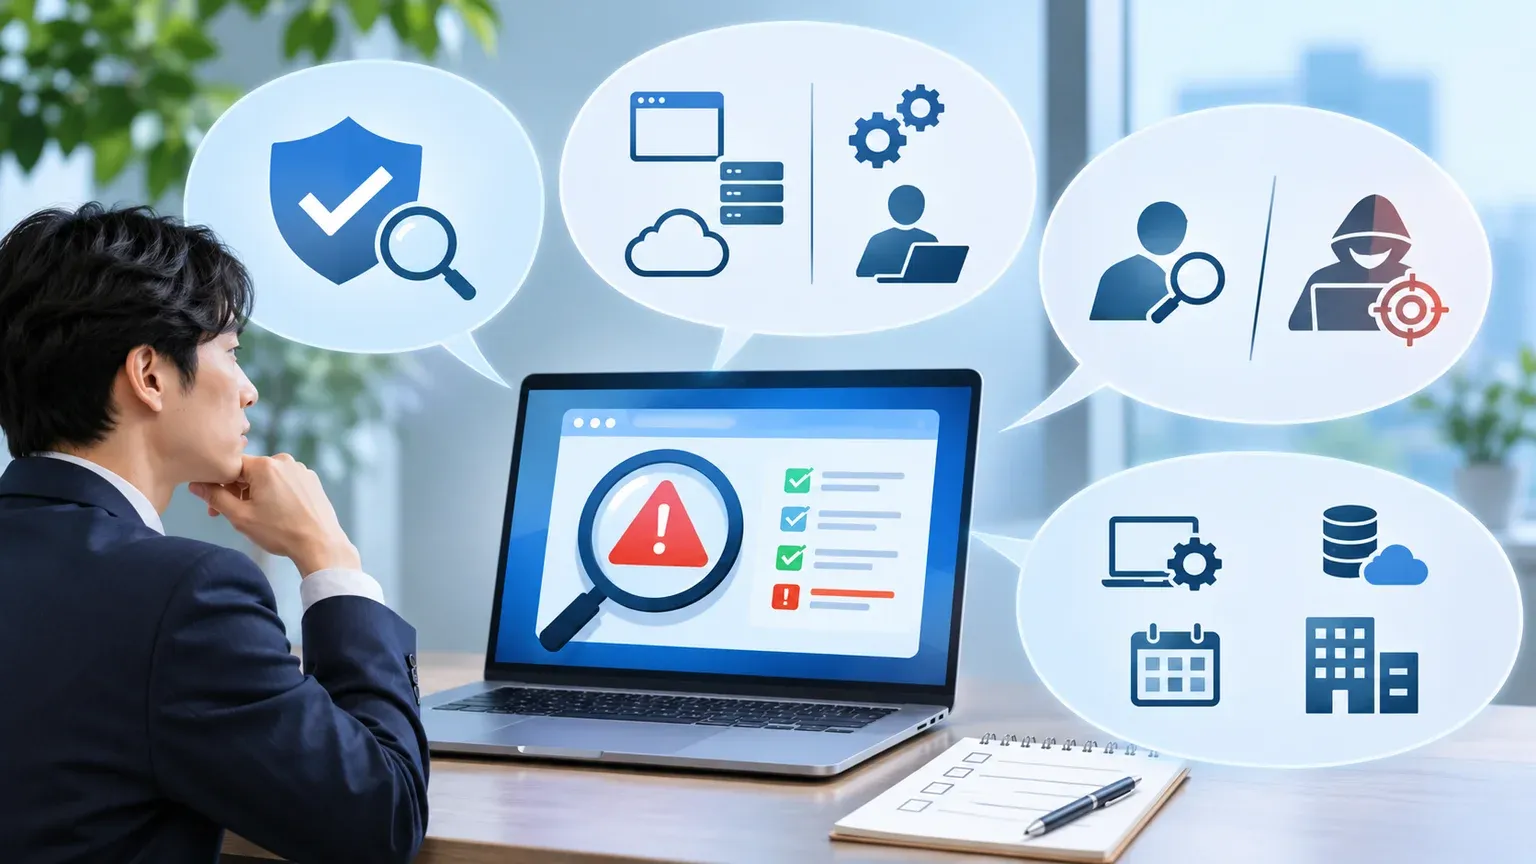
はじめに、脆弱性診断とは何か、どのような種類があるかを整理します。私が2026年11月18日にGoogleで「脆弱性診断とは」を確認した範囲では、検索結果の上位は、診断会社の解説記事が中心でした。サービスの紹介は充実している一方、頼む側が何を、どの順番で決めるかを示した記事は、多くありませんでした。
脆弱性診断は、弱点を見つける点検
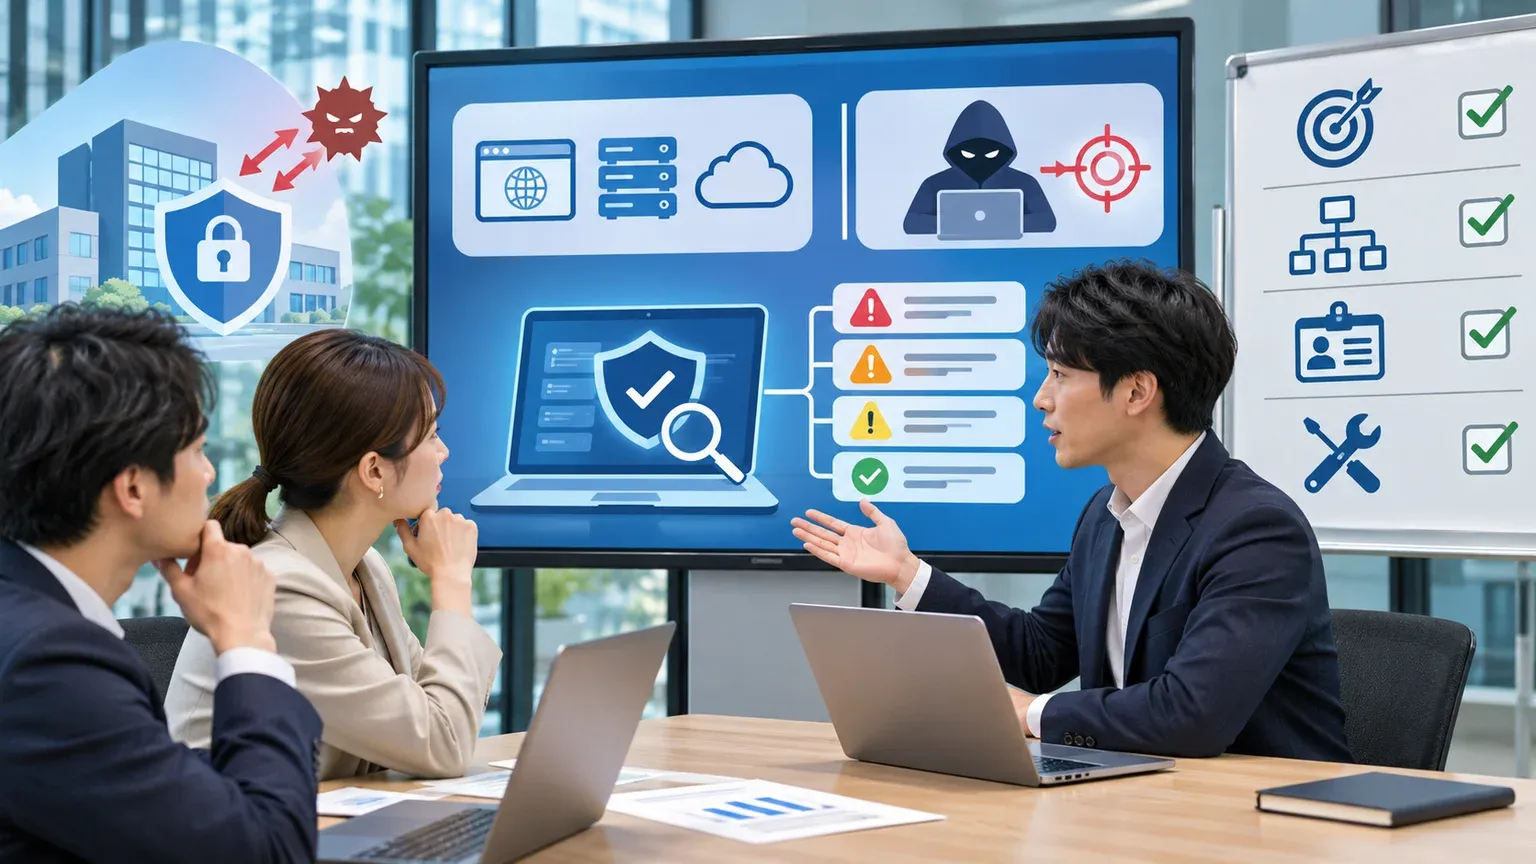
脆弱性診断とは、Webサイト、サーバー、ネットワーク機器、アプリなどに、攻撃に悪用されうる弱点(脆弱性)がないかを調べ、見つかった弱点の影響と、対処の優先度をまとめる点検です。人の健康診断にたとえられることが多く、悪いところを見つけるのが役目です。治療にあたる修正は、診断とは別の作業で、診断の費用には含まれないのが一般的です。
診断の結果は、報告書として渡されます。報告書には、見つかった弱点、悪用された場合の影響、直し方の案が書かれます。診断を受けただけでは、システムは安全になりません。報告書をもとに、開発会社や運用の委託先が修正し、直ったかを確かめる再診断までを、1つの流れとして考えます。
診断の種類は、対象と手法で分かれる
脆弱性診断の種類は、何を調べるか(対象)と、どう調べるか(手法)の2つの軸で分かれます。診断会社の解説では、次のような分け方がよく使われます。
| 対象 | 調べる主な内容 | 考える場面の例 |
|---|---|---|
| Webアプリケーション(Webサイト、会員サイト、業務システム) | 入力欄やログインの仕組みなど、プログラムにある弱点 | 公開の前、機能を足したあと |
| サーバーやネットワーク機器 | OSやソフトの更新の状況、不要な公開、設定の不備 | 機器の入れ替え、保守の見直し |
| スマートフォンアプリ | アプリ本体、通信の暗号化、サーバーとのやり取り | アプリの公開の前 |
| クラウド | 利用環境の設定の不備、権限の設定 | クラウドへ移したあと |
| AIを使ったシステム | 入力の悪用、情報の漏えいなど、AI特有の弱点 | 生成AIを業務に組み込むとき |
手法には、ツールによる診断と、診断員が手作業で行う手動の診断があります。ツールは、既知のパターンを広く素早く調べるのに向き、費用を抑えやすい手法です。手動の診断は、業務の仕組みに関わる弱点、たとえば、他の人のデータが見えてしまわないかといった確認に向く、というのが一般的な使い分けです。実際には、2つを組み合わせて依頼することが多くあります。
診断会社によって、対象の分け方や呼び方は少しずつ違います。サービス名だけで選ぶと、調べたい画面や機器が対象外になることがあるため、自社が何を持っているかを先に一覧にしておくと、話がかみ合います。
ペネトレーションテストとの違い
ペネトレーションテスト(侵入試験)は、攻撃者になりきって、実際に侵入できるか、侵入した先でどこまで被害が及ぶかを確かめる試験です。脆弱性診断が、弱点を広く洗い出して一覧にするのに対し、ペネトレーションテストは、狙いを決めて深く試します。
IPA(情報処理推進機構)が公開している「情報セキュリティサービス基準適合サービスリスト」でも、ペネトレーションテストは、脆弱性診断のオプションサービスとして扱われています。まず診断で弱点を洗い出し、必要に応じて侵入の試験を足す、という順番が一般的です。2つの違いと選び方は、脆弱性診断とペネトレーションテストの違いは?選び方を解説で整理しています。
診断が必要になる場面
診断は、年に一度の習慣として考えるよりも、きっかけで考えると決めやすくなります。代表的な場面は、次のとおりです。
- 公開の前:新しいサイトやシステムを公開する前に、弱点を確かめる
- 大きな変更のあと:機能の追加、サーバーの入れ替え、外部サービスとの連携を変えたあと
- 取引先からの求め:取引先から、診断の実施や報告書の提出を求められたとき
- 事故や注意喚起のあと:自社や同業で不正アクセスが起きたとき、公的機関から注意喚起が出たとき
- 長く使っているシステム:担当者が変わり、作った経緯が分からないまま動いているシステム
診断が必要かどうか、義務かどうかは、扱う情報、業界、取引先の要件によって変わります。一律には言えません。契約書、業界の基準、取引先からの要求を確認し、不明な場合は専門家に確認してください。義務でなくても、個人情報や決済を扱うシステムでは、診断を行う意味は大きいと言えます。
脆弱性診断を発注する前に決める4つのこと
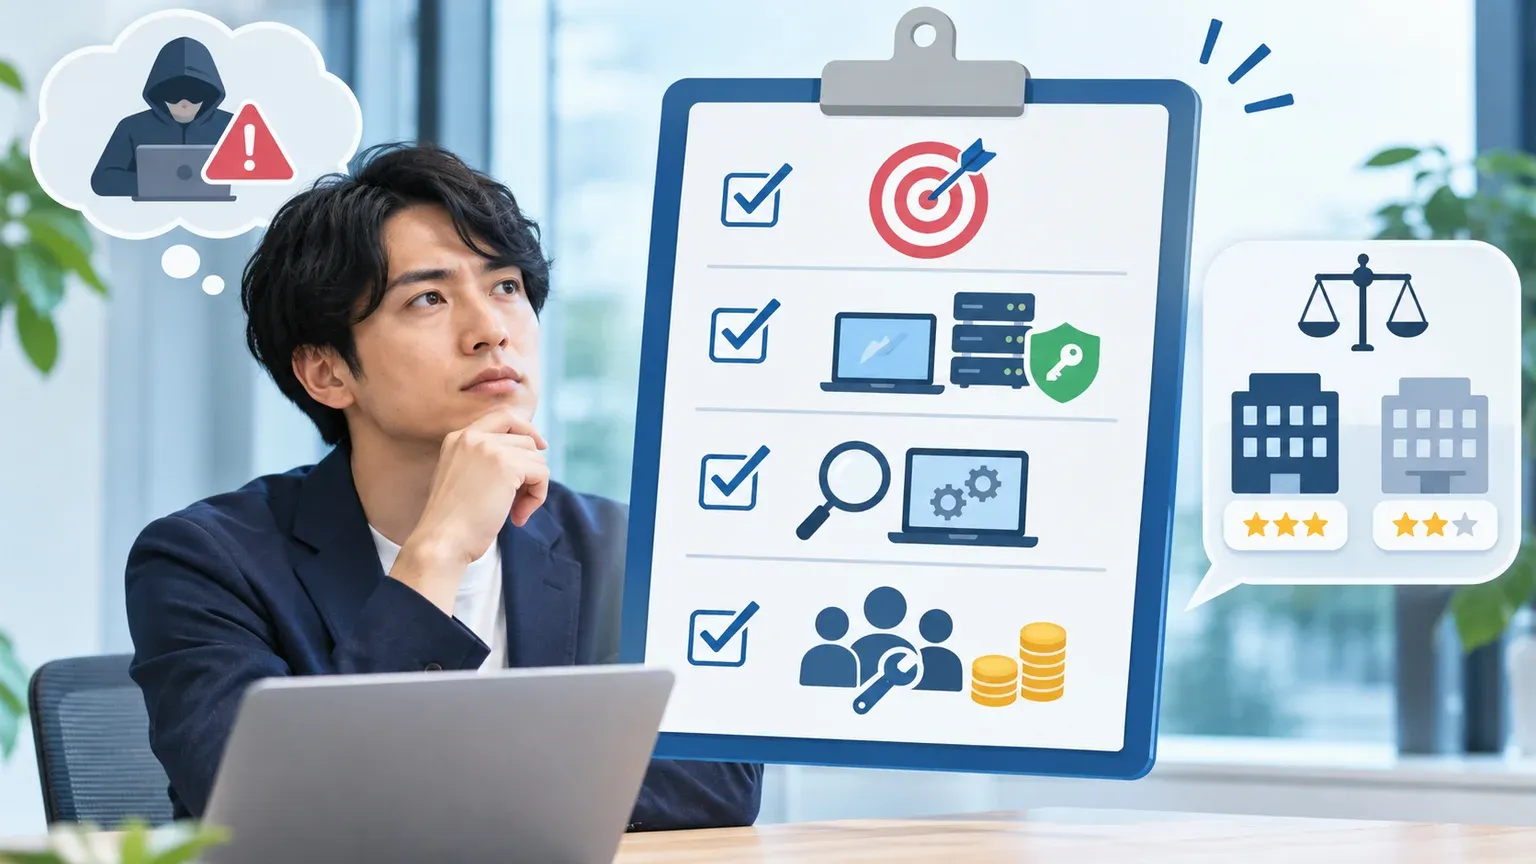
ここからは、診断会社に問い合わせる前に、発注側で決めておくことを整理します。決まっていないと、見積もりを同じ条件で比べられず、診断を受けたのに知りたいことが分からなかった、という結果になりがちです。
目的を決める
最初に決めるのは、何のために診断を受けるのかです。目的によって、対象の絞り方と、報告書に求める内容が変わります。
| 目的 | 診断の考え方 |
|---|---|
| 公開前の確認 | 公開する機能をすべて対象にし、ツールと手動を組み合わせる |
| 取引先への報告 | 報告書の書式や、調べる項目の指定を先に確認する |
| 定期的な点検 | 変更の少ない部分はツール中心にして、費用を抑える |
| 事故や注意喚起のあと | 影響がありそうな部分を絞って、早く確かめる |
これは一般的な考え方で、実際の進め方は、診断会社と相談して決めます。目的が違えば、同じシステムでも、見積もりの内容が変わります。
対象と実施の権限を決める
次に、診断の対象を一覧にします。Webサイト、API、管理画面、サーバー、ネットワーク機器、クラウドなど、診断を受けたいものを書き出します。画面からは見えないものや、使われていない古い画面が残っていることもあるため、開発会社や運用の担当者にも確認してもらうと、漏れが減ります。
| 対象 | 例 | 決めておく点 |
|---|---|---|
| WebサイトやAPI | 公式サイト、会員サイト、管理画面 | ログイン後の画面を含めるか |
| サーバーやネットワーク機器 | サーバー、VPN装置、ルーター | 実施できる時間帯、止めてはいけない機器 |
| クラウド | クラウド上のサーバーや設定 | 提供事業者が認めている範囲 |
| スマートフォンアプリ | iOSやAndroidのアプリ | アプリ本体と、サーバー側のどちらを調べるか |
診断は、疑似的な攻撃を伴います。そのため、自社が管理できない環境には、実施の権限の確認が必要です。たとえば、レンタルサーバー、クラウド、開発会社が運用している環境は、提供事業者の利用規約や、運用担当者の同意を確認します。許可のない診断は、トラブルや法律上の問題になるおそれがあります。
手法と診断する環境を決める
手法は、ツール、手動、組み合わせのどれにするかを決めます。ログイン後の機能が多いシステムや、個人情報を扱うシステムは、手動の診断を入れるかどうかが、判断の中心になります。
診断する環境は、本番の環境か、検証用の環境かを決めます。本番で行うなら、システムへの負荷と、止められない時間帯を、事前に取り決めます。検証用の環境で行うなら、本番と同じ構成になっているかを確認します。構成が違うと、診断で見つからなかった弱点が、本番に残るおそれがあります。
修正する体制と費用を決める
最後に、診断のあとに直す体制を決めます。診断の費用とは別に、修正の作業と費用が必要になります。修正を担うのは、システムを作った開発会社なのか、運用の委託先なのか、社内の担当者なのかを決めておきます。
私の感覚では、診断そのものより、報告書が届いたあとに、直す担当と期限が決まっていないことで止まる場合が多くあります。診断の前に、修正の依頼先、対応の期限の目安、直ったかを確かめる再診断の有無を決めておくと、診断の結果を活かせます。
依頼前チェックリスト
- 診断を受ける目的(公開前、取引先への報告、定期点検、事故のあと)を決めたか
- 対象の一覧(Web、API、サーバー、機器、クラウド、アプリ)を、開発や運用の担当者と確認したか
- 自社が管理できない環境について、実施の許可を確認したか
- ツール、手動、組み合わせのどれにするか、本番と検証用のどちらで行うかを決めたか
- 修正を担う会社と、対応の期限の目安、再診断の有無を決めたか
- 報告書に、調べた範囲と調べなかった範囲が書かれるかを確認したか
診断会社の探し方と比べ方
診断会社を探す出発点として、IPAの「情報セキュリティサービス基準適合サービスリスト」があります。経済産業省が定めた「情報セキュリティサービス基準」への適合を、審査登録機関が審査し、登録されたサービスを掲載したもので、脆弱性診断サービスの一覧も公開されています。
ただし、IPAは、このリストに掲載された事業者やサービスについて、いかなる保証も意味しないと明記しています。リストに載っていることは、選ぶときの目安の1つで、診断の品質の保証ではありません。最新の掲載状況は、IPAのサービスリストのページで確認してください。
候補を絞ったら、前の項で決めた目的と対象、手法、環境を同じ条件にして、複数社に見積もりを依頼します。条件を文書にまとめて渡すと、各社の提案を同じ土俵で比べられます。「やること・やらないこと」の書き方や、評価基準の考え方は、システム開発向けのRFP(提案依頼書)テンプレートが診断の依頼書にも流用できます。会社を比べる項目は脆弱性診断会社の選び方は?発注者が同じ条件で比べる6項目、費用の決まり方は脆弱性診断の費用相場は?見積もりの見方と確認する6項目を解説で整理しています。
よくある質問
- Q. 脆弱性診断は、自分でもできますか?
- A. 自社が管理しているシステムに限り、無料のツールで簡易な点検をすることはできます。ただし、他社のサイトや、許可のない環境には行わないでください。ツールだけでは見つかりにくい、業務の仕組みに関わる弱点もあるため、重要なシステムは、診断会社への依頼も検討します。
- Q. 費用は、いくらくらいですか?
- A. 対象の数、手法、環境によって変わるため、一律の金額は言えません。目的と対象を決めたうえで、複数社に同じ条件で見積もりを依頼し、内訳を比べてください。
- Q. 診断を受ければ、安全だと言えますか?
- A. 言えません。診断の結果は、受けた時点で、調べた範囲についてのものです。機能を足したり、設定を変えたりしたあとは、新しい弱点が生まれることがあります。報告書に、調べなかった範囲が書かれているかを確認してください。
- Q. 診断は、どのくらいの頻度で受けますか?
- A. 決まった頻度はありません。公開の前、大きな変更のあと、取引先から求められたときに行い、公開しているシステムは、変更の多さに合わせて定期的に点検します。