脆弱性の情報は、毎日のように公開されます。担当者が、ニュースや、提供元の通知を、手作業で追い続けるのは難しく、忙しい時期には見落とします。また、担当者が代わると、確認の習慣が途切れてしまうこともあります。こうした問題を減らすために、情報収集の一部を、仕組みに任せる企業が増えています。ただし、情報を大量に集めても、自社に関係のない通知が増えるだけでは、かえって、見られなくなります。この記事では、脆弱性の情報収集を自動化する考え方、通知の設計、対応との結びつけ方、小さく始める手順を、発注者の目線で解説します。2026年10月時点の一般的な整理です。
この記事のポイント
- 脆弱性の情報収集の自動化は、全件を読むためではなく、自社の製品の一覧に関係する情報だけを集めて、担当に届けるために行う
- 自動化の対象は、収集、絞り込み、通知と登録の3段階。影響の判断、優先度、サービスを止める判断は、人が行う
- 通知は、誰に、何を、いつ届けるかを設計する。重大なものは即時に、それ以外は週に1回などのまとめにして、通知が多すぎて見られなくなる状態を避ける
- 最初から全社に広げず、重要なシステムに絞って小さく始める。製品の一覧を整えることが、最初の仕事になる
目次
脆弱性の情報収集を自動化する考え方:自社に関係する情報だけを集める
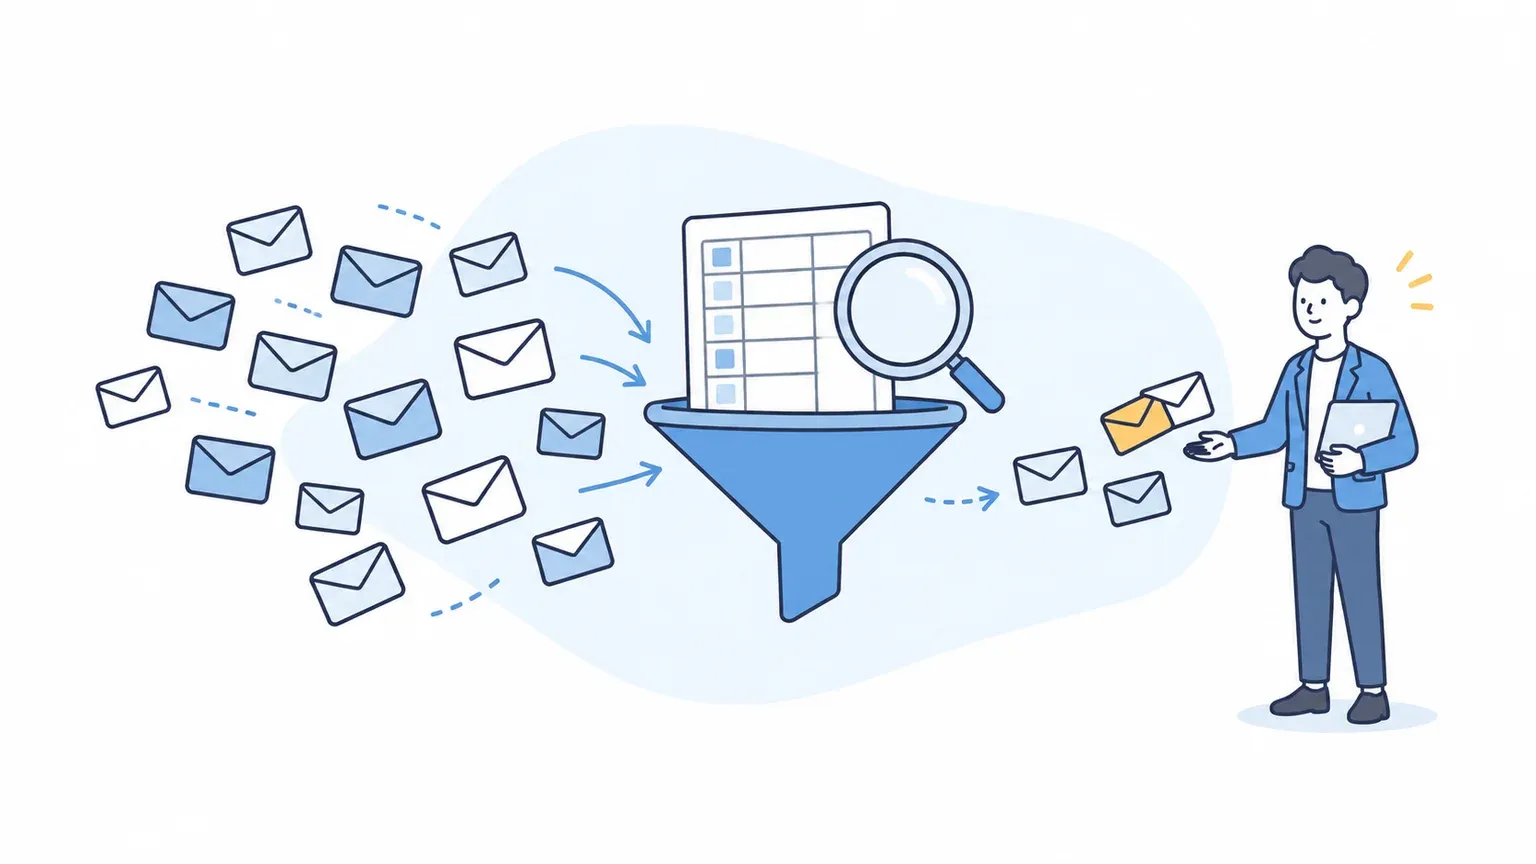
はじめに、情報収集を自動化する考え方を整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、脆弱性情報の収集の基本を解説した記事や、ツールを紹介する記事が中心でした。導入する企業が、通知と対応の設計をどう決めるかに絞った記事は、多くありませんでした。
手作業の情報収集が続かない理由
手作業での情報収集は、次の理由で、続きにくくなります。
- 件数が多い:毎日、多数の脆弱性が公開され、すべてを読み切れない
- 自社に関係するかの判断に時間がかかる:製品名と版を、一覧と見比べる作業が、毎回発生する
- 担当者に依存する:担当者が忙しい、休む、異動すると、確認が止まる
- 見落としが起きる:重大な情報が、ほかの情報に埋もれて、気づくのが遅れる
この問題を、すべて仕組みで解決することはできませんが、「収集」と「絞り込み」を仕組みに任せるだけで、担当者の負担は、大きく減ります。
自動化する3つの段階
情報収集の仕組みは、次の3つの段階に分けて、考えると整理しやすくなります。
| 段階 | 自動化できること | 人が行うこと |
|---|---|---|
| 1. 収集 | 提供元の通知、公的機関の注意喚起、配信(RSSなど)、悪用された脆弱性の一覧を、自動で集める | どの情報源を使うかを決める |
| 2. 絞り込み | 自社の製品と版の一覧と照合し、関係する情報だけを抜き出す | 製品と版の一覧を、最新に保つ |
| 3. 通知と登録 | 担当者に通知し、管理表やチケットに、自動で登録する | 影響の判断、優先度、期限、停止の判断 |
3段階のうち、2番目の絞り込みは、自社の製品の一覧が、正確でないと、機能しません。一覧が古いと、関係する情報を、見逃します。自動化の成否は、一覧の質で決まります。
情報源の選び方
情報源は、1つに絞らず、目的に応じて、組み合わせます。
- 製品の提供元の通知:使っている製品ごとに、提供元が出している、セキュリティの通知を購読する。影響を受ける版と、修正された版が、最も正確
- 公的機関の情報:国内で影響の大きい脆弱性の注意喚起や、脆弱性の情報のポータルを、確認する。配信に対応しているものを選ぶ
- 悪用された脆弱性の一覧:公的機関が公開している、実際に悪用が確認された脆弱性の一覧。優先度を上げる材料になる
- 委託先の報告:運用を委託している場合は、委託先が収集し、自社に報告する取り決めにする
脆弱性の番号から、公開情報を調べて、自社への影響を確認する手順は、CVE脆弱性情報の調べ方は?自社への影響を確認する手順と判断で整理しています。
自動化しても、人の判断は残る
仕組みが行うのは、情報を集めて、絞り込み、届けるところまでです。次の判断は、人が行います。
- 影響の判断:自社の構成や設定で、実際に悪用される状態か
- 優先度の判断:外部への公開、悪用の状況、重要な資産への影響から、順番を決める
- サービスを止めるかの判断:業務への影響を考えて、責任者が決める
優先度の決め方は、脆弱性の評価方法は?CVSSと実際の悪用リスクの見方を解説で整理しています。自動化によって、判断の材料が、早く、確実に届くようになりますが、判断そのものは、人の責任です。
脆弱性の情報収集を自動化する通知と対応の設計
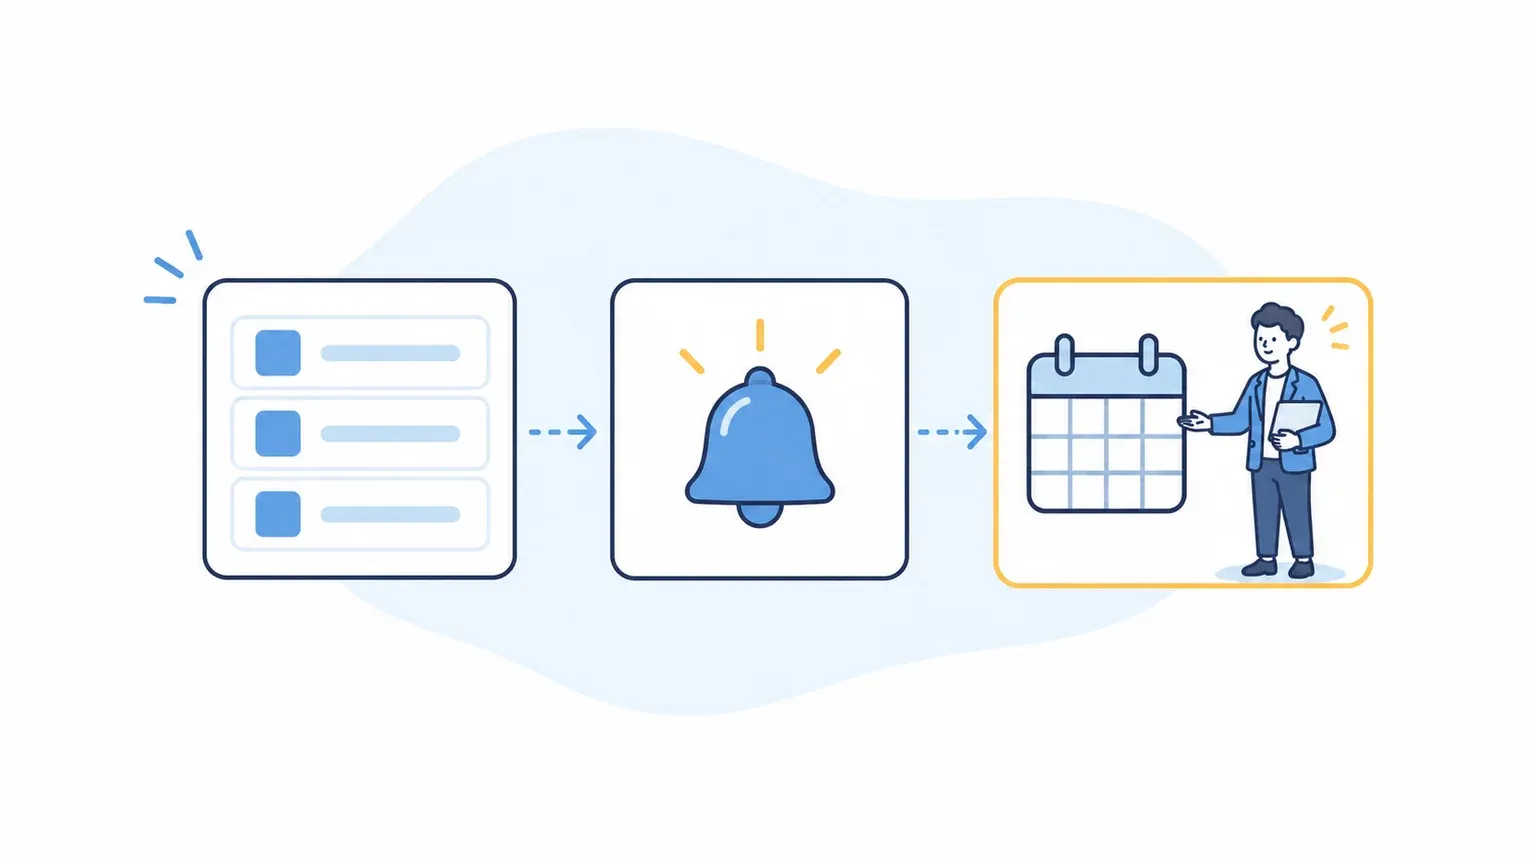
ここからは、自動化の仕組みを、運用で使えるものにするための設計を整理します。通知の出し方と、対応との結びつけ方が、運用の成否を分けます。
最初に、製品の一覧を整える
自動化の出発点は、自社の製品と版の一覧です。次の項目を、システムごとに、一覧にします。
- 製品名と版:OS、ミドルウェア、ライブラリ、機器、クラウドの設定など
- システムと用途:どのシステムで使っているか。何のために使っているか
- 外部への公開の有無と、重要度
- 管理者:自社か、委託先か。担当者の名前
一覧は、更新の担当を決めて、システムの追加や、版の更新のたびに、直します。IPA(情報処理推進機構)は、利用しているソフトウェアを一覧にして、収集した脆弱性の情報を管理するための資料として、「ソフトウェア脆弱性関連情報管理シート」を公開しています。ソフトウェアの一覧から、影響の確認、対策の適用の判断までを、1つの資料で整理できます。詳しくは、IPAの脆弱性対策の効果的な進め方(ツール活用編)で確認できます。
通知の設計:誰に、何を、いつ届けるか
通知の設計では、次の点を決めます。
- 誰に届けるか:システムごとの担当者と、その代理の人。委託先の担当者にも、届けるか
- 何を届けるか:製品名、版、番号、深刻度、悪用の有無、提供元の情報へのリンク
- いつ届けるか:悪用が確認された重大なものは、即時に通知する。それ以外は、1日または1週間のまとめにして届ける
- どの手段で届けるか:メール、チャット、管理表やチケットへの自動の登録
- 夜間や休日の扱い:緊急のものを、誰が受けるか
通知が多すぎると、見られなくなる「通知疲れ」が起きます。深刻度や、悪用の有無で、通知の出し方を分けて、重要なものが目立つようにします。最初は、通知の条件を絞って始め、少なすぎる場合に広げるほうが、安全です。
通知を、担当と期限に結びつける
通知が届いただけでは、対応は進みません。通知を、担当と期限に結びつけます。次の流れを、あらかじめ決めておきます。
- 通知を受けた担当者が、影響の有無を確認し、結果を管理表やチケットに記録する
- 影響がある場合は、優先度、対応の担当、期限を設定する
- 期限が近いものと、過ぎたものを、一覧で見られるようにする
- 対応が終わったら、直ったことを確認し、完了にする
対応の進め方の全体と、責任分担の決め方は、脆弱性対応とは?発見から修正・再診断までの進め方と責任分担で整理しています。
小さく始める手順
仕組みは、小さく始めて、育てるのが現実的です。
- 手順1:重要なシステムを5つ程度に絞り、製品と版の一覧を作る
- 手順2:その製品に関する、提供元の通知を購読し、公的機関の情報を、定期的に確認する
- 手順3:1か月ほど運用して、通知の件数、見落とし、担当者の負担を確認する
- 手順4:通知の条件を調整し、対象のシステムを広げる
最初から、全社のすべてのシステムを対象にすると、一覧づくりが終わらず、運用が始まりません。重要なシステムから始めて、運用の型を作ってから、広げます。
運用が止まらないための点検
仕組みは、作った後に、止まることがあります。通知が届かなくなっていても、気づかない状態が、最も危険です。次の点検を、定期的に行います。
- 通知が届いているか:一定の期間、通知が1件も来ていないときは、仕組みが止まっていないかを確認する。通知の動作を確かめるための、試験の通知を、定期的に流す方法もある
- 製品の一覧が最新か:システムの追加や、版の更新を、一覧に反映できているか。3か月に1回などの頻度で、見直す
- 担当者が変わっていないか:異動や退職で、通知の宛先が、不在の人になっていないか
- 期限を過ぎたものが、残っていないか:管理表やチケットに、対応が終わっていないまま残る項目がないか
担当者が代わるときは、仕組みの引き継ぎも、忘れずに行います。通知の設定、一覧の更新の方法、管理表の見方を、手順として残しておくと、担当者が変わっても、運用が止まりません。
通知の内容の例
通知に含める内容の例を、次に示します。担当者が、通知を見ただけで、最初の判断ができるように、必要な情報を入れます。
- どの製品の、どの版に関する情報か。自社のどのシステムに関わるか
- 公開された番号と、概要を一言でまとめた内容
- 深刻度と、悪用の有無。外部から悪用できるかどうか
- 提供元の公式の情報へのリンクと、修正された版の有無
- 通知を受けた担当者に求める、次の行動(影響の確認、期限)
通知の中身が、断片的だと、担当者が、そのたびに調べ直す必要があり、手間が減りません。通知の書式を決めて、同じ形で届くようにしておくと、判断が速くなります。
自社で行うか、ツールや委託先に任せるか
情報収集と通知の仕組みは、自社で、配信と表計算ソフトを組み合わせて作る方法もあれば、ツールを使う方法、運用の委託先に任せる方法もあります。選ぶときの観点は、システムの数、担当者の人数、自社の技術力です。ツールを選ぶときは、検出の件数よりも、製品の一覧との紐づけ、担当の割り当て、期限の管理など、運用で使える機能を、比べます。委託先に任せる場合は、収集の範囲、連絡の手段、連絡までの時間を、契約で取り決めます。委託先に何を任せ、事故のときにどう動いてもらうかを整理するには、リスクと契約の押さえどころをワークシート付きで整理したベンダーコントロールパーフェクトガイドが使えます。
仕組みを作る前に、ソフトの更新や、資産の管理といった基本の対策が、どこまでできているかを確かめておくと、取り組む順番を決めやすくなります。IPAの「情報セキュリティ自社診断」をもとにした、全10問の5分でわかる会社のセキュリティ健康診断で確認できます。
よくある質問
- Q. 無料の配信やツールだけで、情報収集は足りますか?
- A. 小規模な環境や、使っている製品が少ない場合は、提供元の通知と、公的機関の情報の配信で、足りることがあります。システムや製品が増えると、絞り込みと管理の手間が増えるため、ツールの導入を検討します。
- Q. 通知が多すぎて、見られなくなりました。どうすればよいですか?
- A. 通知の条件を絞ります。悪用が確認されたものや、深刻度の高いものだけを即時に通知し、それ以外は週に1回のまとめにする方法があります。自社の製品の一覧と、一致しない通知は、除外します。
- Q. 自社で使っている製品を、すべて把握できていません。
- A. 完全な一覧を作ろうとして、止まるよりも、重要なシステムから、始めます。委託先が管理する部分は、委託先に、製品と版の一覧の提出を求めます。一覧を作る過程で、把握できていなかった製品が見つかることもあります。
- Q. 委託先に、情報収集を任せてもよいですか?
- A. 任せることはできます。ただし、収集の範囲、連絡の手段、連絡までの時間、自社の製品の一覧の共有を、契約で取り決めます。最終の判断は、自社の責任者が行います。
- Q. 自動化したら、人の確認は不要になりますか?
- A. 不要にはなりません。仕組みは、情報を集めて届けるところまでを担います。影響の判断、優先度、停止の判断は、人が行います。仕組みが止まっていないかを確認する担当も、決めておきます。