サイバー攻撃メールかどうか迷ったとき、文面の自然さや差出人の表示名だけで判断するのは難しいものです。依頼された操作をいったん止め、取引先台帳や普段から使うサービスなど、メールに書かれた情報とは別の経路で確認しましょう。リンクを開いた、認証情報を入力した、添付を開いた、送金したなど、すでに取った行動に応じて、社内の連絡先や対応は変わります。この記事では、中小企業の社員、情報システム担当、経理担当がそれぞれ確認することを整理します。
この記事のポイント
- 差出人表示の確認に加えて、依頼が通常の手続きに合うかを見る
- 取引の変更やログインの依頼は、登録済みの別経路で確認する
- すでに行った操作をそのまま報告し、担当者と対応を決める
- 支払いに関わる場合は経理責任者へ、送金後は取引銀行にも速やかに連絡する
目次
サイバー攻撃メールを見分けるポイント
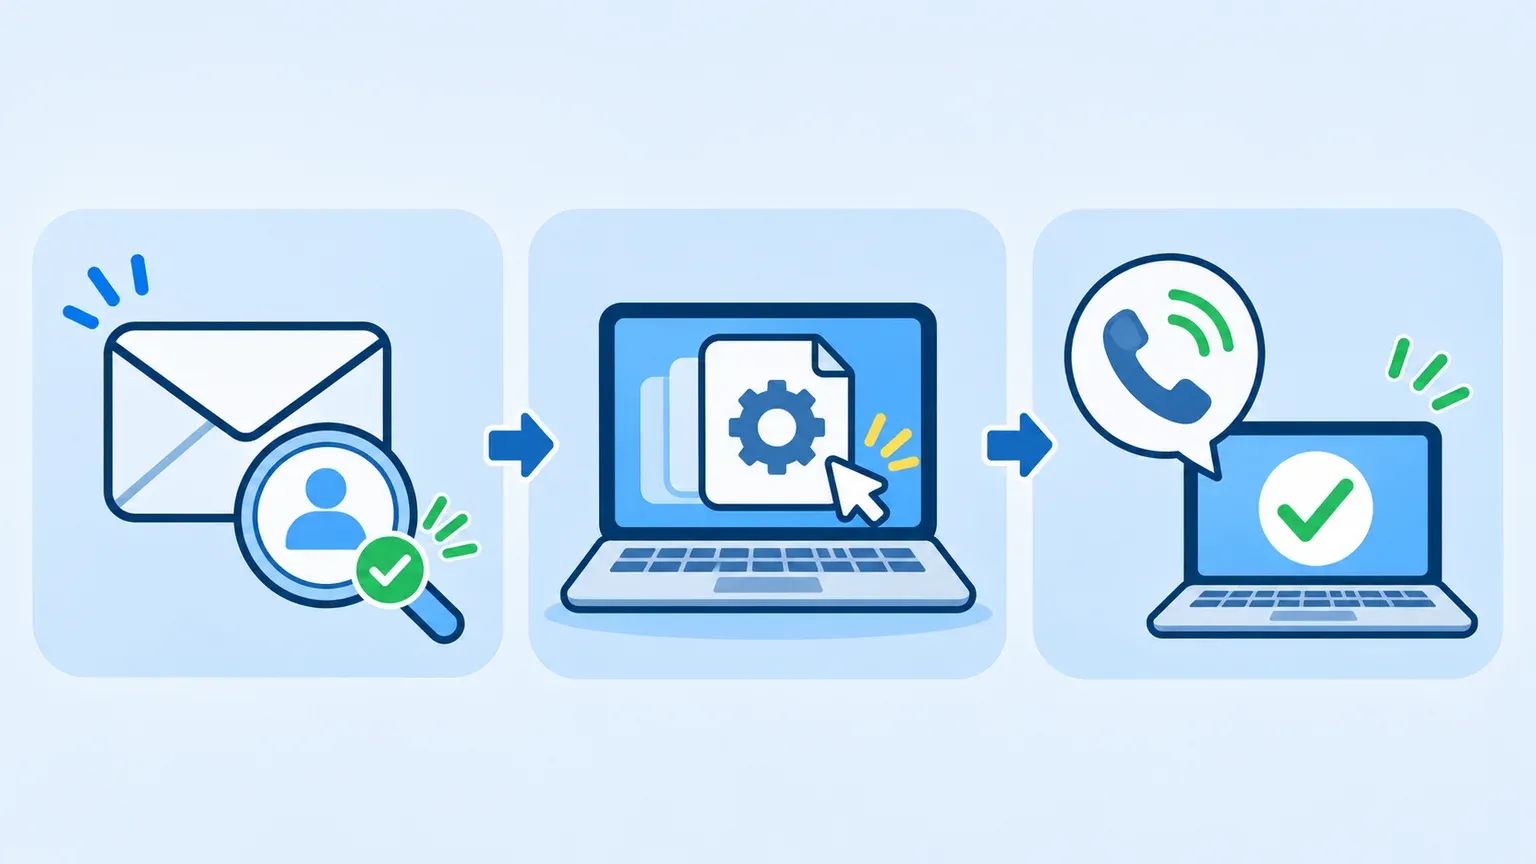
メールで求められる行動を見る
サイバー攻撃メールは、メールをきっかけに情報を入力させる、ファイルを開かせる、支払いなどの判断を誤らせるといった目的で使われます。主な例には、認証情報の入力を促すフィッシング、特定の企業や部署を狙う標的型攻撃メール、支払いなどの業務を狙うビジネスメール詐欺(BEC)があります。IPAの企業組織を狙うメールへの対策資料でも、それぞれの被害と対応を整理しています。
判断の入口として、メールが何を求めているかを読み取ります。たとえば、担当者名がいつもと同じでも、支払い先の登録変更をメールだけで受け付ける運用でなければ、普段の承認経路へ戻します。ログインを求められた場合は、メール内のリンクに従わず、会社で登録したアプリやブックマークから通常どおりお知らせが出ているかを確認します。
日本語が自然である、署名が付いている、過去のやり取りと同じ件名で届いたなどの事情だけで、依頼内容の正しさは確かめられません。実際のアカウントが悪用されている可能性もあるため、いつもと違う業務を求められたら、相手の見た目よりも手続きと内容を照合します。
差出人と返信先を確認する
メールソフトでは、相手の名前が大きく表示され、実際のアドレスが小さく表示されたり隠れたりすることがあります。判断に迷う場合は、会社の手順に従ってアドレス表示を確認し、普段の取引相手の記録と照合します。分からないアドレスへ返信したり、リンク先を開いて安全か試したりする前に、社内窓口に相談します。
アドレスの見た目が合っている場合でも、支払い、機密資料の送付、認証情報の扱いは会社の通常の手続きに沿って確認します。見慣れないアドレスには、正規の委託サービスが送信した通知などもあります。「怪しいと決めつける」のではなく、「この方法で確認できるまで処理を保留する」と考えると、正当な仕事も再開しやすくなります。
技術担当は、必要に応じてメールの詳細情報や認証結果を確認します。それらは送信元の調査材料ですが、取引自体の正当性を決めるのは業務の記録です。メールが届いたことと、依頼を承認できることを分けて扱います。
別の経路で依頼の中身を確かめる
支払い、口座変更、機密情報の提出などの依頼を確認する場合は、登録済みの電話番号や、社内で決めた窓口を使います。メールに記された新しい番号や返信先をそのまま使うと、確認先が送信者の指定した相手になってしまいます。電話では、取引の内容、変更を依頼した人、手続きの期限を普段の記録に沿って確認します。
担当者が不在で確認できない場合は、承認を急がず、上長や経理責任者が次の連絡先を判断します。時間が限られる業務ほど、誰まで確認できれば処理を再開するかを先に決めます。たとえば支払いの日程が迫っているときは、確認を誰が行うか、保留の理由を取引先へどう伝えるか、確認後に誰が再開するかを一つの記録にまとめます。
| 受け取った依頼 | 確認する経路 | 社内の担当 |
|---|---|---|
| サービスへのログインを求める通知 | 登録済みのアプリや社内の利用窓口を確認 | 当該サービスの管理者 |
| 取引先の支払い先の変更 | 取引先台帳や契約書の連絡先で照合 | 経理と取引の承認者 |
| 添付資料を確認する依頼 | 依頼者との別経路または社内窓口へ確認 | 業務担当と情報システム担当 |
部門共通で止める判断を決める
メールにある連絡は、会社では部署をまたいで処理されます。営業が受けた請求資料を経理へ渡す場合は、誰が先方に確認し、何が確認されたら承認するかを共有します。営業が転送したという事実だけでは、経理側に、口座や請求の内容を照合したかまでは伝わりません。確認結果を注文番号や支払予定と一緒に引き継ぎます。
訓練するときは、実際の企業名やアドレスを使わず、どの操作を保留するか、登録済みの窓口を探せるかを試します。成功の基準をメールの見破りだけに置かず、迷ったときに報告し、業務の承認が戻るまで待てるかを見ます。相談しやすい職場では、確認に時間がかかった事案も次の改善に使えます。
サイバー攻撃メールを受け取ったときの初動
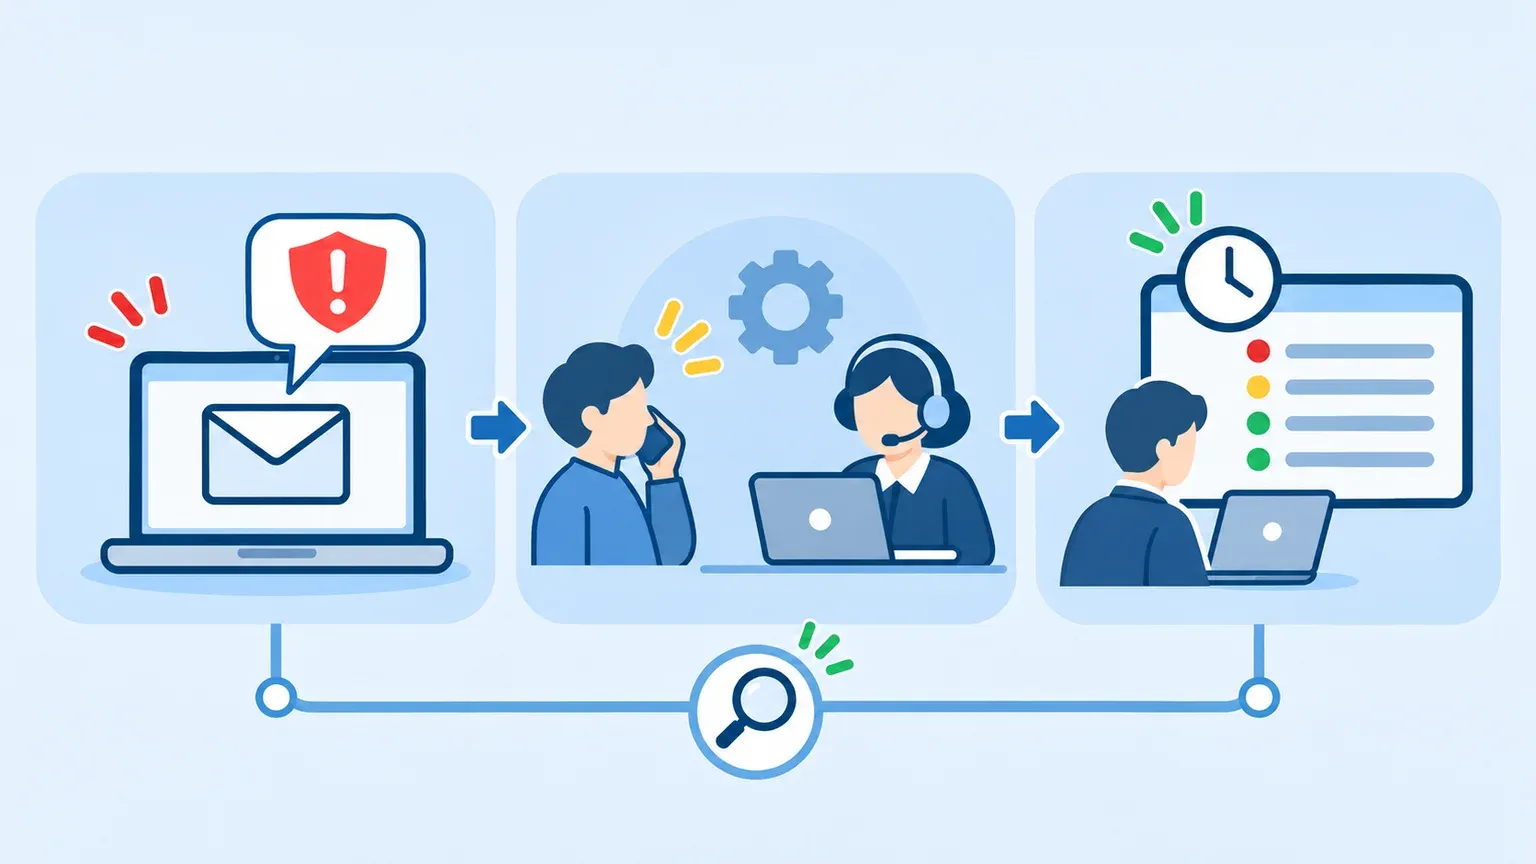
操作の有無を区別して報告する
社内の窓口には、受信した時刻、対象の端末やサービス、行った操作、気づいてから行った対応、連絡のつく方法を伝えます。すでに操作した場合は、本人が覚えている範囲でそのまま伝えます。通常のチャットへパスワードや認証コードを書いたり、危険な添付を部門全体に転送したりせず、窓口が指定する方法を使います。
| 分かっている操作 | 受信者が始めること | 担当者が確認すること |
|---|---|---|
| 読んだだけでリンク・添付は操作していない | 返信や操作を止め、社内窓口に報告 | 原本などの記録と、ほかの受信者の有無 |
| リンクを開いた | 操作を中止し、時刻と入力・ダウンロードの有無を伝える | 端末やサービスの記録、影響範囲 |
| 認証情報を入力した | 別の信頼できる経路で至急、管理者に連絡 | アカウントの利用制限、認証情報の再設定、セッションや利用履歴 |
| 添付を開いた、実行した | 新しい操作を止め、勤務先の手順に従って連絡 | 端末の保護・隔離の要否、記録の保全 |
| 送金や支払いを承認した | 経理責任者に連絡して進行状況を確認 | 取引銀行への連絡、送金の記録、他の取引への影響 |
何をしたか分からない場合も、報告を後回しにする必要はありません。「リンクを開いたところまでは覚えている。何かを入力したかは確認中」のように、分かっている範囲を示せば調査を始められます。種類ごとの被害や確認先は、サイバー攻撃の種類と対策の一覧も参考にできます。
入力した情報や端末の影響を調べる
認証情報を入力したと分かった場合、管理者は該当するサービスと権限、ログインの成否、認証方法の変更、セッションの状態を確認します。パスワードの変更後も、サービスによっては使い続けられるセッションが残ることがあるため、別途対応を確認します。メールのアカウントでは、新たな転送先や連携の変更、他の人へ送られたメールにも関係する場合があります。操作を進める担当が、必要な記録を保全した上で、組織の方針に沿って対処します。
添付ファイルを開いたときは、誰が、いつ、どの端末で、何を開いたかを記録します。社員が自己判断でファイルを再度開いたり、原因を調べるために操作を繰り返したりせず、組織の指示を待ちます。担当者は、調査に必要な記録と被害の拡大を防ぐ判断を両方考えます。端末を利用できない間の仕事は、部署内で代替の担当や端末を決めます。
異常が見つかったサービスが社外の事業者の管理なら、問い合わせ窓口と契約上の報告期限を確認します。管理者が調査できる範囲が限られている場合は、技術担当が提供元に必要な期間と記録を伝えます。本人、管理部門、提供元の回答で時刻の基準が異なることがあるため、共有するときは分かる範囲で地域や時差も添えます。
支払いに関わるときは取引の進行を止める
まだ支払いを確定していない場合は、経理が承認を保留し、普段から使う連絡先を通じて取引内容を確認します。送金が済んでいる場合は、社内で定めた連絡を行い、取引銀行に速やかに相談します。銀行への連絡に必要な取引情報は、正規の取引記録から確認します。対応の可否や手続きは取引ごとに異なるため、社内の判断を待ち過ぎないようにします。
同時に、取引先との連絡を担当する人と、他の支払いが影響を受けていないか確認する人を決めます。誤って変更した台帳の情報は、いつ、誰が、何を根拠に変更したかを記録してから見直します。メールの調査だけで完了にせず、正しい取引先情報へ戻り、関係者へ必要な連絡を行ったことまで確認します。
報告窓口を使いやすくする
相談窓口には、連絡先、時間外に連絡する方法、報告に必要な項目を示します。メールのアカウントが使えない場合も連絡できるよう、会社で使ってよい別経路を用意します。窓口担当は受け取ったことを伝え、次の確認時刻を決めます。情報システムと経理の間をつなぐ担当を置くと、操作と取引の情報を別々に調べながら、結果を一つにまとめやすくなります。
報告の内容は、上司の承認を取らなければ受け付けない仕組みにしない方が、早い段階で集めやすくなります。社員に操作を責める言葉を返すより、どの操作まで行ったかを聞き取り、次に何を行うかを短く伝えます。連絡先と代行者の整備は、脆弱性への平時の備えと連絡体制の考え方も使えます。
初動で使う引き継ぎの例
架空の例として、営業担当が取引の変更を求める連絡を受け、処理を経理へ頼んだあとに不審な点に気づいたとします。まず営業がいつ連絡を受けたか、添付やリンクを操作したか、すでに経理に何を伝えたかを共有します。経理は承認が済んでいるか照合し、必要に応じて処理を保留します。情報システム担当は、同様のメールを受け取った社員や他の操作がないかを調べます。
初回の報告は、たとえば「午前に取引に関するメールを受領。登録情報の変更は未実施。経理に依頼を共有したため処理を保留してもらった。リンクは開いていない。登録済みの窓口で確認中」のように整理します。判断に必要な時刻、操作、担当がそろっていれば、原因が未確定でも次に動く人が分かります。いったん処理を止めた場合は、確認が取れたことを受け取る担当と、普段の経路に戻してよい条件も共有します。
担当者がメールの原本や関連するログを必要とする場合、保管と提出は会社が認めた方法で行います。画面の状況を記録するときは、社外秘や個人情報が別の宛先へ渡らないようにします。連絡先や案件番号が分かれば、本人の説明と技術的な資料を別に受け取っても、同じ案件で扱えます。
後から別の社員も似た連絡を受けていると分かった場合は、全員へ添付を送って確認するより、担当部署が必要な注意事項を要約します。受信者が取る行動、問い合わせ先、操作した場合の連絡方法を中心に伝えます。経理は承認済みの取引と保留する取引を分け、再開の判断まで残します。
日頃の業務で試しておくこと
取引の登録や変更を確認する窓口が部署ごとに分かれていないか、定例の業務のなかで一度確かめます。登録済みの連絡先を社内で調べられない場合は、誰がその情報を保有するかを明確にします。権限のある社員が不在なら、代行者がどの範囲で確認できるかを整理します。社員にメールの判別を求めるだけでは、業務上の確認経路がない問題を解決しにくいためです。
短い訓練では、社内の窓口へ連絡する判断、経理が止める処理、調べる端末やサービスを確認します。目的は、社員が怖がらずに早く報告でき、担当ごとに行動が決まることです。報告に時間がかかった点があれば、社員の知識だけでなく、社内の連絡先が探しやすいか、何を伝えればよいかが案内されているかを確かめます。