不審な通信が見つかると、会社から「サイバー攻撃は誰が行ったのか」と聞かれることがあります。個人で行う人もいれば、複数人で活動する犯罪集団や、国家との関係を公的機関が公表した集団もあります。ただし、自社のログに残る接続元や第三者の声明だけでは、どの人や集団が関わったかを判断できません。この記事では、どの段階でどんなことが分かるのか、公的機関の発表をどう読み、自社で何を確認するかを解説します。
この記事のポイント
- サイバー攻撃に関わる人や組織の形はさまざまで、名称から役割を判断できない
- 接続元、利用されたアカウント、声明はそれぞれ手がかりで、本人の特定には追加の確認が要る
- 公的機関による帰属の公表、被疑者の逮捕・起訴、裁判の結果を区別する
- 社内では、観測事項と未確認事項を分け、影響確認と記録の保全を進める
目次
サイバー攻撃は誰が行うのか
個人、犯罪集団、国家との関係
サイバー攻撃を行う人や組織には、個人、金銭を目的に協力している犯罪集団、国家とのつながりを当局が評価した集団などが含まれます。複数人が関わる事案では、一人がすべての行為を担当するとは限りません。ある名称が付いた活動から、実際に何人いるか、誰が意思決定したか、どの機関が関与したかを、その名前だけで読み取ることはできません。
脅威を研究する機関は、似た事案から対応に役立つ共通点を探すために、複数の活動を一つの名前で整理することがあります。別の機関は、使う情報や対象の期間が違うので、似た活動に違う名前を付けることがあります。同じ名前がSNSで使われても、公式の発表がその活動として扱っているとは限りません。発表の機関、日付、対象をそろえて確認します。
被害から攻撃の目的を推測できる場合はあります。金銭を求める連絡、特定の情報を閲覧された形跡、業務が停止した事実などが材料になります。ただし、目的に共通点があっても、同じ集団だという根拠にはなりません。被害の目的と守る業務の考え方は、サイバー攻撃が起きる目的と企業の特徴で整理しています。
広い範囲に被害が及ぶ場合
個別の企業名を狙って活動したのか、広い範囲で起こった事案の一部なのかは、企業が最初に得られる情報だけでは分からない場合があります。不審なメールが多くの企業に届いた場合と、特定の取引や部門に関する依頼だった場合とでは、調査する範囲と確認先は異なります。ただし、どちらの場合も、受信した人と行った操作、利用されているサービス、業務上の影響を確認するところから始められます。
受けた会社の規模や、攻撃について最初に告知した人の発言で、相手の所属は決まりません。不審な事案が自社だけで確認されたなら、その時点で共有できるのは、自社で観測した情報です。公的機関が複数の事案の関係を公表した場合にも、対象の期間や業務、判明した被害と対策を確かめて、自社への適用範囲を判断します。
複数の取引先から似た問い合わせがあったときは、社外へ独自に判断を伝える前に、収集している事実と、それぞれ確認済みの範囲をそろえます。取引先にとってまず必要なのは、自分の業務や情報が影響を受けたか、作業を一時止める必要があるかです。主体の推測と事業上の案内を別に扱うと、後から新しい情報が判明したときにも更新しやすくなります。
運用で見える情報と、その限界
業務システムの管理者が確認できるのは、一定の期間に受信した通信、認証や設定の記録、利用者からの申告などです。複数の会社が提供するサービスであれば、自社が管理する範囲と記録を保持している範囲が一致しない場合があります。保守会社や提供元へ、必要な期間と対象を伝え、確認できたところ、記録を保存しているところ、追加で確認が必要なところを分けます。
| 見つかった情報 | 担当者が説明できる範囲 | 追加で確認すること |
|---|---|---|
| 接続元の記録 | 自社サービスが記録した通信元や時刻 | 使われた通信サービス、関連する記録、正当な接続の可能性 |
| アカウントの利用履歴 | 認証や操作を記録した利用者名と時刻 | 本人の申告、当時の端末、権限や設定の変更 |
| 第三者の声明 | 声明を見た日時と内容 | 要求や事実の裏付け、他の独立した記録、公的な説明 |
| 公的な発表 | 当局が発表した対象、時期、判断内容 | 自社事案との関係、適用できる保護策、情報の更新日 |
同じ利用者名でも、本人が操作したかどうかは追加の確認が必要です。接続元の地域も、通信の記録に示された情報の一部です。会社の説明では、国名や地名だけを取り出すより、どのサービスで何を観測したかを付けて伝えましょう。誰が関わったか未確認なら、その状態を残したまま業務の対策を進めます。
サイバー攻撃を誰が行ったかの見極め方
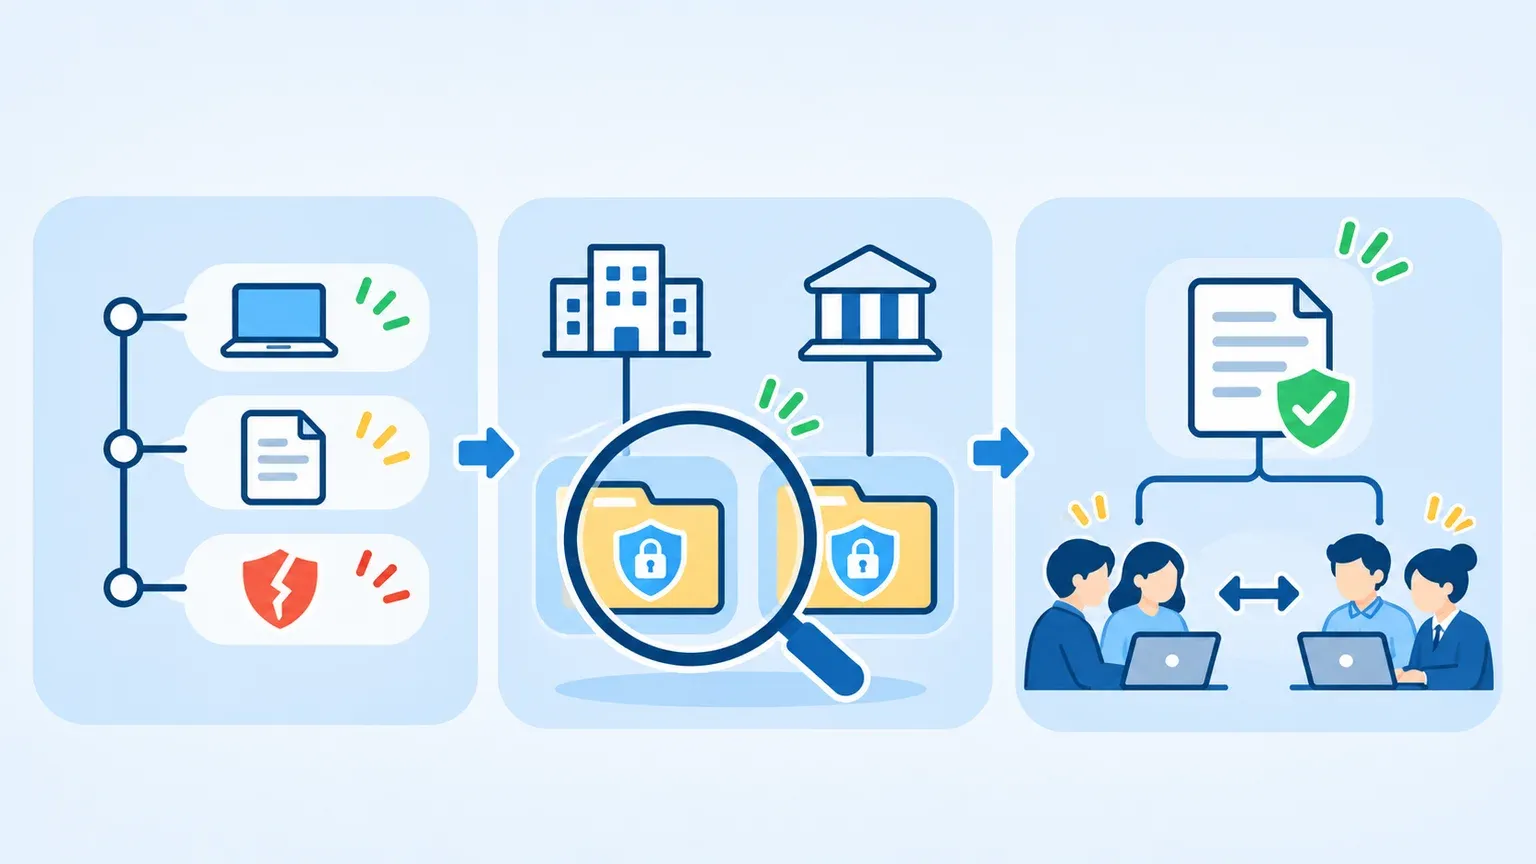
帰属の判断は複数の記録を照らし合わせる
サイバー攻撃の帰属を判断することは、アトリビューションと呼ばれます。事案によっては、被害を受けた機器やサービスの記録、プログラムの分析、捜査で得た情報などを総合します。自社の画面に表示された一つの値だけで判断できる作業ではありません。記録の時刻が一致するか、別の情報源から裏付けが得られるか、ほかの説明が残っているかも重要です。
企業の調査は、サービスを守って被害の範囲を把握するために行います。攻撃を行った人や組織の特定を必要とする捜査では、企業が通常は参照できない記録や、異なる組織が保持する記録が必要になる場合があります。企業が自分で他組織へ調査を広げると、その組織の権限や業務に関わるため、まず自社の記録を保全し、社内の責任者と相談先を確認します。
調査で使える情報は、時間の経過やシステムの運用によって失われる場合があります。最初に知らせる内容には、何が起きたかに加え、いつ初めて見つけたか、記録をどの部署が持つか、何が保存されていないかを含めます。後から時刻が分かった場合も、最初の報告を消さず、確認した日時と根拠を追記します。
公的な帰属の発表から分かること
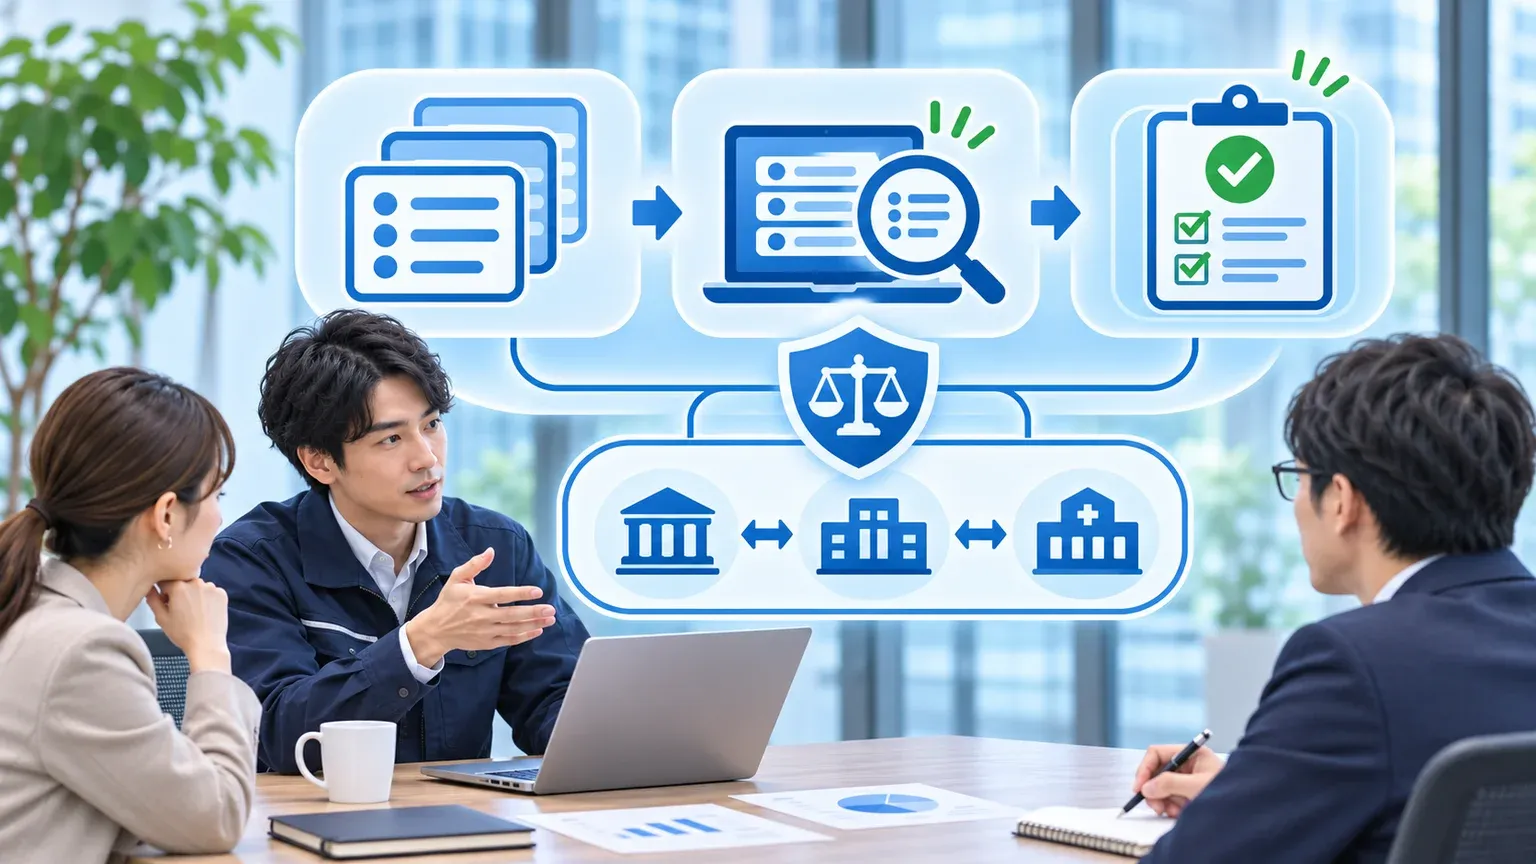
公的機関が攻撃の主体を評価し、その結果を公表することは、パブリック・アトリビューションと呼ばれます。たとえば警察庁の令和7年版警察白書では、2024年12月に、警察庁が米国の関係当局と連名で、国内の暗号資産交換業者に対する事案の主体について公表した例が紹介されています。白書は、捜査や分析で得た情報を総合して判断したことも記載しています。
このような発表を読むときは、どの事案について、どの機関が、どの範囲で判断を示したかを確認します。自社と同じ業種だったり、似た連絡が来たりしても、同じ主体だと結論付ける資料にはなりません。発表に示された対策が自社にも適用できるかと、自社の事案の主体に関する判断を区別します。
公表に組織名が含まれていても、構成員全員の特定や、個人の刑事責任についての結論まで示しているとは限りません。発表を社内向けに要約するときは、当局が評価したこと、警察が捜査していること、裁判手続で確認されたことをそれぞれ元の文書に沿って記載します。新聞やSNSで新しい情報が出た場合も、元になった発表と日付を確認します。
国をまたぐ捜査と手続きの違い
被害を受けた企業、サービス提供者、関係する人が同じ国にいるとは限りません。記録を保有する組織の所在地や、捜査で必要な手続きが違う場合は、関係する機関の協力が必要になることがあります。取引先から犯人の場所を早く知りたいと求められても、企業内の記録だけで答えられる範囲を伝えます。
報道や公的発表で使われる逮捕、起訴、裁判の結果は、異なる段階です。たとえば逮捕されたという発表は、特定の人について捜査が進んだことを示しますが、裁判で有罪が確定したことまで意味しません。国によって制度や用語も違うため、本文のどの段階を伝えているかを確認します。
国をまたぐ事案で他の機関が関わると、詳細を共有できる時期や範囲が変わることがあります。企業としては、主体の確定を待つ間も、必要な窓口へ相談し、業務復旧や利用者対応を進められるようにします。公表資料に変更があれば、前に参照した資料の日時を添えて社内の説明を更新します。
自社で保全する記録と社内への説明
まず記録するのは、異変を認知した日時、影響のあるサービス、どの業務ができなかったか、監視や利用者から得た情報です。提供元によって表示される時刻や保存期間が異なる場合があるため、分かる範囲で時差や調査で確認した範囲を添えます。社内外の共有には、必要以上の個人情報や機密情報を含めない方法を選びます。
架空の例として「午前に受注システムの管理用アカウントで見覚えのない操作を確認。業務側は変更された記録を確認中。技術担当がログを保全し、次の会議で利用制限を継続するか判断」と書けます。接続元が海外と見える記録があっても、現段階ではその事実と対応状況を伝えます。未確認事項は、誰がいつ確認するかを明記します。
社内の責任者が企業や当局に相談する際は、原本を管理できる担当者を決めます。分析に使うコピーと元の記録を管理し、何をいつ共有したかを残します。急ぎの調査が必要な場合も、攻撃者を追う目的で自社の権限を越えた調査をせず、担当する機関へ正式に相談します。
業務の復旧を急ぐときは、記録を残す担当と、利用再開を判断する担当を分けて運用できます。技術担当は保存できた記録を共有し、業務責任者は止まっている取引や代替手段を確認します。停める必要がある操作と、続けられる仕事を整理すると、誰が行ったか未確定でも、利用者へ必要な連絡を出せます。
断定を避けて公表を読む三つの確認
公的な公表を読むときは、発表元、対象の事案、発表された判断の段階を確認します。発表元が当局でも、自社の件に触れているとは限りません。発表時点で被害の可能性を示しているのか、特定の関係を確認したとしているのかを、資料の表現に沿って読みます。文書が更新された場合は、変更内容も確かめます。
社外向けに何を知らせるかは、顧客が取るべき行動、事業への影響、自社で確認済みの事項から決めます。主体の名前を出すうえでは、根拠だけでなく、自社の説明にその情報が必要かも確認します。攻撃の概要と備えを説明したいときは、サイバー攻撃の意味と企業が今すべき備えも参照できます。
未確定の情報を引き継ぐ記録の例
事案が見つかった日に、経営側から原因と実行者をまとめて聞かれた場合、担当者は「いつ異常を見つけたか」「自社で何を確認できたか」「いつまでに何を確認するか」の順で伝えます。たとえば架空の事案で、複数の社員から異常な通知があった場合、最初の時点では対象のサービスと操作の有無を確認します。感染や情報流出が疑われるときは、その可能性を調べる担当と、社外への連絡を判断する担当を決めます。
一報には、接続元に見えた情報や第三者の声明を載せる場合でも、元の資料にあった事実と、社内で考えている可能性を示します。前の段階で仮説として書いた点が、次の報告で事実として受け取られないよう、調査の結果が出た時刻や判断に使った記録も追記します。社外の提供元に聞いたことは、どの事業者からどの範囲の情報が返ったかを記録します。
同じ相談が繰り返される場合は、「調査中」という一言より、どの情報があれば次を判断できるかを伝えます。たとえば、提供元に適用範囲を確認している、利用者へ本人の操作か確認している、業務上の変更を照合している、という書き方です。判断が必要な時刻と、まだ分かっていない事実を同時に示すことで、経営側も業務の継続に必要な判断をしやすくなります。
外部へ共有する説明を作るときは、相手が自分の取引や情報について取るべき行動が分かるかを確かめます。公的な帰属判断が出た場合も、影響の範囲と、利用者や委託先に向けた案内は別々に見直します。まだ公表できる事実が少ない段階では、誰が情報を更新し、次にいつ連絡するかを伝えます。