社内システムにログイン失敗の通知が出たとき、同じ人が何度か入力を間違えただけなのか、複数の利用者が影響を受けているのかで対応が変わります。総当たり攻撃はパスワードを割り出そうとする攻撃、リスト攻撃は他で流出したログイン情報を悪用する攻撃です。どちらも失敗件数だけで判定するのは難しいため、ログインの成功や本人の申告、管理設定の変更も確認します。この記事では、二つの違いと、企業が本人確認・監視・アカウント復旧で見直す点を説明します。
この記事のポイント
- 総当たり攻撃はパスワードを推測し、リスト攻撃は他で流出した認証情報を悪用する
- 失敗の集中、成功の有無、本人が覚えていない操作を別々に確認する
- 多要素認証と試行制限を使い、業務で必要なログインや復旧への影響も点検する
- 乗っ取りの疑いがある場合は、利用継続中のセッションや変更履歴も調査する
目次
総当たり攻撃とリスト攻撃の違い
違いは、試される情報にある
総当たり攻撃は、対象となるアカウントのパスワードを割り出そうとする攻撃です。リスト攻撃は、別のサービスなどで流出したIDとパスワードの組み合わせを悪用する攻撃で、クレデンシャルスタッフィングとも呼ばれます。両者とも、本人に代わって業務サービスへログインされるおそれがあります。利用者が同じパスワードを複数のサービスで使っている場合は、あるサービスから流出した情報が別のサービスでも通る可能性があります。
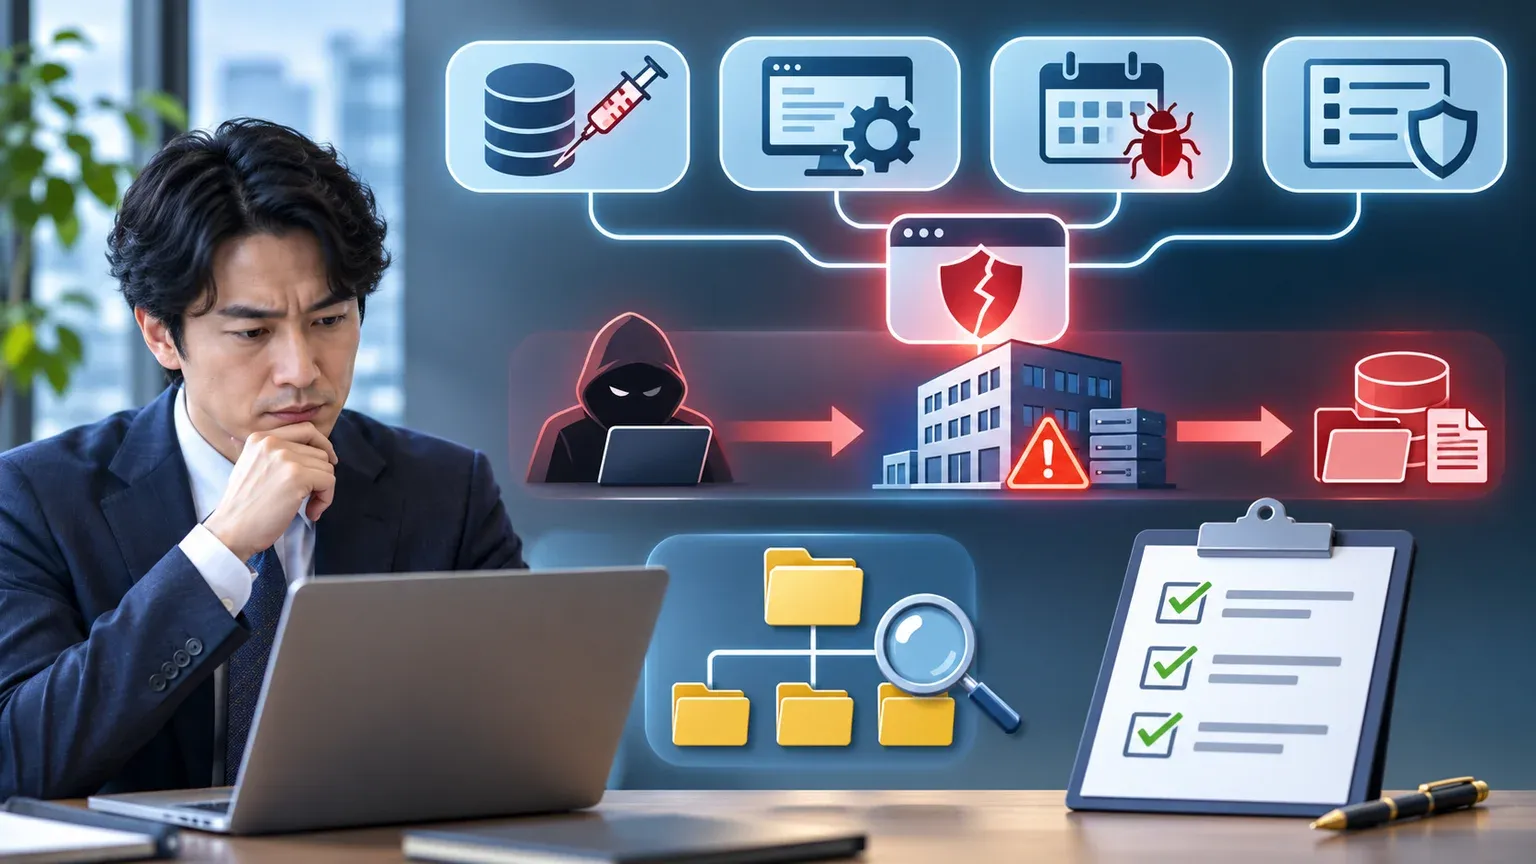
パスワードスプレーは、複数のアカウントに対して、よく使われる同じパスワードを試す攻撃です。企業で確認する際は、特定のアカウントへの集中、複数アカウントでの異変、本人の申告と認証成功の記録などを見ます。サービスの失敗記録だけでは、どんな情報が試されたかを知ることができない場合があります。記録から分かることと、現段階で考えられる原因を分けておきます。
| 呼び方 | 意味 | 運用担当が確認すること |
|---|---|---|
| 総当たり攻撃 | 特定のアカウントのパスワードの推測 | 当該アカウントでの失敗の集中、成功と本人の操作の有無 |
| リスト攻撃 | 他サービス等から流出した認証情報の組み合わせの悪用 | 利用者への通知、普段と異なる成功やログイン後の操作 |
| パスワードスプレー | 複数のアカウントに対する同じ弱いパスワードの悪用 | 複数アカウントでの異変の発生時刻と、成功した利用者の範囲 |
OWASPの認証情報悪用への対策資料では、これらの違いを示すとともに、多要素認証を主要な対策と位置づけています。記事の表は、用語を知ったうえで、現場が先に確認することを整理したものです。認証以外の種類は、サイバー攻撃の種類と対策の一覧で確認できます。
ログインの失敗と成功を分けて見る
失敗が増えたことには、攻撃以外にも、パスワードを変更した後の入力間違い、アプリの不具合、人事異動による利用者の増加など、複数の理由があります。管理者は、対象のサービス、いつから異常が見えるか、どの利用者が影響を受けたかを整理します。あわせて、本人が操作した時刻や、普段と違う成功が記録されていないかを照合します。
たとえば、ある従業員から見覚えのないログイン通知があった場合、端末の紛失や出張中の接続なども確認します。本人には、いつどこから使ったかを聞き、パスワードや確認コードを尋ねることは避けます。複数部署から同じ種類の通知が集まった場合は、部門ごとにメモを分けず、管理者が案件番号と時刻でまとめます。運用者の記録と本人の申告を同じ時系列に置くと、追加の確認に進みやすくなります。
認証に成功した時刻に加えて、その先で何を操作したかが重要な場合があります。例えば顧客の注文情報を見られるユーザーでは、閲覧・出力があったかを該当サービスの記録から確認します。管理者権限のある場合は、利用者の追加、本人確認方法の変更、連携アプリの許可なども対象になります。記録が取れる項目と取得できる期間を、サービスごとに把握しておきます。
社員用と会員用で影響を見積もる
社員用のシステムでは、一人が使えなくなっても、出荷指示、請求承認、管理者による復旧などの業務が止まることがあります。利用者が限定されているぶん、所属部署や本人に確認しやすい場合があります。誰が本人確認に応じ、緊急で利用を止める権限を持つかを決めておくと、時間外の連絡が迷いにくくなります。
会員向けのサービスでは、複数の利用者に通知を届けたり、ログインできない問い合わせに対応したりする必要があります。管理側が一律に利用制限をかけると、正当な利用者まで締め出す場合があります。対象者、制限する範囲、本人確認後にどう戻すかをサポート担当と共有します。顧客の注文や支払いに影響する場合は、調査と並行して、変更や取引の保留を判断する人を決めます。
総当たり攻撃とリスト攻撃への認証対策
多要素認証と使い回しを減らす管理
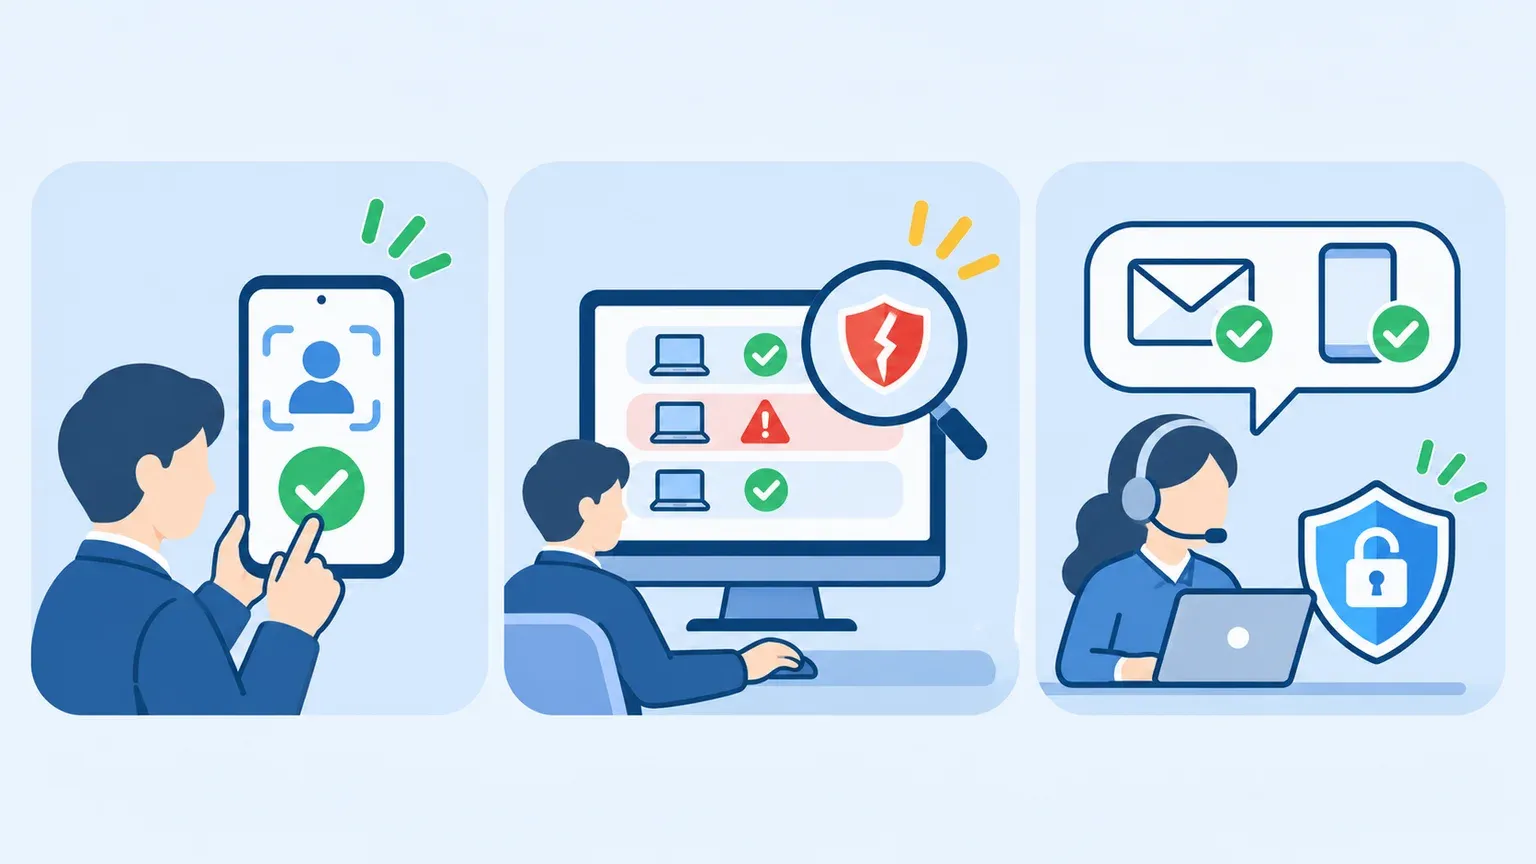
多要素認証は、異なる種類の要素を組み合わせて本人を確認する仕組みです。たとえばパスワードに加えて、登録した端末などの所持を確認します。既知のパスワードだけでログインできる状況を減らすため、管理者、会社のメール、顧客情報や支払いを扱うアカウントから確認します。運用時には、端末交換や紛失に備え、本人の確認と再登録を誰が承認するかを決めます。
パスワードを使い回さないためには、利用者に注意を促すだけでなく、組織として、安全に管理できるパスワード管理手段や、利用可能なサービスではパスキーなどの選択肢を用意します。パスキーを使う場合も、その登録、別端末への移行、紛失後の復旧手順を確認します。非常時に認証を解除する作業は便利な一方で、本人確認が弱いと第三者から悪用されるおそれがあります。復旧の担当と記録を通常の認証と合わせて整えます。
管理範囲に外部委託先が含まれる場合は、各社に共有アカウントを配る運用を見直します。委託が終わった時点で誰の権限を取り消すかが分かるよう、可能な範囲で利用者ごとに管理します。多要素認証の対象一覧には、普段使うメール以外に、管理画面や保守のアカウントも含めて確認します。
試行制限と利用者の復旧方法を揃える
失敗を繰り返した後に追加確認や一時的な制限を行う仕組みは、不正な試行を抑える対策です。サービスの利用者や業務の条件によって、許容できる影響が違うため、提供元や保守会社と方針を決めます。失敗の集中だけで大量の利用者を一律に止めると、正当な利用も影響を受けます。共有の接続環境や、同じ時間に業務を始める部署がある場合は、通常の使われ方を踏まえて検証します。
導入のときは、制限が実際に有効かに加えて、本人確認へ進めるか、夜間にも正当な利用者が必要な連絡を取れるかを試します。問い合わせ先が分かりにくい場合は、ログイン画面や社内資料で案内します。担当者には、本人確認の際に取得する情報と、聞き取ってはいけない情報を示します。本人が同じパスワードを使っていた場合も、チャットでその文字列を集める必要はありません。
失敗が増えたときの通知については、誰が確認し、どの条件で上位の担当へ連絡するかまで決めます。対策後に、締め出しに関する相談が増えたり、必要な業務へ入れなかったりする場合は、利用者の本人確認や案内の選択肢を見直します。異変を見つける機能と、利用者が戻れる手順は一緒に運用する必要があります。
乗っ取りが疑われる場合の確認表
利用者から「覚えのない成功通知が来た」と相談されたら、まず普段使っている連絡先へ本人確認を取り、サービス管理者が認証記録と利用状況を確認します。本人の操作で説明できない時刻や設定変更がある場合は、組織の手順に沿って利用制限やセッションの無効化、復旧を進めます。セッションとは、ログインした後の利用状態です。パスワードを変更した後も、サービスによっては別途セッションの無効化が必要です。
| 状況 | 確認する記録・対応 |
|---|---|
| 利用者の申告がある | 認知時刻、対象サービス、本人がした操作、普段の端末 |
| 本人が覚えていない成功がある | 成功時刻と利用履歴、アカウントの権限、現在利用できる状態か |
| 管理設定の変更が見える | 変更の対象と時刻、承認の有無、他の利用者への影響 |
| 利用の再開を検討する | 本人確認、認証設定、不要なセッションやアクセス、業務が戻ること |
認証情報を入力したのが不審なメールからだった場合は、同じメールを受け取った人がいないかも社内窓口で確認します。メールを受け取った人そのものを責めず、操作した内容を早く報告できるようにします。入力、添付ファイル、送金など操作ごとの対応は、攻撃メールを受け取った際の初動で整理しています。
記録が少ないときの判断例
架空の例として、受注を管理する会社で、「未明に二人の社員へ見覚えのない認証通知が届いた」とします。メールの通知を確認した社員は、自分のアカウントと認知時刻を社内窓口に伝えます。管理者は、二人が操作したかを既存の連絡先から確認し、サービスのログで失敗が記録された期間と、同じ時間帯に成功があったかを調べます。通知からアクセスできない場合は、普段使う管理画面から状況を確認します。
管理者が確認できるのが成功と失敗の件数だけなら、どの認証情報が使われたかは分かりません。調査メモには「二人に通知が届いた。本人の操作ではないと申告があった。成功の記録を確認中」と書きます。攻撃名を推測で決めるより、対象の人とサービスを絞り、確認する価値のある記録を見つけることが先です。外部の認証サービスを利用している場合は、保存される記録と保守窓口に確認できる情報も尋ねます。
仮に本人の操作と一致しないログインの成功が見つかった場合は、そのアカウントが注文の一覧を見られるか、支払先などを変更できるかを確認します。不正な操作が疑われる場合には、利用を制限する担当と、業務上の変更を保留する担当をそれぞれ決めます。注文に関する判断は営業や経理が持っているため、システム管理者が扱うログだけで対応を閉じないようにします。
次に報告する時刻を決めるときは、調査が終わっていないことも伝えられるようにします。たとえば「正当と確認できた操作、自社で確認できない期間、提供元に依頼した内容」を区別します。基準を揃えておくと、別の担当者が引き継いでも、同じ調査を始めから繰り返しにくくなります。
復旧時に仕事へ戻れることまで確認する
多要素認証を見直した直後は、本人が同じサービスへ安全に戻れるかも確認します。たとえば本人確認を終えたあと、利用者が自分で行う再登録と、管理者の承認が必要な復旧を区別します。復旧の連絡では、社内で登録済みの窓口を案内し、パスワードや認証コードの共有を求めません。ログインし直せたら、普段の権限に戻っているか、本人が覚えていない設定が残っていないかも点検します。
特殊な事情で一時的に別の手段を認める場合は、対象、期限、承認者を記録します。本人が仕事へ戻れることと、緊急時だけ許可した権限が残らないことの両方を確認します。利用者が同じ手順を必要としたときに困らないよう、問い合わせ窓口と、どこまで本人が自分で操作できるかを連絡に含めます。
外部委託先の運用を確認する
認証基盤を外部に任せている場合は、誰が利用の制限や復旧を実施できるかを契約と運用窓口で確認します。アカウントが疑わしくても、サービス提供者の管理者しか操作できないケースがあります。夜間の問い合わせ方法、本人確認に使う既存の連絡先、結果の返却項目を確認しておきます。
契約の更新時には、ログインの失敗に加えて、成功、認証方法の変更、復旧がどこまで記録されるかを尋ねます。委託先が毎月の結果を報告するなら、対策を止めたことがあるか、問い合わせが増えたか、対象外のアカウントが残っていないかも材料にします。いずれの対策も、証拠の保全と本人が業務へ戻る手順を両方確かめることが大切です。