取引先を装ったメールがきっかけでアカウント情報を渡してしまったり、受注システムが止まって翌日の出荷に間に合わなくなったりすることがあります。サイバー攻撃とは、デジタル機器やシステム、サービスを悪用して、情報を盗む、記録を変える、業務を止めるなどの行為です。対策に割ける時間が限られる企業は、まず止めたくない業務と外に出したくない情報を一つずつ選び、それを守るためのアカウント管理、更新、バックアップ、連絡先を確かめます。この記事では、被害の形から日々の備えを考えます。
この記事のポイント
- サイバー攻撃は、企業が扱う情報や、業務を支えるシステムを狙う
- 被害には、情報の漏えい、業務記録の改ざん、サービスの停止がある
- 止めたくない業務を決め、アカウント・更新・バックアップを点検する
- 異変に気づいたら誰に報告するか、停止や再開を誰が判断するかを共有する
目次
サイバー攻撃とは何か、企業に起きる被害
サイバー攻撃の意味と狙い
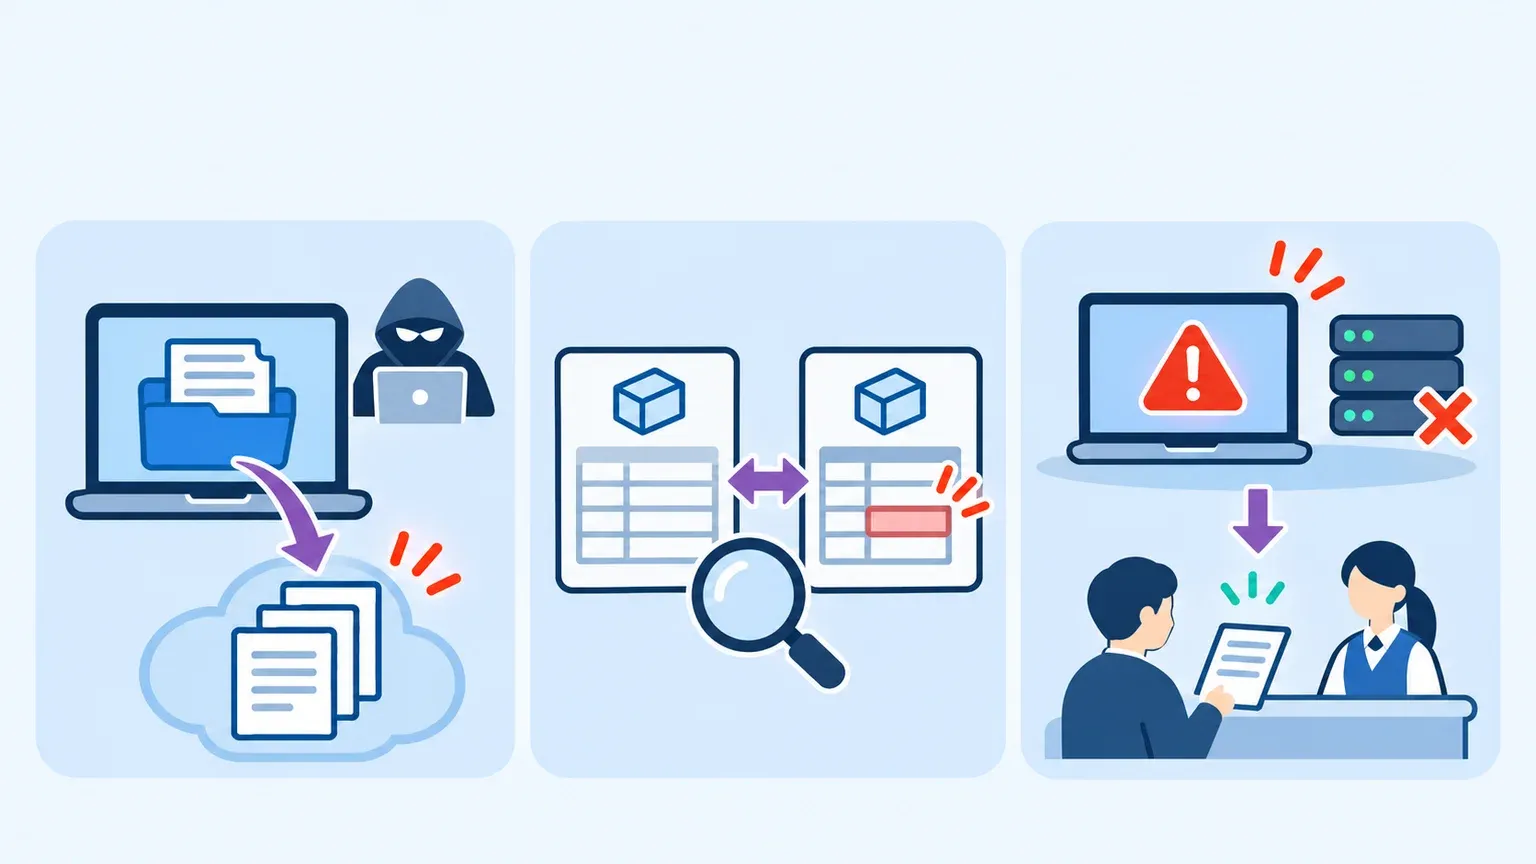
サイバー攻撃は、パソコン、ネットワーク、サービスなどを介して、情報や業務に損害を与えることを指します。対象には、社内だけで使うシステム、公開サイト、業務メール、オンラインで利用するクラウドサービスなども含まれます。会社のネットワークの外にあるサービスでも、業務上重要な情報を保存していれば、影響を受ける可能性があります。
目的には、情報や金銭を得ること、企業活動を妨げること、信用を傷つけることなどがあります。企業の担当者が最初に知りたいのは、どの相手が何を狙っているかに加えて、自社の業務と情報にどんな被害が起き得るかです。顧客の注文を受け付ける仕組みや請求書の送付先を登録する仕組みは、止まる時間や情報の変更で取引先に影響しやすくなります。
脆弱性は、攻撃に悪用され得る弱点です。弱点を突いた攻撃のほかにも、担当者をだましてログインや送金を促す、不正に得たアカウントを使うなど、企業が備えるべき場面はさまざまです。公開システムの弱点が悪用される場合の確認事項は、セキュリティホールを狙う攻撃と被害への備えで説明しています。
情報漏えい、改ざん、業務停止の違い
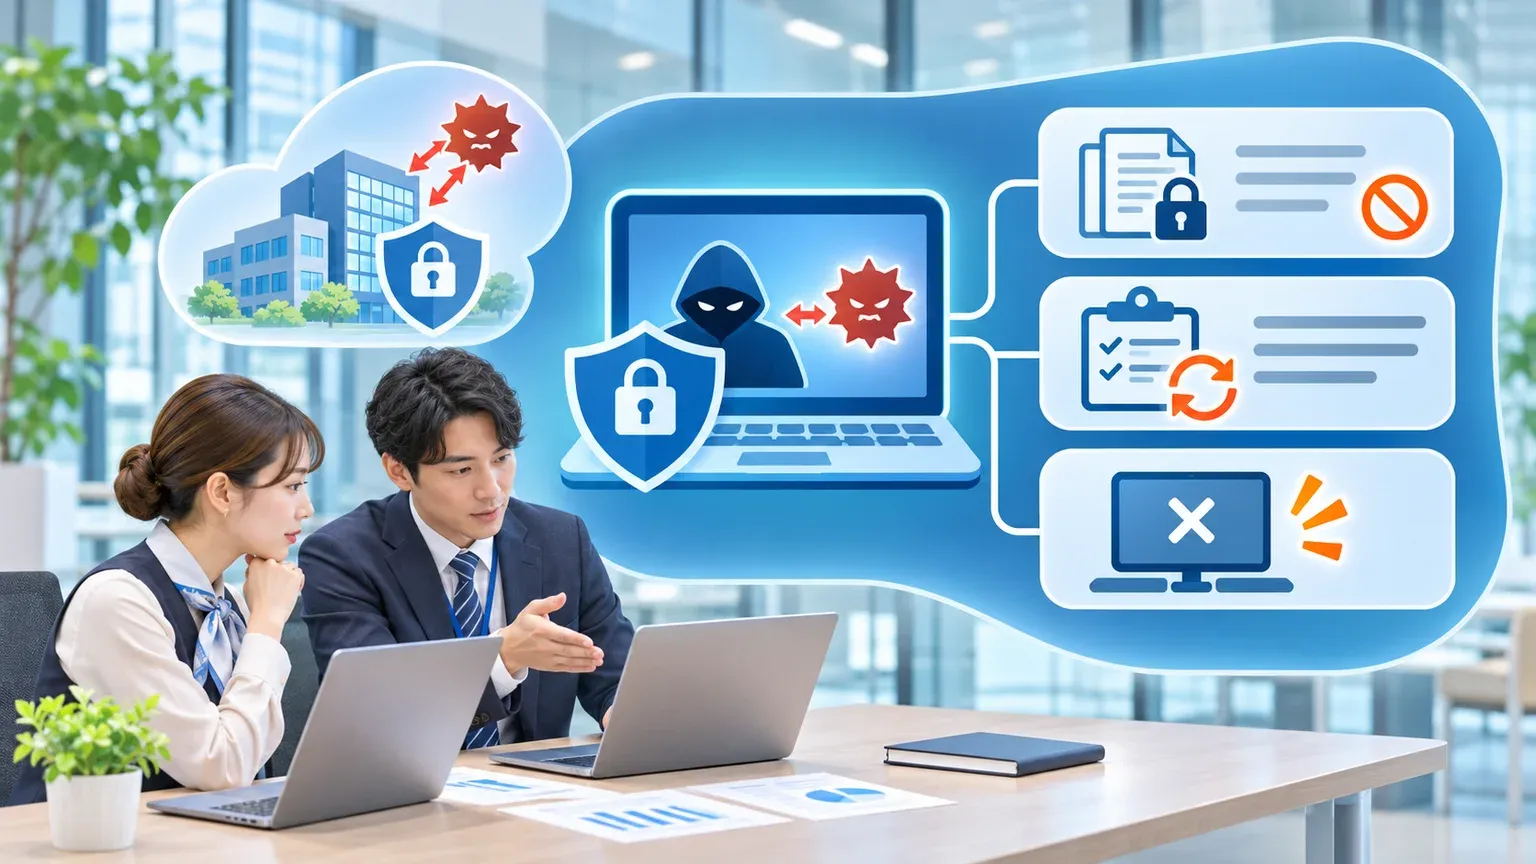
被害を考えるときは、情報を他人に見られる、情報の内容を変えられる、必要なときにシステムを使えなくなる、という三つの観点で業務に当てはめます。技術用語では、情報の機密性、完全性、可用性に対応する考え方です。社内で「システムに問題が起きた」とだけ伝えるより、どの仕事がどう変わるかまで話すと、担当者が動きやすくなります。
| 主な被害 | 仕事に起きること | 平時に確認すること |
|---|---|---|
| 情報漏えい | 顧客の氏名や連絡先、非公開の取引条件を第三者に見られる | 情報の保管先、閲覧できる人、管理者の連絡先 |
| 記録の改ざん | 注文内容や送付先を書き換えられ、誤出荷や支払いの間違いにつながる | 取引の承認手順、変更履歴の保管、照合できる控え |
| 業務停止 | 申込みの受付や請求、出荷指示が止まり、取引先への対応が遅れる | 代替手段、バックアップと復元手順、再開の判断者 |
被害は重なることがあります。たとえば観測された変更が不正だった場合、変更された記録を照合すると同時に、他の顧客情報も閲覧されていないか調べることになります。調査のためにサービスを止めれば、業務停止への対応も生じます。取引先との連絡、調査費用、業務を戻すための人員も必要になるため、経営者と現場の担当者の双方で影響を考えます。
よくある接点を自社の業務に当てはめる
メールは、見積もりやファイルの受け取り、取引先との連絡など、業務で日常的に使います。普段と違う口座への振込依頼が届く場合は、メール上のやり取りだけに頼らず、社内で登録済みの連絡先から発信元へ確認します。社内で支払いを承認する人は、依頼の文面に加えて、受付から承認までの手続きが普段どおりかも確かめます。
クラウドのサービスでは、アカウントを悪用されると、そのユーザーが閲覧できる範囲に影響が及びます。管理者と日常利用の役割を分け、退職者や委託先の利用終了に合わせてアクセスを見直します。インターネットに公開したシステムでは、使っている製品と保守窓口、通常の更新日、緊急時に誰と協議するかを把握します。メール、アカウント、公開システムは、確認する部署がそれぞれ違う場合があります。
サービスの異常や不審なメールを見つけた時点では、攻撃によるものか、通常の障害や誤操作か分からないことがあります。担当者は、気づいた時刻、画面に出た事象、困っている業務を記録し、社内の窓口へ渡します。複数の人から同じ異常が寄せられた場合は、まとめて状況を把握できるよう、受け付ける窓口をそろえます。
注文を受け付けられない日の例
たとえば小さな卸売会社で、午前中に取引先が注文画面に入れなくなったとします。出荷担当には午後の締め時間があり、営業担当は何社が注文できないかを知っています。管理担当がシステムを復旧する間、営業担当が代替窓口を案内できれば、影響を受ける取引先を減らせます。これは自社の業務で確認したい項目を示す仮想例です。
会社は平時に、代替窓口で受けた注文を誰が記録し、再開後にどの担当が照合するかも決めておけます。たとえばメールで受けた注文を全員で処理すると、再開後に同じ注文が重複するおそれがあります。受付番号を付け、照合と取り込みを担当する人を決めておけば、復旧後の混乱を減らせます。事業を継続する準備は、システムを技術的に復旧させる準備と並行して進めます。
サイバー攻撃に備える企業の基本対策
優先して守る業務と情報を決める
備えを始めるときは、会社のすべての設備やサービスに同じ対策を導入しようとするより、事業への影響が大きい仕事から確認すると進めやすくなります。たとえば、受注を一日止めると何が遅れるか、取引記録のどの情報が外に出ると困るか、営業が通常のシステムを使えないときに何で代替できるかを尋ねます。業務と情報に優先順位を付けると、どのアカウントやサービスを先に点検するか決めやすくなります。
担当者は、重要な業務を支えるサービスの一覧を作り、責任者、保守窓口、保管している情報を一件ずつ記録します。利用部門が個別に契約しているサービスは、管理部門が把握していないことがあります。管理者が誰か不明なサービスを見つけたら、その場で停止を決めず、利用状況と業務との関係を確認できる人を割り当てましょう。
認証と更新で攻撃の入口を減らす
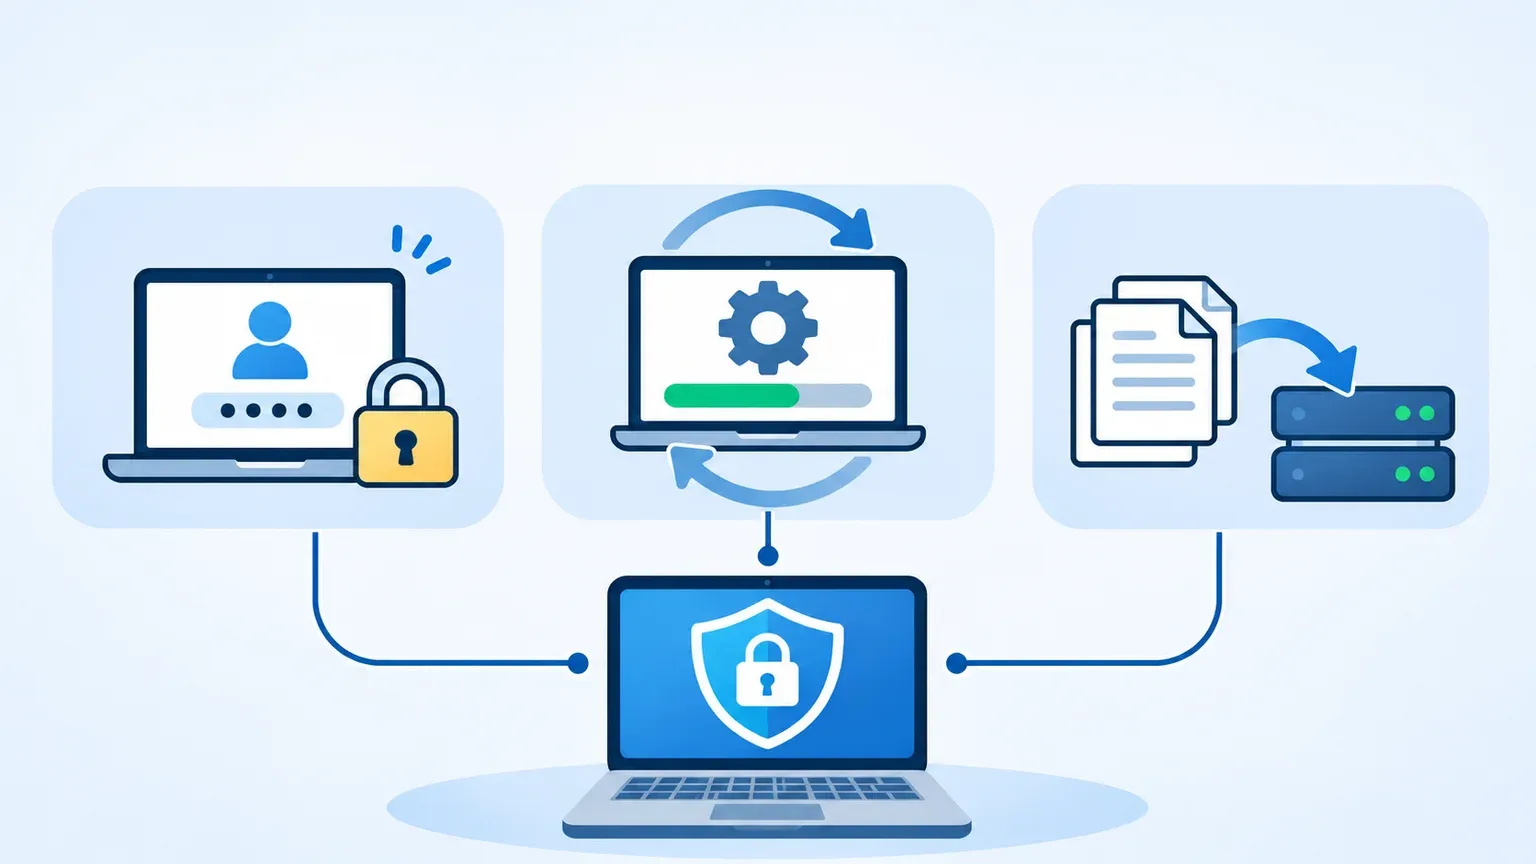
まず、仕事用のアカウントで同じパスワードを使い回していないか、重要なサービスで多要素認証を利用できるかを調べます。多要素認証は、パスワードに加えて別の種類の本人確認を求める仕組みです。使う本人が登録できるか、端末を紛失したときに本人確認と復旧を誰が担当するかもあわせて確かめます。権限が大きい管理者アカウントは利用者を絞り、通常の仕事に使うアカウントと分けます。
業務に使う端末や公開システムでは、サポートされている製品を使い、更新の確認を続けます。担当者には、更新が適用できない機器とその理由まで把握してもらいます。新しい担当者が入ったときにアカウントを作る手続きと同じように、退職や委託の終了時に権限を取り消す手続きも用意します。
中小企業向けの対策を確認するときは、IPAの中小企業の情報セキュリティ対策ガイドラインが参考になります。第4.0版の基本対策には、ソフトウェアの更新やパスワードの管理に加え、バックアップも含まれています。担当を決めるところから始め、どの対策をいつ確かめるかを見直します。
業務を戻すためのバックアップを確認する
バックアップの確認では、データが保存されていることと、必要なときに戻せることを分けて確かめます。たとえば受注の記録を毎日保存している企業でも、復元に必要なアカウントが使えない、最新版の保存が失敗していた、復元後に取引先の情報と照合できない場合には、仕事の再開が遅れます。保存先と範囲、最後に保存に成功した時刻、取り出す人、復元後に業務を確かめる人を確認します。
ランサムウェアなどで普段の業務システムが使えなくなる場合に備え、影響を同時に受けにくい方法でバックアップを保管します。復元を試すときは、安全を確認できる場所で一部のデータから確認し、復元した内容で仕事ができるかを業務側の担当と照合します。外部のサービスでは、提供元のバックアップの目的と、利用企業から依頼できる復元範囲が契約でどう扱われるかも確認します。
異常を報告する窓口と判断する人を決める
社員が異常を感じても、誰に何を伝えればよいか分からなければ、早い段階で状況を集められません。共有するのは、普段の相談先、営業時間外の連絡先、連絡するときの項目です。たとえば「何時に、どの端末やサービスで、どんな事象を見たか」を伝え、画面やメールを不用意に他部署へ転送せず担当の指示を受けます。記録が必要な場合は、保全の方法も担当者に確認します。
停止の判断が必要な場合には、サービスを管理する人と業務を管理する人が、いつまで代替手段で続けられるかを相談します。技術担当や保守会社が状況を調べ、経営者や業務責任者が事業への影響と社外連絡を判断する、というように分担すると、役割を共有しやすくなります。担当者が不在でも連絡が進むよう、平時に整える台帳と緊急連絡の手順も決めておきましょう。
担当と連絡先を決めたあと、どこから手を付けるか迷う場合は、会社のセキュリティ健康診断で日頃の基本対策を確認できます。10問の結果を見て、担当や期限を添えられる項目から取り組みます。
初回の点検で、何が分かればよいか
たとえば受注業務を優先する会社なら、最初の会議で扱うのは、受注管理のアカウントの管理者、公開画面の保守先、注文データのバックアップ、停止時の連絡先です。担当の名前を書いたら、対策が実施されているかを何で確認するかも決めます。多要素認証なら管理画面で設定状況を担当者が確認し、バックアップなら直近の保存結果と、復元を試した結果を確認します。
- アカウントは、管理者一覧と契約終了時の権限の取り消しを確認する
- 更新は、自社と委託先のどちらが担当し、未適用が残っていないかを確認する
- バックアップは、必要なデータを誰が取り出し、業務の再開を誰が確かめるかを決める
- 緊急連絡は、通常のメールやチャットを使えない場合にも連絡できる経路を用意する
点検で分からなかったことは、課題として記録し、次の担当と期限を置きます。たとえば受注データを誰が復元するか分からないなら、保守会社の契約窓口と確認する日を決めます。復元できる範囲が分かったら、担当部署と一緒に、復元後の受注を通常の業務に戻せるかを試します。担当と確認方法が分かれば、次回は前回の記録から始められます。
対策を増やす前に、確認で使った資料と責任者の連絡先を一か所にそろえます。運用担当が交代しても、同じ資料を見て次の点検を続けられることが大切です。そのうえで、最初に選んだ業務で分かったことを、他の業務にも適用できるかを確認します。たとえば、受注が止まったときの連絡先が決まったら、出荷の担当にも共有します。
よくある質問
- Q. 小さな会社でも対策が必要ですか?
- A. 会社の規模にかかわらず、メールアカウント、顧客情報、注文の記録には業務上の価値があります。自社のサービスや端末を一度に見直すのが難しければ、止まると困る業務を一つ選んで、そのアカウントとバックアップから確認しましょう。
- Q. システムの保守を委託している場合も、自社で確認しますか?
- A. 技術作業を委託していても、停止中の顧客対応や代替手段は自社の業務の判断です。委託先が管理する範囲と、連絡を受けて自社が決めることを、契約と運用の窓口で確認します。
- Q. サービスが遅いだけでも報告した方がよいですか?
- A. 普段と異なる状態が続くときや、重要な業務が止まり始めたときは、認知時刻と症状を記録して通常の窓口へ共有します。攻撃の判断には、ほかの事象、保守作業、監視の記録なども必要です。