「うちは小さな会社なので、サイバー攻撃の対象にはならない」と考えたくなるかもしれません。けれども、支払いの承認、顧客情報、取引先の業務につながるシステムを持つ企業には、規模にかかわらず被害が及ぶ可能性があります。サイバー攻撃の目的には、不正に金銭を得る、機密情報を持ち出す、業務を妨げるなどがあります。この記事では、目的の違いを自社が守る仕事に結び付け、経営会議で何を優先するかを決める材料にします。
この記事のポイント
- サイバー攻撃の目的には、金銭、情報の窃取、事業の妨害などがある
- 社名が個別に選ばれたかが分からなくても、外部から使うサービスや取引を見直せる
- 機密情報は、保管場所、閲覧できる人、委託先との共有範囲から点検する
- 動機を調べている間も、事実、判断、次の担当を記録して対策を進められる
目次
サイバー攻撃はなぜ起きるのか、主な目的
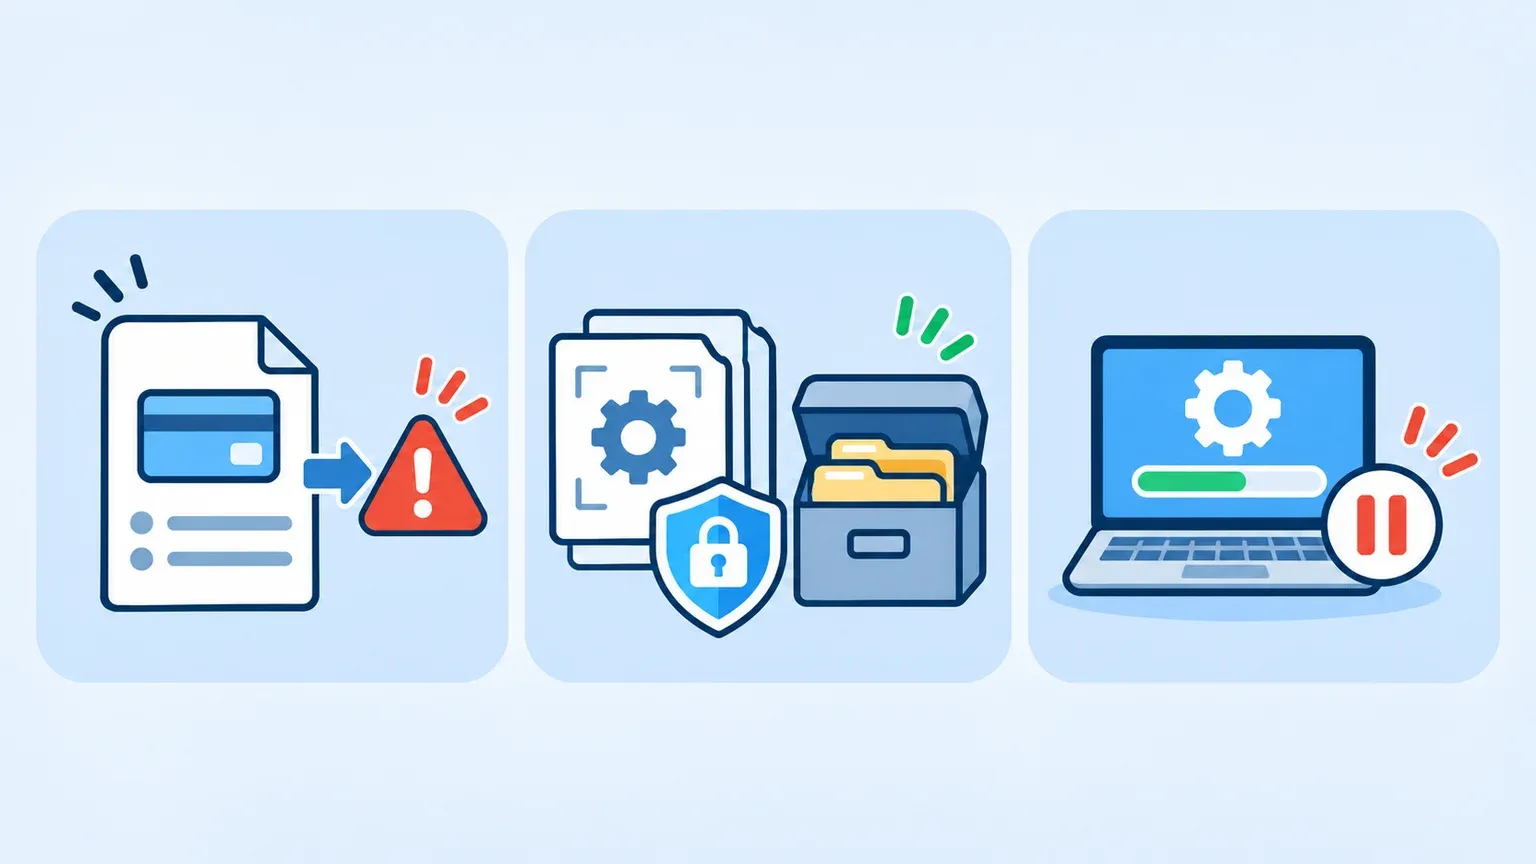
金銭を得ようとする場合
不正な送金、身代金の要求、取得した情報の売却など、金銭を得ようとする事案があります。業務上の例としては、取引先になりすました連絡から振込先が変更される、受注や出荷の記録が使えなくなって金銭を要求される、といった形です。企業がまず確認するのは、誰が支払いを承認し、いつまで停止できるか、復旧に必要な記録が残るかです。
支払いの責任者とシステムの管理者が異なる場合は、双方を早めにつなぎます。経理は、該当の振込依頼に加え、同じ取引先の他の予定も影響を受けていないかを確認します。システム側は、関係するアカウントの利用履歴や変更記録、自社で確認できる期間を確認します。支払いがすでに行われた場合は、業務上の記録を使って経理と取引銀行に相談し、技術調査とは並行して進めます。
会社によっては、大口取引の承認手続きは厳格でも、小さな変更依頼を各部署で処理しています。平時の点検では、金額だけを基準にせず、口座情報、契約先、支払い方法が変わる場合にどの経路で照合するかを決めます。営業や購買から経理に依頼が渡るときは、確認した人と日時を残せるようにします。
機密情報や利用権限を得ようとする場合
顧客名簿、取引条件、設計資料、研究で使うデータなどは、社内の業務を続けるために必要な情報です。これらを取得する目的には、不正な取引や後続の犯罪に使うこと、競争上の利益を得ることなどが考えられます。また、認証情報を取得されると、情報そのものに加えて、ログイン後にその人がアクセスできるシステムにも影響するおそれがあります。
企業として確認するのは、情報が置かれている場所、見られる人、委託先に共有している範囲です。設計データを一つの場所へ集約していても、同じ内容を外部との共同作業用サービスに置いている場合があります。管理者の一覧だけでなく、共同作業に加わった社外の担当、案件が終了したあとに残る権限にも目を向けましょう。
流出の疑いがある場合、情報の種類と期間、どこまで確認できたかを記録します。漏えいしたか分からないものはその状態で記録し、アクセス履歴や業務の控えを確認します。情報の扱いによって報告や取引先への連絡を検討する場合は、個人情報保護や契約の担当にもつなぎます。企業が被害の有無を判断するには、誰が攻撃を行ったかより先に、情報と業務の範囲を確かめることが必要です。
サービスを止め、信用を損なう場合
企業の業務や公共のサービスを妨げること自体が目的と考えられる場合もあります。予約、注文、窓口業務が使えない状態が続けば、顧客は普段の取引を続けられなくなります。情報を書き換えられたり誤った情報を出されたりする場合は、企業からの案内の信頼性にも影響します。目的の判断は、事案の経緯や公表された事実を踏まえて行います。
業務が止まった場合は、現場が使える代替手段と、再開したと判断する基準を確認します。たとえば修理の申込みが受けられないなら、別の窓口で受けた記録を誰が保管し、再開後に既存の受付と照合するかを決めます。外部から見えるサービスを戻すだけで、未処理の注文や問い合わせが解消するとは限りません。事業側の担当が、一連の仕事が戻ったことまで確認します。
IPAのサイバー攻撃による企業活動への影響の解説では、企業活動に及ぶ影響を経営の観点で整理しています。自社の業務に当てはめるなら、どの機器が止まるかに加えて、その停止や情報の変更によって誰の業務が止まるかを確かめます。
目的は複数重なり、途中で変わり得る
一つの事案でも、情報の取得、業務の妨害、金銭の要求を複数確認する場合があります。たとえば業務ファイルが使えなくなった後に情報を公開するという連絡が来れば、復旧だけでなく、どの情報が扱われたかの確認も必要です。会社が最初に受けた被害だけで、事案全体の目的を一つに決めることは難しい場合があります。
社内の共有では、目的を推測して書く前に、見つかった記録、現に起きた業務上の影響、次に調べる項目を書きます。公的機関や提供元の注意喚起に似た事案があっても、自社の事案が同じ主体によるものかは別の確認が必要です。攻撃主体の判断は、サイバー攻撃を誰が行ったかを特定する難しさで解説しています。
サイバー攻撃の目的から企業の備えを決める
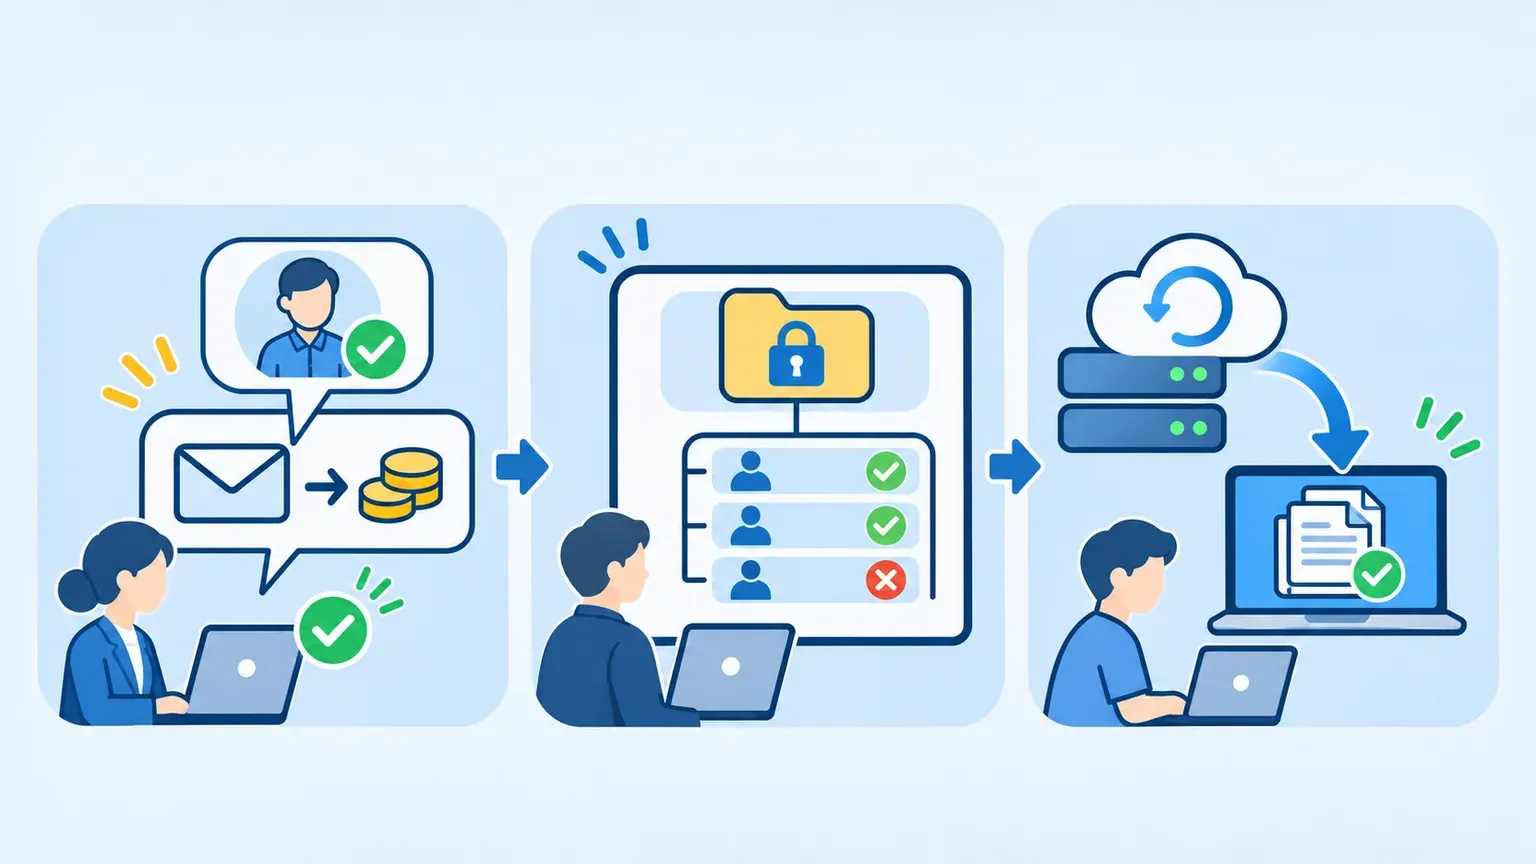
企業の規模より、守る業務と接点を確認する
小規模の会社でも、顧客情報や支払いを扱い、業務で複数のオンラインサービスを使います。公開しているシステムや、メールを通じて外部とやり取りする業務に広く異変が起きる場合は、個別の会社名が最初から選ばれていたかが分からないこともあります。経営者は、何の仕事を止めたくないか、外部とのやり取りはどこにあるかを確認します。
対策の議論では、「小さい会社がなぜ狙われるか」を一般論で終わらせず、実際に事業で使うものを列挙します。たとえば注文を受ける画面、職員が使うメール、取引先へ渡す資料、保守会社が使うアカウントです。一覧で、自社が管理する部分と委託先にお願いしている部分を示すと、最初に聞く人を決めやすくなります。
新しいサービスを導入した場合だけでなく、契約を終えた時点でも確認します。不要になった共有先やアクセスを取り消さないと、現在の利用者一覧で管理しにくくなります。どの部署が契約終了を知らせ、誰がサービス側の対応を確認するかを決めておきます。
取引先とのつながりも見直す
自社の提供サービスが止まると、その先の取引先の業務も影響を受ける場合があります。小さな事業者でも、発注、出荷、製品の保守に必要な情報を受け渡しているなら、事業を関係者で続ける備えが必要です。まず契約上の連絡先と、停止時に優先して知らせる相手を確認します。報告の内容や時期が契約で定まっている場合は、担当者へ共有します。
外部へ委託している仕事では、技術の作業と業務上の判断の担当を確認します。保守会社がログや更新の記録を持ち、営業や経理が取引先情報を持つ場合は、どちらかだけでは全体を把握できません。共同で問題を扱うときは、次の報告時刻、報告を受ける窓口、問い合わせの条件を決めます。確認に使う資料を必要な範囲に絞ることも、情報を守るうえで大切です。
目的を、優先して見る三つの業務に置き換える
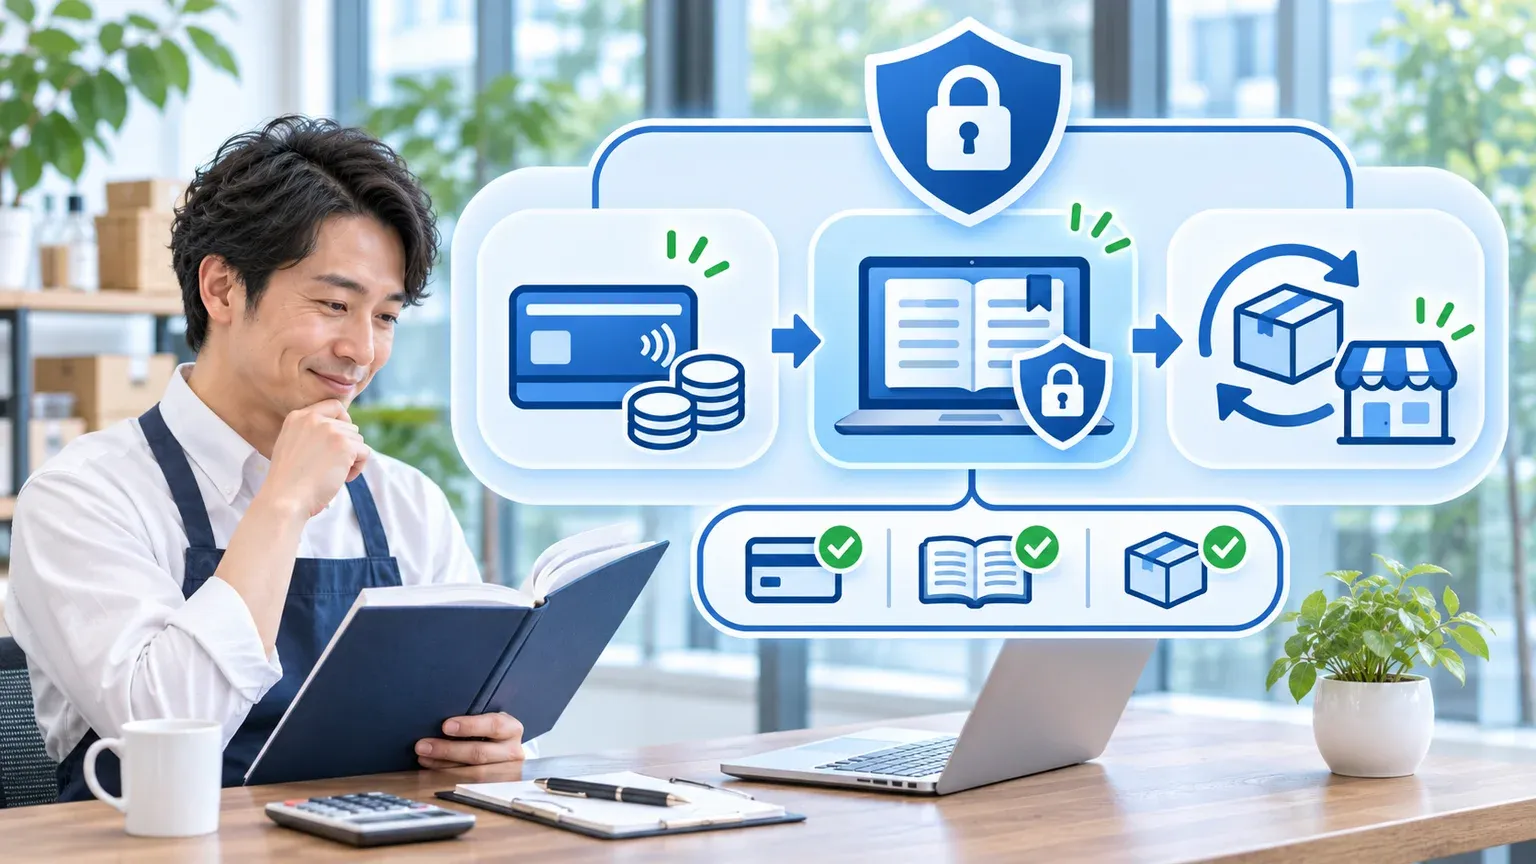
次は、金銭、機密情報、業務を守る目的をもとにした確認例です。すべてに一度で対策を加えるより、現場が実際に使う手続きを確認し、再確認できる記録にします。
| 守る対象 | 最初に確認すること | 結果を受け取る人 |
|---|---|---|
| 支払い | 登録済みの取引先の連絡先が分かり、承認や保留の担当が明確か | 経理責任者と取引を管理する部署 |
| 機密情報 | 保管先と閲覧できる人、外部への共有、利用が終わった権限を確認できるか | 情報を持つ部署とシステム管理者 |
| 業務の継続 | 代替受付やバックアップが使え、誰が再開を確認するか | 業務責任者と運用担当 |
確認したいことを表にしたら、担当者から「何を見て分かったか」を返してもらいます。たとえば支払いの変更手順に不備があった場合、「誰かが確認する」ではなく「登録済みの窓口に経理が照会し、照合した情報を承認記録に残す」と決めると、次の点検に使えます。すでに付いているルールを見直す場合も、誰が代わりに対応できるかを確認します。
事業を止められる時間の目安は、倉庫の出荷締めや請求の締め日など、現場の予定から考えます。IT担当だけで決めると、復元できた時点と、業務を再開できた時点がずれることがあります。たとえば注文データが復元した後、代替窓口で受け取った注文の照合が必要なら、その作業にかかる時間も見込んでおきます。
動機が分からない段階での社内説明
社内に共有する文は、見えている被害と次の判断から始めます。架空の例では「支払い変更の依頼を受領。旧連絡先へ照合中のため承認を保留。アカウントの利用履歴は担当が確認中。次の定例で再開可否を判断」と書けます。原因の説明や攻撃者の推測を待つ必要はなく、何を止めて何を続けるかが読んだ人に伝わります。
調査後に事実が追加されたら、変更点と判断理由を新しい記録に追記します。最初の段階で分からなかったことも残すと、どの時点でどんな判断ができたかを振り返れます。業務と技術の担当が同じ記録を見られるようにすると、経営への説明と現場の対応の時刻が揃います。
平時の点検は現場の手順まで確認する
会社の業務を一つ選び、通常の注文を受ける時間、使うアカウント、委託先と連絡する時間を確認します。決めた対策を、担当者の不在時にも行えるかを試します。業務の関係者が「ITの問題だから」と判断を保留する時間を減らすため、現場に関係する基準と連絡先を共有します。会社のセキュリティ健康診断では、日頃の基本対策を選択式で振り返れます。
点検の結果がすぐにはそろわない場合は、課題と期限を記録して次の定例で扱います。保守を担当する会社が変わったり、窓口を一つにまとめたりしたときは、関連する担当へ変更を伝えます。全体像から確認したいときは、サイバー攻撃とは何か、企業が何から備えるかも確認できます。
経営会議で優先順位を決める例
架空の小売事業者で、取引先への支払い、顧客情報の共有、注文の受付を同時に点検する例を考えます。会議では、三つの業務をそれぞれ止めたときに影響する相手を確認します。支払いの確認が一人に集中し、登録済みの取引先の窓口を他の人が調べられないなら、まず経理の代行と確認方法を整えます。外部への顧客情報の共有が多い仕事では、契約終了後に権限を解除した記録を確認します。
注文の受付では、バックアップがあるかに加え、営業が電話で受けた注文と、システムに残る注文を復旧後に照合できるかを確認します。売上の確定、顧客への連絡、出荷指示が同時に影響を受けるなら、技術的にサービスが開いた時刻だけを復旧の目安にしないようにします。実際の業務を再開できたと判断する人と、そのときに確認する資料を決めます。
会議の議事録には、問題を把握した時刻、次に確認する人、いつ結果を見直すかを記します。たとえば「経理が登録済みの取引先窓口を整理する。営業が注文受付の代行を試す。翌月の会議で結果を確認」と書きます。どの対策を先にするかは、事業への影響と、各担当が確かめられる材料で決めます。
別の企業で起きた事案を参考にする場合も、その会社で止まった仕事や、その会社が使っていたサービスと同じかどうかを確かめます。事案の公表は背景として読み、自社の台帳や契約上の役割を使って計画を立てます。会議で共有する際は、すでに動いている対策と、まだ実施する担当が決まっていない対策を区別すると、誰の作業かが明確になります。特定の攻撃者が自社を狙うといった推測を置かなくても、今起きている業務上の課題を見つけて改善を始められます。