納品のときに問題がなかったはずのシステムで、あとからセキュリティホールが見つかった。そう聞くと、作った会社の落ち度を疑いたくなるかもしれません。けれども、セキュリティホールは、設計、実装、設定、保守のどの段階でも生まれます。この記事では、セキュリティホールの原因を4つの段階に分けて整理し、納品後に弱点が増える理由を説明します。あわせて、発注側が段階ごとに決めておく予防策と、公開後の保守契約で決める項目を解説します。セキュリティホールと脆弱性の意味は、脆弱性とは?ITシステムの弱点と企業の対策を分かりやすく解説で整理しています。2026年11月時点の一般的な整理です。
この記事のポイント
- セキュリティホールは、設計・実装・設定・保守の4つの段階で生まれる。納品時に見つからなくても、その後の更新や変更で新しく生まれる
- 設計の弱点は、あとからの修正でふさぎにくい。安全の条件は、発注のときに要件へ書いておく
- 開発時の確認と、公開後の保守契約は、分けて決める。保守では、更新の対象と頻度、弱点が公表されたときの連絡、緊急対応を決める
- 弱点は、つながると被害が広がる。1件ずつの点数だけでなく、連鎖と、攻撃に必要な条件も確認する
目次
セキュリティホールが生じる4つの原因
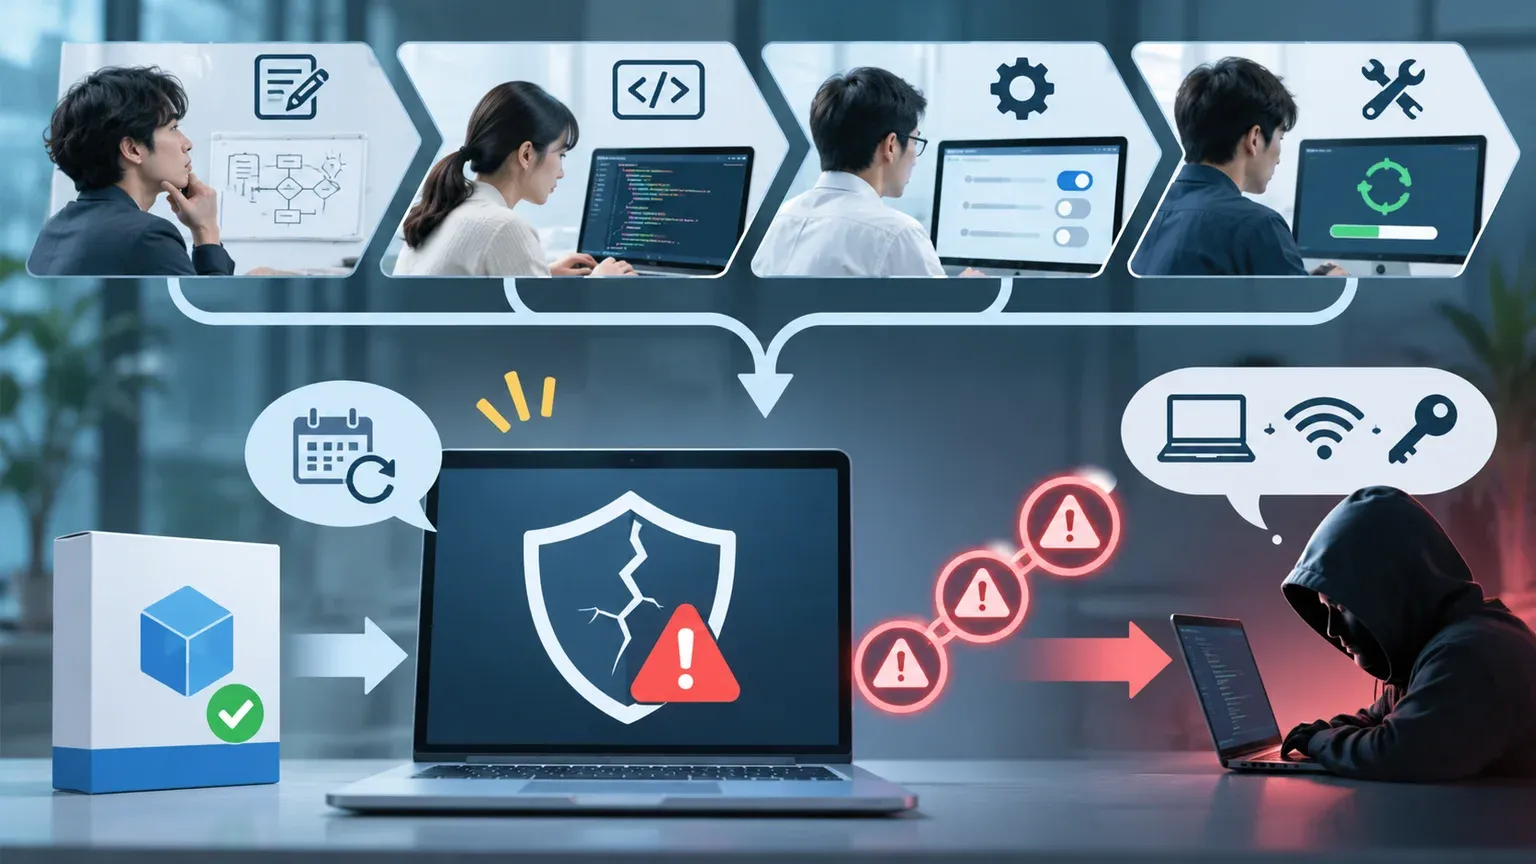
はじめに、セキュリティホールが生じる原因を、段階ごとに整理します。私が2026年11月18日にGoogleで「セキュリティホール 原因」を確認した範囲では、検索結果の上位は、セキュリティ会社やIT企業の解説記事が中心でした。原因の紹介は共通していて、設計の不備、実装のミス、設定のミス、更新の遅れの4つが挙がっていました。一方、発注側が、どの段階で何を決めておけばよいかに絞った記事は、多くありませんでした。
セキュリティホールは、人が作る弱点
セキュリティホールとは、ソフトウェアやシステムにある、攻撃に悪用されうる弱点のことです。ほぼ同じ意味で、脆弱性という言葉も使われます。多くの場合、これらは、人が作る過程で生まれます。プログラムの書き間違い、設計のときの考慮漏れ、設定の誤り、更新の放置など、原因は人の作業にあります。
たとえば、会員サイトで、画面の住所欄の数字を書き換えただけで、他の会員の注文履歴が見えてしまう、という弱点があります。これは、会員ごとに見られる情報の範囲という設計の条件が決まっていない、または実装に反映されていないことが原因で起きます。プログラムの書き方の問題に見えて、根は設計にある場合も多くあります。
そのため、弱点がまったくないシステムを前提にすることはできません。大切なのは、弱点が生まれにくい進め方にすることと、生まれたときに早く気づいて直せる体制にしておくことです。
設計・実装・設定・保守の4つの段階
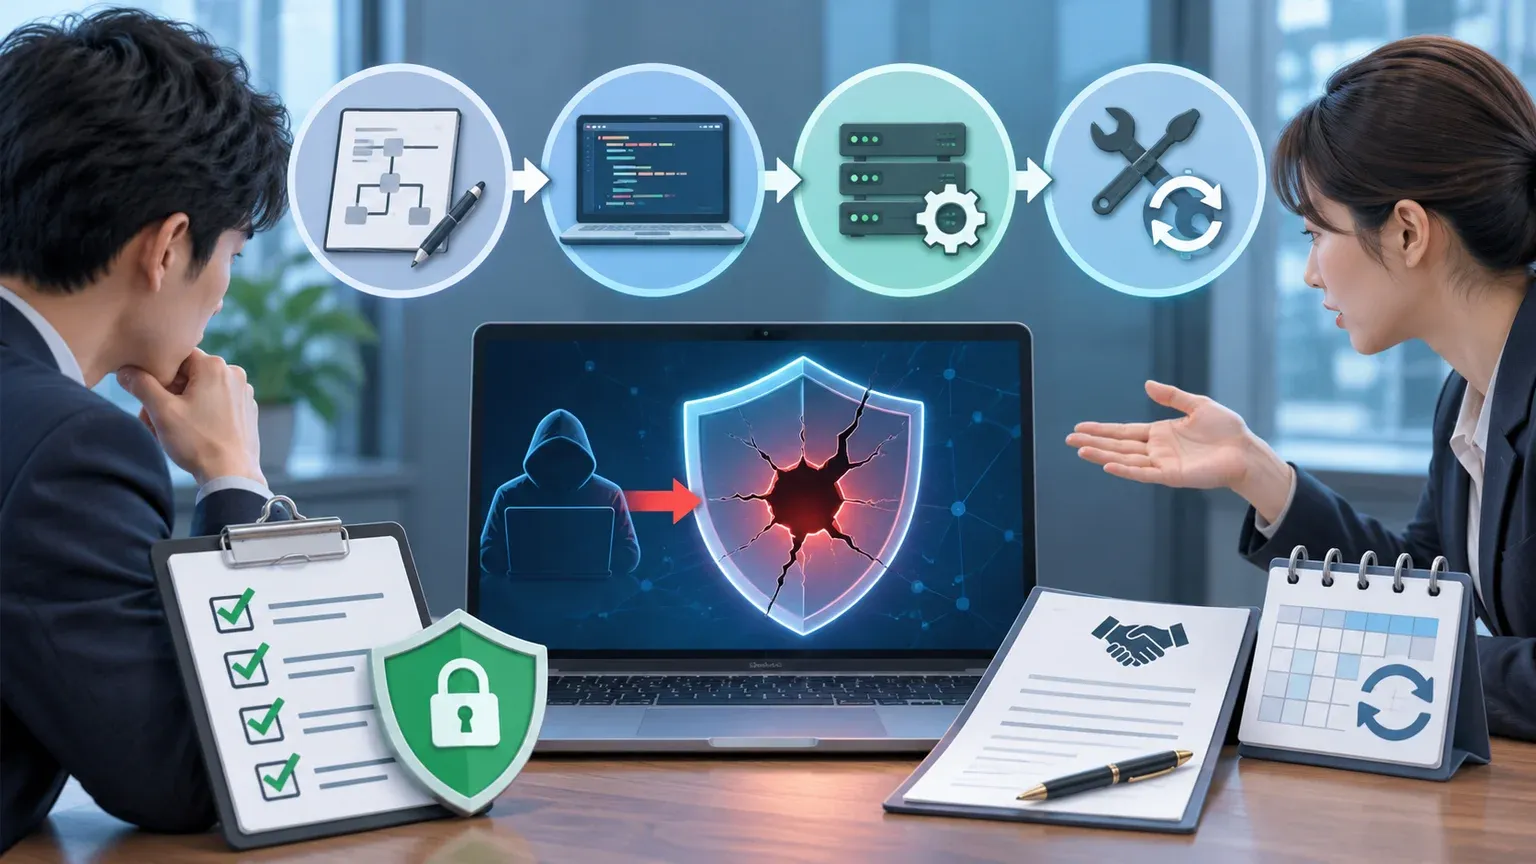
セキュリティホールは、システムの作り方と使い方の流れの中で、4つの段階で生まれます。
| 段階 | 起きること | 弱点の例 |
|---|---|---|
| 設計 | 作る前に、安全に関わる条件が決まっていない | 会員ごとの権限の決め方が曖昧で、他人の情報が見える |
| 実装 | プログラムの書き方や、使う部品の選び方に誤りがある | 入力値の確認が足りず、不正な入力を受け付ける |
| 設定 | 公開や権限の設定が、意図と違っている | 初期設定のままの管理画面、公開してはいけないデータの公開 |
| 保守 | 公開後の更新や確認が、止まっている | 更新されない古いソフトの既知の弱点が残る |
段階は、前から後ろへ進みますが、後ろの段階で、前の段階の弱点を完全にふさぐのは難しい場合があります。たとえば、設計のときに権限の考え方が決まっていないと、実装でどれだけ丁寧に書いても、権限の抜けが残りやすくなります。弱点は、できるだけ前の段階で防ぎ、後ろの段階で見つけて直す、という二重の備えが基本です。
納品後に新しく生まれる弱点
納品のときに、診断などで問題が見つからなくても、そのあとで弱点が増えることがあります。主な理由は、次のとおりです。
- 新しい弱点が公表される:使っているソフトや部品に、あとから弱点が見つかり、公表される
- 更新や追加で変わる:機能の追加や、部品の更新のときに、新しい弱点が入り込む
- 設定が変わる:運用の途中で、公開の範囲や権限の設定が変わる
- 担当が変わる:担当者の交代で、更新や確認の作業が止まる
納品時の確認は、その時点のスナップショットです。公開後も安全を保つには、保守の体制が要ります。納品時に受け取った診断の報告書は、捨てずに保管します。次に診断を受けるときの比較の出発点になり、どこが新しく増えた弱点かを、見分けやすくなります。サーバーのソフトの更新と管理の考え方は、サーバーの脆弱性対策は?ミドルウェアの更新と管理の基本を解説で整理しています。
弱点の連鎖と、攻撃に必要な条件
弱点は、1つずつでは影響が小さくても、つながると被害が大きくなることがあります。たとえば、権限の不備で管理画面に届き、そこにある別の弱点で、システムの内部まで入り込まれる、という流れです。弱点を連鎖で考えると、小さな不備も放置しにくくなります。
もう1つ、弱点には、攻撃に必要な条件の違いがあります。インターネット越しに突ける弱点と、すでに端末やサーバーの内部に入っていないと突けない弱点(ローカルの弱点と呼ばれることがあります)では、危険の高さが変わります。内部に入られなければ突けない弱点は、入口の対策が破られたときに、被害を広げる役割をします。弱点の一覧を見るときは、どこから突けるかも、あわせて確認します。
セキュリティホールの原因別の予防策
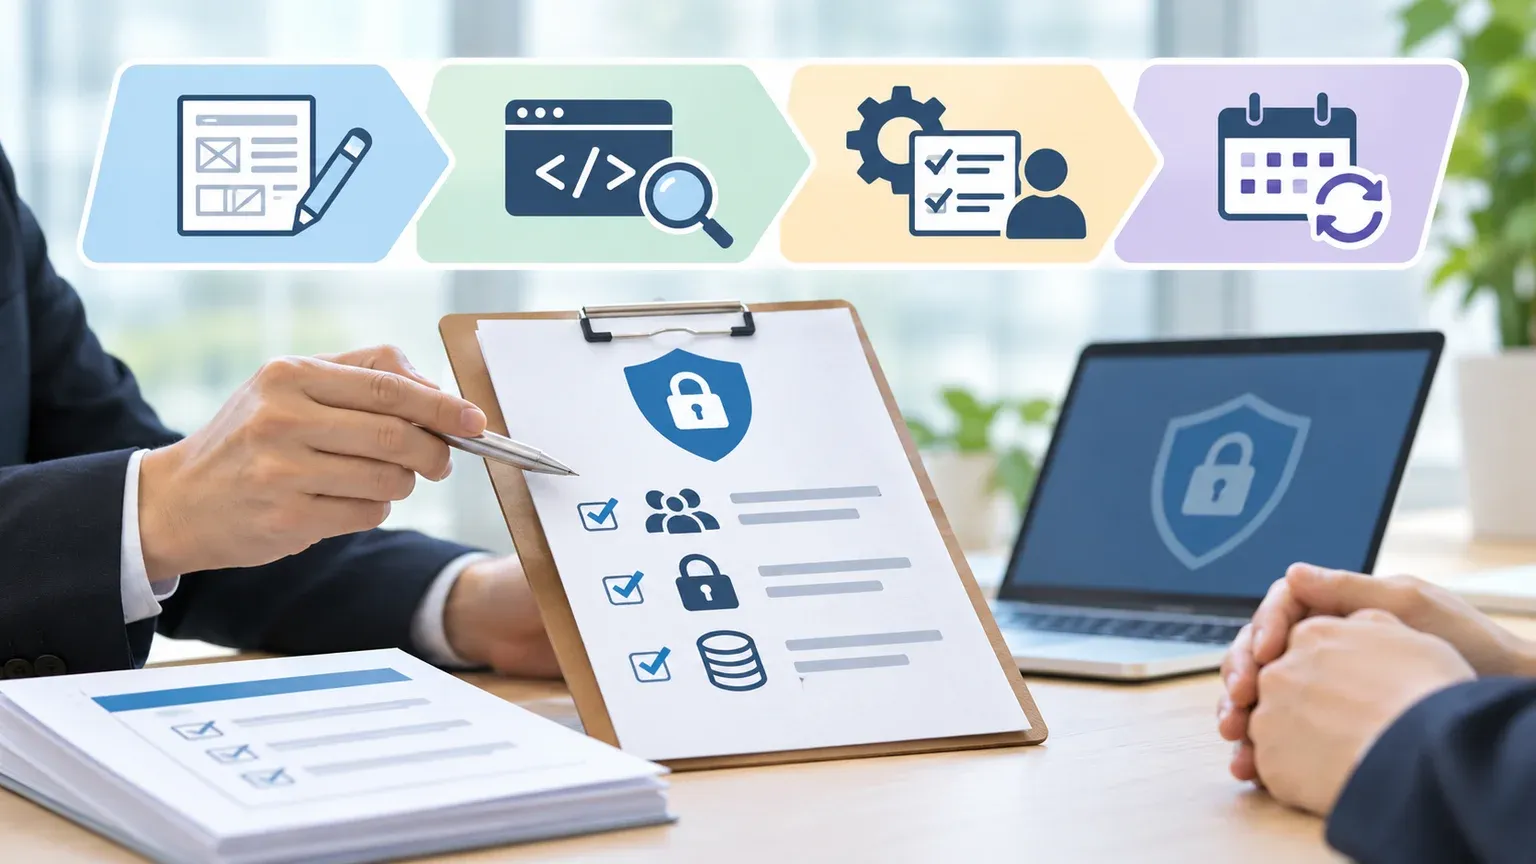
ここからは、4つの段階ごとに、発注側が決めておく予防策を整理します。開発会社に任せきりにせず、発注のときに決めておけることが、数多くあります。
設計の段階:安全の条件を要件に書く
設計の弱点を防ぐ第一歩は、安全に関わる条件を、要件として書くことです。誰が、どの情報を見られるか、ログインにどんな仕組みを使うか、個人情報をどこに保存するか、といった条件を、発注のときに文書にします。条件が書かれていないと、開発会社は、一般的な作り方で進めるしかありません。
要件に書く安全の条件には、たとえば次のようなものがあります。
- 利用者の種類ごとに、見られる情報と、できる操作の範囲
- パスワードの強さの条件と、ログインに失敗したときの扱い
- 個人情報を保存する場所と、保存する期間
- 操作の記録(ログ)を残す範囲と、保管する期間
要件の書き漏れが心配なときは、非機能、権限、対象外の範囲、受入基準など、見落としやすい論点を点検できる、60項目の要件定義書のレビューシートが使えます。セキュリティ専用の資料ではありませんが、権限や非機能の抜けを、発注前に洗い出す助けになります。
実装の段階:確認の方法を決める
実装の弱点は、書いた人の注意だけでは、なくせません。確認の方法を、あらかじめ決めておきます。たとえば、コードを別の人が見るレビューを行うか、公開の前に診断を行うか、使う部品の弱点をどう確かめるか、といった点です。
発注のときには、これらの確認を、どの工程で、誰が行い、結果をどう報告するかを、開発会社に確認します。確認の費用が見積もりに含まれているかも、あわせて確かめます。
- コードのレビュー:書いた人とは別の人が、プログラムを読んで、危ない書き方がないかを確かめる
- 公開前の診断:動いているシステムに、疑似的な攻撃を行い、弱点がないかを調べる
- 部品の確認:使っているライブラリなどに、既知の弱点がないかを確かめ、記録に残す
設定の段階:初期設定と権限を確認する
設定の弱点は、プログラムを直さなくても、設定の見直しで防げる場合が多くあります。公開の前に、初期設定のままの管理画面がないか、公開してはいけないデータが公開されていないか、権限が必要以上に広くないかを、確認します。
設定の確認は、チェックリストにして、公開のたび、変更のたびに同じ項目を見ると、抜けが減ります。設定は、運用の途中で変わることもあります。設定を変えるときの手順と、変更の記録を、誰が管理するかを決めておくと、気づかないうちの変更を防ぎやすくなります。
保守の段階:更新と連絡を契約で決める
納品後の弱点に備える中心は、保守契約です。開発時の確認と、公開後の保守は、役割が違うため、分けて決めます。保守契約では、次の項目を決めておきます。
| 決める項目 | 内容の例 |
|---|---|
| 更新の対象と頻度 | OS、サーバーのソフト、部品のどこまでを、どのくらいの頻度で更新するか |
| 弱点が公表されたときの連絡 | 誰が気づき、誰に、どのくらいの時間で連絡するか |
| 緊急の対応 | 重大な弱点が見つかったときの、対応の時間帯と体制 |
| 費用の扱い | 更新や緊急対応が、月額に含まれるか、別の費用か |
| 診断の再実施 | 大きな変更のあとや、定期的な診断を、誰が手配するか |
保守の範囲が決まっていないと、弱点が見つかったときに、誰が、いつ、どこまで直すのかで揉める原因になります。契約の前に、4つの段階のうち、どこまでを誰が担うのかを、書面で確認します。
更新の対象は、OSやサーバーのソフトだけでなく、Webサイトの仕組み(CMSなど)、その拡張機能、プログラムが使う部品にも広がります。どれを保守の範囲に含めるか、含めないものは誰が見るのかを、一覧にして確認します。範囲の外に置かれたものが、更新されないまま残ると、そこが弱点になります。
発注時に確認する質問
- 設計の段階で、権限や個人情報の扱いなど、安全の条件を要件に書いたか
- 実装の確認(レビュー、診断、部品の確認)を、誰がいつ行い、どう報告するか
- 公開の前に、初期設定と権限の設定を確認する手順があるか
- 公開後の保守契約で、更新の対象と頻度、弱点が公表されたときの連絡を決めたか
- 緊急の対応の時間帯と、費用の扱いを、書面で確認したか
よくある質問
- Q. 納品のときに診断を受ければ、そのあとは安心ですか?
- A. 安心とは言えません。診断の結果は、受けた時点のものです。公開後に、新しい弱点が公表されたり、更新や設定の変更で弱点が生まれたりします。保守の体制と、大きな変更のあとの再診断を、あわせて決めてください。
- Q. セキュリティホールが見つかったら、作った会社の責任ですか?
- A. 一律には言えません。弱点が生まれた段階と、契約で決めた範囲によって変わります。設計や実装の不備なのか、公開後に新しく公表された弱点なのか、保守の範囲に含まれるのかを、契約書で確認し、不明な場合は専門家に相談してください。
- Q. 脆弱性が増えている、と聞きます。自社のシステムも危ないですか?
- A. 新しい弱点は、常に見つかり、公表され続けています。ただ、自社に関係するかは、使っているソフトと部品で決まります。使っているものの一覧を作り、公表された弱点との照合を、保守の中で続ける体制が要ります。
- Q. 開発会社には、最初に何を聞けばよいですか?
- A. まず、設計、実装、設定、保守の4つの段階で、安全のために行っている確認を、順に聞きます。たとえば、「権限の設計は、どの資料に書かれるか」「公開前の確認は、何を、誰が行うか」「公開後の更新は、どこまでが保守に含まれるか」といった質問です。答えが具体的かどうかで、体制の厚さが見えてきます。
- Q. 古いシステムは、更新できないとき、どうすればよいですか?
- A. 更新できない場合は、インターネットから届かないようにする、必要な通信だけを許可する、監視を強めるなど、周りでの対策を検討します。移行や作り直しの時期を決めるときにも、弱点の状況を材料にします。