自社サービスの問い合わせ窓口に「利用者のデータが見えてしまう可能性があります」と届いたとき、誰が受け取り、どこまで共有するかで、その後の調査の進み方が変わります。脆弱性報告を受ける企業は、弱点を知らせる非公開窓口を整え、修正と公表を調整できるようにします。被害が疑われる場合や、EU市場で対象製品を提供している場合は、別途、法令上の報告が必要かを確認します。この記事では、日本の届出制度とEUのサイバーレジリエンス法を区別し、受付担当者が最初に記録する項目と、製品・法務部門へ渡す情報を説明します。
この記事のポイント
- 脆弱性報告は非公開の窓口で受け、受付時刻と対象を記録する
- 修正担当と、発見者・利用者への連絡や公表を判断する担当を決める
- 国内の届出ではIPAが受付を担当し、製品の公表などはJPCERT/CCが関係者と調整する
- EUの対象製品で実際に悪用された脆弱性などを把握した製造者には、CRA第14条の報告期限がある
目次
脆弱性報告の受付と公表までの進め方
脆弱性報告を最初に受け付ける窓口
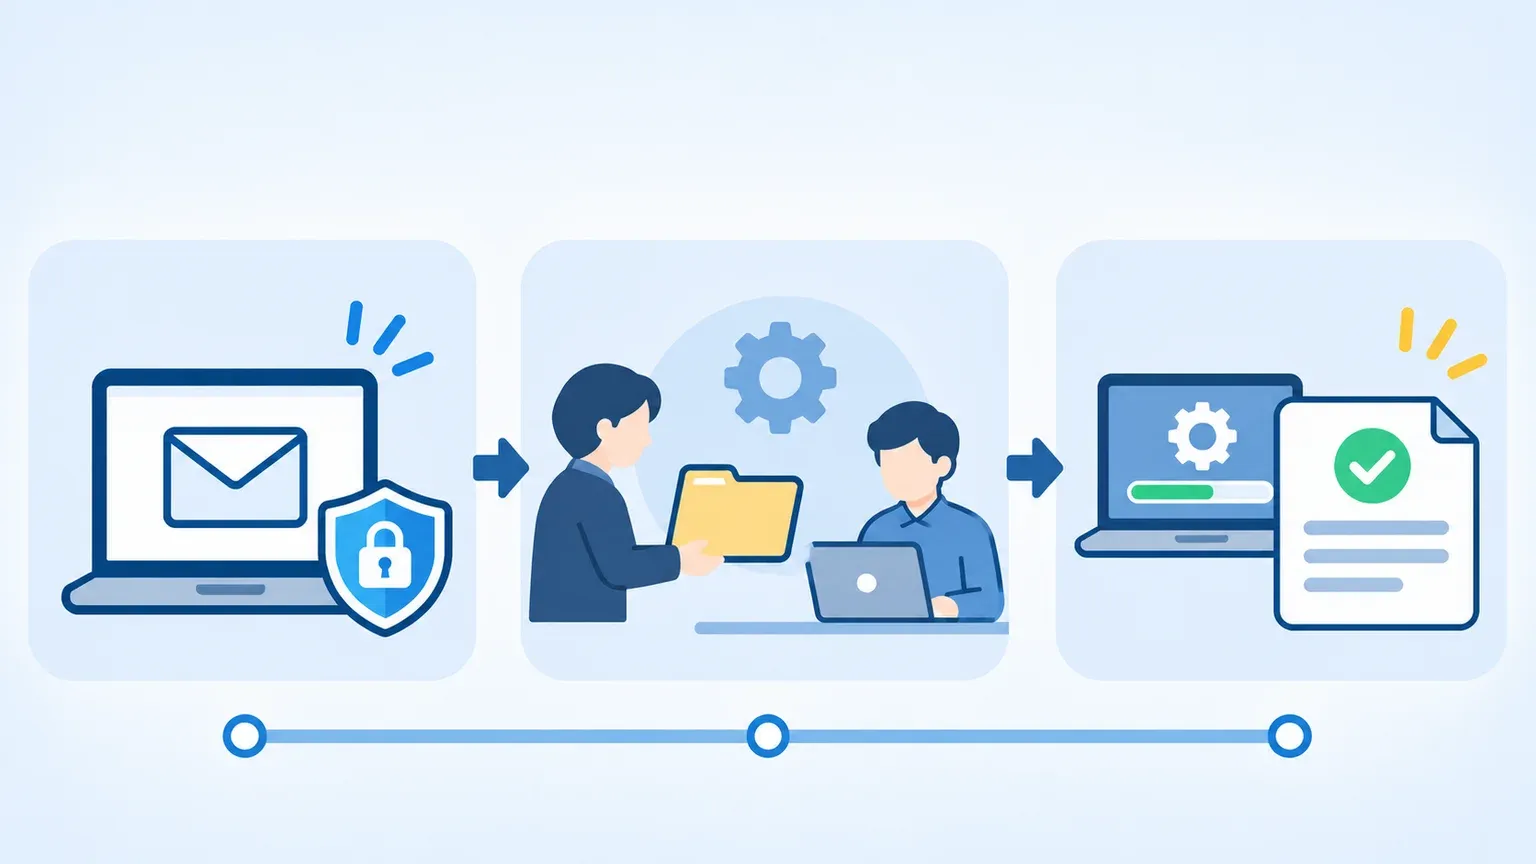
脆弱性報告は、製品やウェブサイトに安全性を損なうおそれがあることを、発見者が運営者や開発者に伝える行為を指します。報告を受けた段階では、問題があるか、影響がどこまで及ぶか、悪用された事実があるかをそれぞれ確認します。弱点そのものの意味は、脆弱性とは何かを解説した記事で整理しています。
窓口は、第三者が公式サイトから見つけられる場所に記載します。専用フォームや窓口アドレスを用意できる場合は、対象となる製品やサイト、連絡できる項目、返信の目安、添付を渡す方法を案内します。専用窓口を作るまで一般の問い合わせ窓口で受けるなら、担当者が機密性のある報告を見分け、通常の問い合わせと異なる権限で管理できるようにします。
報告者へは受付番号を返し、次にいつ連絡するかを伝えます。確認に時間がかかる案件でも、受け取ったことが分かれば、報告者が複数の部署を探して同じ情報を送り直す手間を減らせます。技術担当が受け取れる時間と、窓口の返信時間が異なるときは、社内の引き渡し条件も定めます。
受付記録に残す項目と情報の扱い
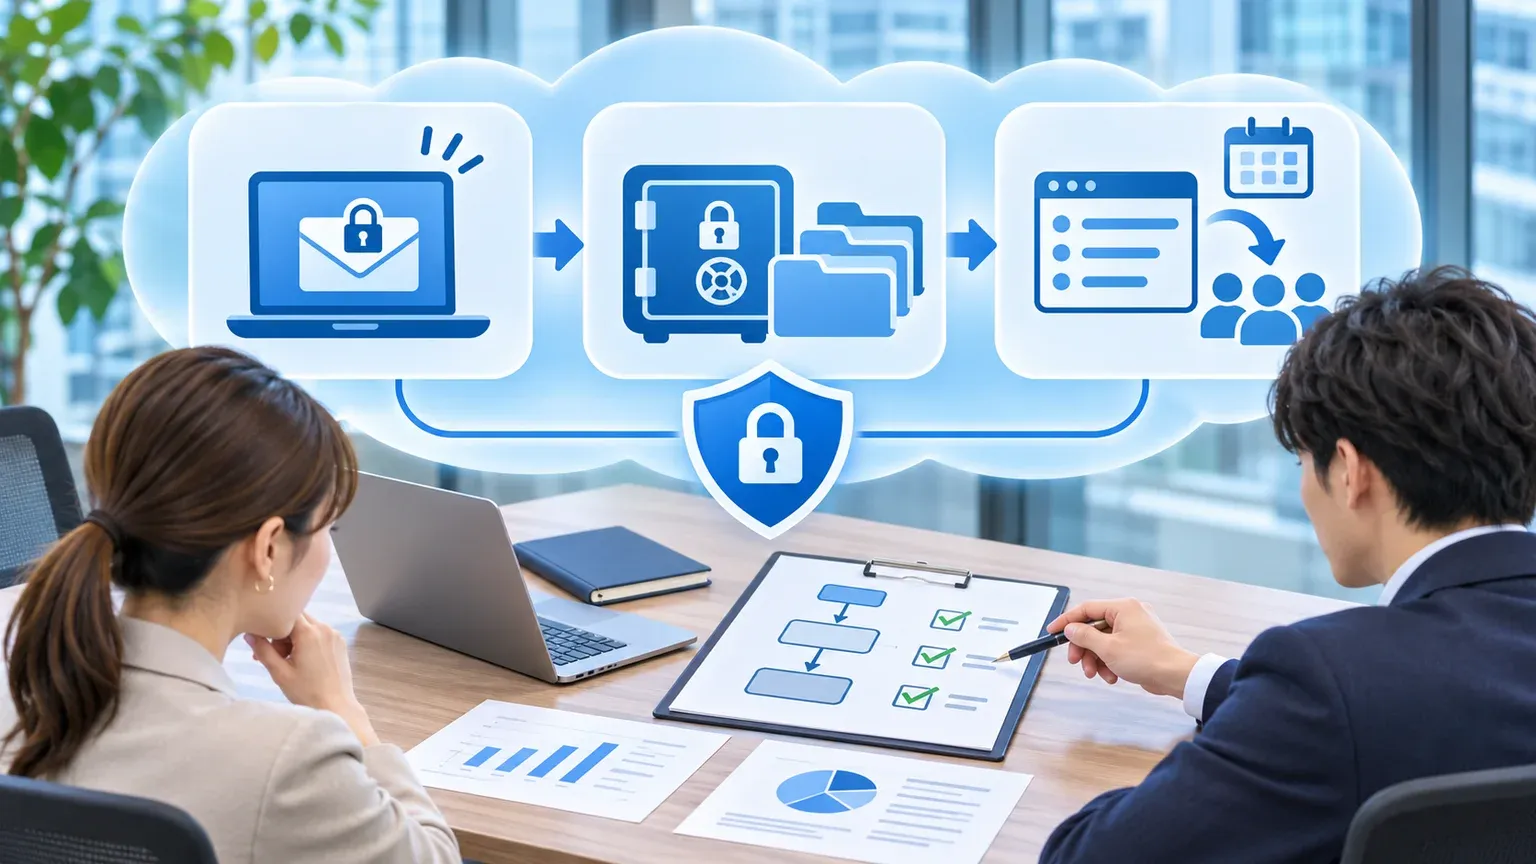
窓口担当者は、報告が届いた時刻、対象となる製品やサービス、報告者が観測した内容と連絡先、資料の保存先を記録します。対象や環境が不明なときは、追加で分かる範囲を聞きます。報告を受けた人がその場で内容の正しさを判定する必要はありません。共有先を定め、権限のある担当者に引き継ぎます。
| 受付の項目 | 内部で使う目的 |
|---|---|
| 受付時刻と認知時刻 | 受付への対応や、法令の報告期限の起算点を確認する |
| 対象と事象の概要 | 担当部署を特定し、運用している機能や製品との関係を確かめる |
| 報告と添付の保管先 | 個人情報や詳細な技術情報の閲覧を担当者に限る |
| 次の返信と判断者 | 報告者への回答が滞らないようにし、修正や連絡の責任者を明確にする |
画面の記録に個人情報が写っていた場合は、通常のチャットや全員が見られる案件管理の画面に転載せず、社内の定めた場所に保管します。報告者に追加情報を求める場合も、顧客データや認証情報を含む資料を公開の場に置かないよう案内します。添付の扱いは組織の受領手順に従い、不審なファイルを受付担当者が普段の端末で開かず、担当部署へ引き継ぎます。
技術確認、利用者への案内、公表を調整する
受け取った内容を確認する技術担当と、対策の時期を判断する製品の責任者を決めます。外部の製品や部品に関係する場合は、開発元や調整機関との連絡を検討します。複数の製品で同じ部品が使われているときは、影響調査や修正日が製品ごとに違うことがあります。自社の機能への影響と、他の利用者への影響を分けて把握します。
公表は、弱点の存在や影響、修正版や回避策を利用者に伝えるために行います。何をいつ説明するかは、修正の入手可能性、利用者が取れる対策、調整している相手、法令や契約による連絡期限などを踏まえて判断します。利用者向けの案内には、対象の製品や版、対応する人、使える対策を含めます。公開範囲を決める際は、未修正の利用者に新たなリスクが生じないよう、修正・回避策に必要な情報を優先します。
すぐに修正できない案件でも、報告者や調整機関に次の連絡時期を伝え、影響調査や暫定対策の状況を共有します。公表日を見直すときは、誰が合意したかと利用者への影響を記録します。発見後の修正と再確認は、脆弱性対応の進め方と責任分担を参考にできます。
脆弱性報告の届出先と法的義務
日本のIPAとJPCERT/CCの役割
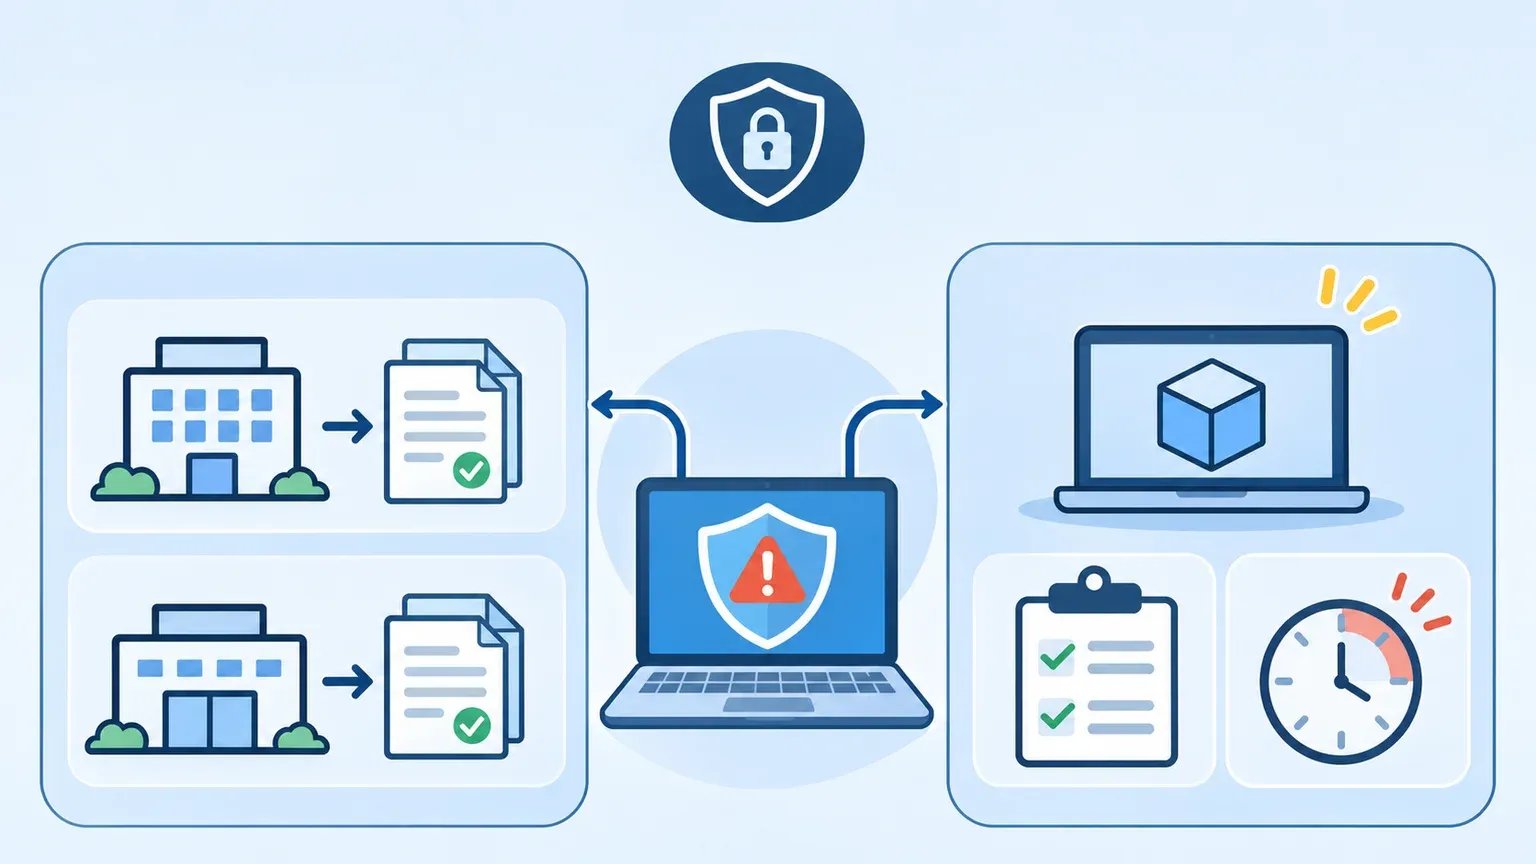
日本には、経済産業省の告示に基づく「情報セキュリティ早期警戒パートナーシップ」があります。国内で利用されているソフトウェア製品などや、主に日本国内からのアクセスを想定したウェブサイト固有のシステムの脆弱性について、対象や条件を満たせば、発見者はIPAの「脆弱性関連情報の届出受付」から届け出ることができます。対象外となる連絡もあるため、受付条件を確認しましょう。
ソフトウェア製品の届出では、IPAが受付を行い、JPCERT/CCが製品開発者への連絡や公表を調整します。ウェブサイトの案件については、IPAが運営者への連絡などを行います。とくに複数の製品への影響が考えられる場合、個別の運営者に伝えるだけでは連絡が届かない開発者もいるため、IPAは届出を望ましいと案内しています。
同ガイドラインの2026年版には、サイバー対処能力強化法に基づく要請を受けたIPAから内閣府への通知など、関係機関の対応を示す付録が加わりました。受付制度の利用と、企業が負う法定報告は別に確認します。たとえば受付担当者が発見者に「受領しました」と返信した時点でも、すでに不正利用や個人データへの影響が疑われるなら、自社のインシデント対応と法務の判断を進めます。業種固有のルールや取引先との契約で連絡が求められる場合もあるため、窓口と期限を確認します。
EUのCRAで製造者に求められる報告
EUのサイバーレジリエンス法(CRA、規則(EU)2024/2847)は、EU市場で提供される対象のソフトウェアやハードウェアなどに関する制度です。第14条の報告義務は2026年9月11日から適用されています。主な規定が全面的に適用される2027年12月11日より先に始まっているため、対象製品を提供する企業は、報告義務の開始日を分けて確認します。
第14条は、対象製品の製造者が、実際に悪用された脆弱性や、製品のセキュリティに影響する重大なインシデントを認知した場合に報告を求めます。実際の悪用とは、所有者の許可なく悪意ある者がシステム上でその脆弱性を悪用したことを示す、信頼できる証拠がある状態です。自社がEU域外にある場合も、EU市場での提供状況、自社ブランドでの提供、製造者としての役割を確認します。対象かどうかは製品と提供形態で変わります。
| 報告の段階 | 期限 |
|---|---|
| 早期警報 | 認知後、遅滞なく、遅くとも24時間以内 |
| 脆弱性またはインシデントの通知 | 必要な情報をまだ提供していない場合、認知後、遅滞なく、遅くとも72時間以内 |
| 悪用された脆弱性の最終報告 | 必要な情報をまだ提供していない場合、修正または緩和策を提供できるようになってから14日以内 |
| 重大なインシデントの最終報告 | 必要な情報をまだ提供していない場合、72時間段階の通知の提出から1か月以内 |
報告は、欧州連合サイバーセキュリティ機関(ENISA)が運営する単一報告プラットフォーム(SRP)を通じて行います。期限の詳しい考え方と提出先は、欧州委員会のCRA報告義務の案内で確認できます。社内では、製品責任者と法務担当が認知時刻と根拠を共有し、初回の報告に必要な事実から順に整理します。
個人データの漏えい等が疑われる場合
個人データの漏えい、滅失、毀損が発生したか、発生したおそれがあるときは、日本の個人情報保護法に基づく報告や本人への通知が必要な事態かを確認します。報告対象は個人情報保護委員会の規則と通則ガイドラインに定められています。個人データの性質、不正利用のおそれ、件数などで判断が変わるため、脆弱性の報告だけを見て結論を出さず、調査担当と個人情報保護の責任者に渡します。
たとえば外部からの報告で、想定外のデータが見えていた可能性があると分かった場合は、扱っていたデータの種類、対象期間、確認済みの事実、調査中の事項を記録します。脆弱性を修正する担当者と、利用者への連絡や法定報告を検討する担当者が、同じ記録を使えるようにします。委託の関係があるときは、契約で定める委託元への連絡も確認します。
社内の受付から法務へ渡す判断例
架空の例として、国内とEUの両方に業務機器を提供する企業が、利用者から自社製品について連絡を受けたとします。窓口は受付時刻と該当の製品系列を記録し、製品担当が販売市場と対象の版を調べます。技術担当は、報告から分かる影響と、実際の悪用を裏付ける証拠があるかを確認します。法務担当は、製造者として報告対象か、どの事実をいつ認知したと判断するかを確認します。
報告者が「弱点がある可能性がある」と指摘しただけの段階と、調査で第三者の不正利用の証拠が判明した段階は、時系列に分けて記録します。最初の受信時刻を消さず、後から判明した事実を追記します。最初から悪用を裏付ける情報が含まれる場合には、追加調査を理由に判断を先送りしないよう、製品と法務の担当を早めに招集します。
自社の製品ではなく、他社のサービスを利用している企業が通知を受けた場合は、まず自社の利用範囲と被害の有無を確認します。提供元へ影響と対応予定の回答を求め、顧客データや契約の対応が必要なら自社で別途判断します。修正状況を利用部門に伝える担当も置くと、利用者に矛盾した案内が届くことを防げます。
発見者に伝える方針を整える
自社の窓口に掲示する案内には、受付対象、連絡できる経路、返信の目安、情報の扱いを書きます。たとえば「自社で提供する製品と運営サイトを対象とし、製品名と確認した時期、どのような影響がありそうかを知らせてほしい」と案内します。製品を販売する会社と保守を行う会社が異なる場合は、利用者がどの窓口を使うか、相手と合意しておくことも大切です。
受付の案内とあわせ、試験を明示的に認める範囲がある場合は、対象や条件を別途明確に示します。窓口を設けるだけで外部からの試験を許可したことにはならないため、案内では報告の受付と試験の許可の関係を明確にします。顧客の機密や個人情報を必要以上に提供しないこと、公開ページへの投稿を避けてほしいこと、追加資料は指定した方法で送ることも、最初に伝えられます。
報告者を公表記事に記載するときは、名前を出すか匿名にするかを事前に確認します。担当者への引き継ぎも必要な範囲に絞り、外部に協力を依頼する場合は、誰にどの情報を共有したかを記録します。組織によって、保守会社と開発会社の両方が必要なとき、製品責任者を経由しなければ連絡できないときなど、窓口の設計は異なります。決裁者の不在時に連絡が止まらないよう、代理で判断する人を決めます。
受付窓口を整備したあとは、架空の報告を使って、番号の発行、担当者への引き渡し、受領の返信、法務に渡す時刻の記録ができるかを確かめます。緊急性のある事案を受けた想定でも同じ確認を行い、技術担当と法務担当が別々に調べ始めても、同じ案件番号で状況を共有できるかを見ます。対応が詰まった箇所は、担当と期限を付けて手順を見直します。
よくある質問
- Q. 受領したら、いつ公表するかすぐに約束するべきですか?
- A. まず受領と次回の回答予定を伝えます。具体的な公表日は、製品担当や調整機関と、修正や回避策を利用できる時期を確認して決めます。法令や契約で期限のある報告は別途進めます。
- Q. 発見した人は、運営者の窓口が見つからないときどうしますか?
- A. 管理者や製品開発者の公式窓口を確認し、日本の対象案件ではIPAの届出受付の条件も調べます。個人情報や詳しい内容の共有は、指定された非公開の経路を使います。