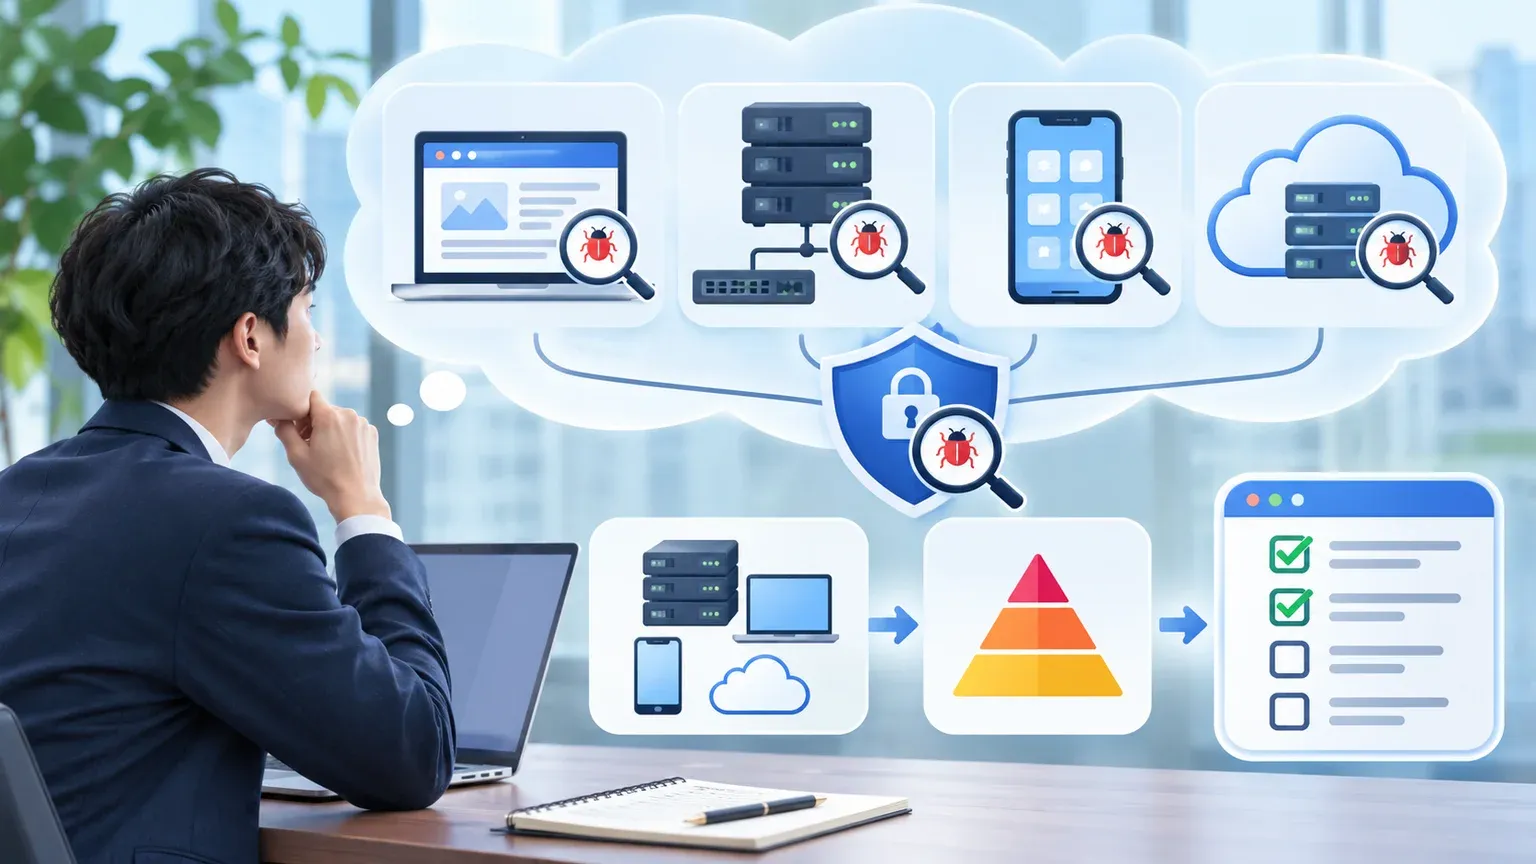
スマホアプリや外部サービスとの連携があるシステムでは、画面の裏で、APIがデータをやり取りしています。APIは、画面を経由せずに、データや機能に直接つながる入口です。画面の診断だけを受けていても、APIの弱点は見つからないことがあり、発注者が、診断の範囲にAPIが入っているかを確認する場面が増えています。この記事では、APIの脆弱性とは何かを整理し、起きやすい弱点、診断で確認する項目、診断会社に渡すAPI一覧と権限パターンを、発注者の目線で解説します。開発会社に何を求めるかも、あわせてまとめます。2026年10月時点の一般的な整理です。
この記事のポイント
- APIの脆弱性は、画面を通らない入口で起きる。ログインの有無よりも、誰が、どのデータや機能に触れてよいかの確認(認可)の抜けが、起きやすい弱点になる
- 画面から辿るタイプの診断では、APIの全体が見えないことがある。診断の範囲に、APIが入っているかを、見積もりで確認する
- 発注の前に、API一覧、仕様書、権限の種類ごとのテスト用アカウントを、開発会社に用意してもらう。診断会社の見積もりも、API一覧があると同じ条件で比べやすい
- 権限の確認は、ツールだけでは難しい部分がある。権限を切り替えて、同じAPIを試す手動の確認が、診断に含まれているかを確かめる
目次
APIの脆弱性とは:画面を通らない入口で起きること
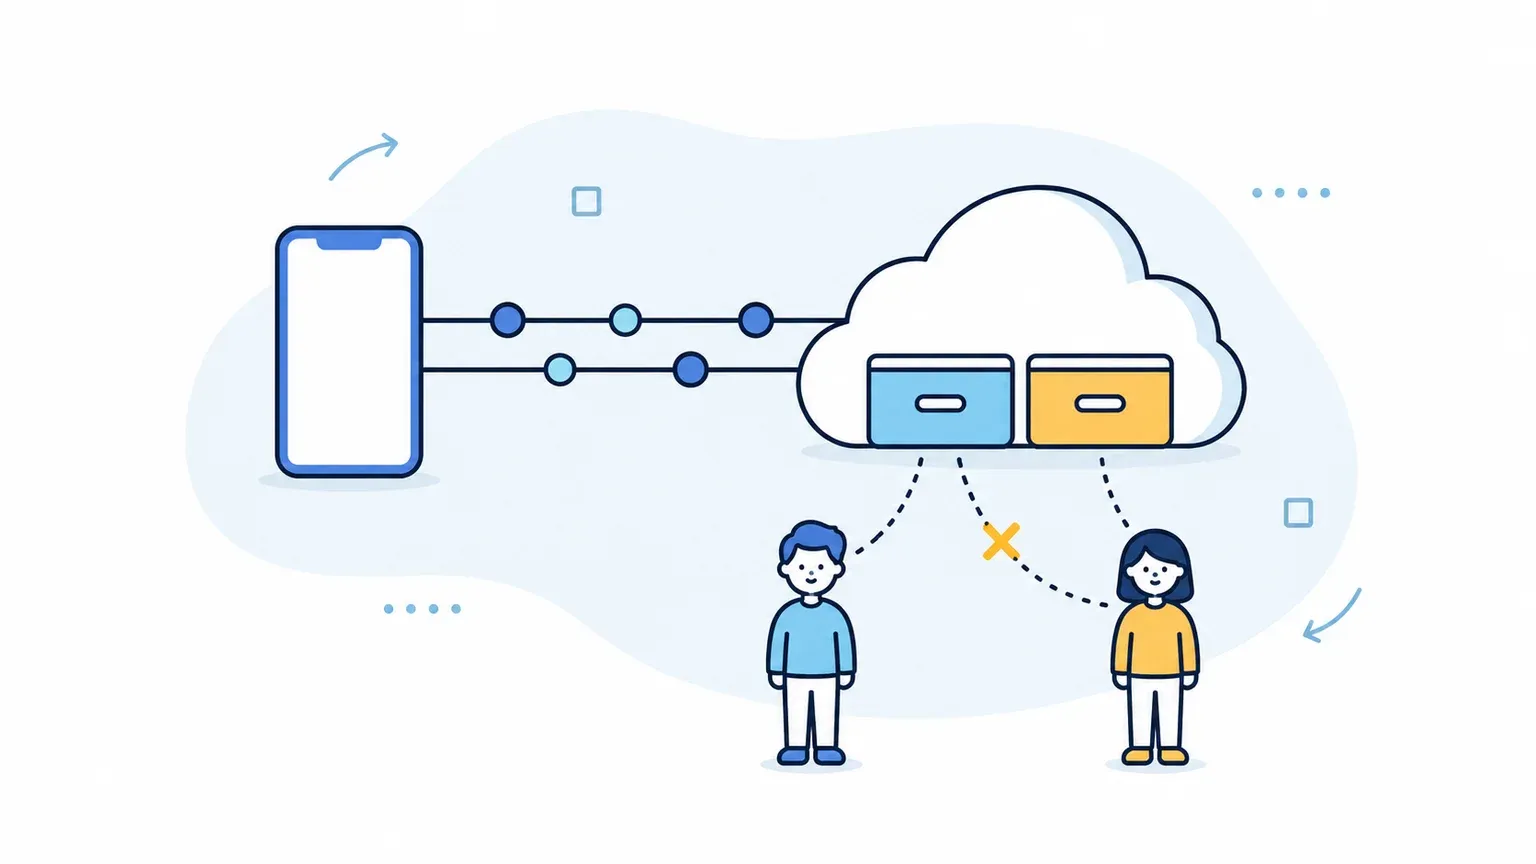
はじめに、APIの脆弱性が何を指すのかを整理します。私が2026年10月29日にGoogleで確認した範囲では、検索結果の上位は、APIの保護を扱う製品の会社や、セキュリティの会社の解説記事が中心でした。APIを持つシステムを発注する側が、診断の範囲と、開発会社に求めることをどう決めるかに絞った記事は、多くありませんでした。
APIが狙われやすい理由
APIとは、システム同士がデータや機能をやり取りするための窓口です。スマホアプリが会員の情報を取得するとき、予約の画面がシステムの空き状況を調べるとき、外部のサービスと決済や在庫の情報を連携するときに、APIが使われます。
APIが狙われやすい理由は、いくつかあります。画面は、人が見て操作するため、ボタンや入力欄の範囲でしか操作されません。一方、APIは、プログラムから直接呼び出せるため、画面に出ない値を指定したり、短い時間に大量に呼び出したりできます。また、APIは、画面よりも数が多く、機能の追加のたびに増えます。そのため、開発会社も把握しきれていない古いAPIや、公開するつもりのなかったAPIが残ることがあります。
APIで起きやすい弱点
APIの弱点の整理としては、OWASP(ウェブの安全性を研究する非営利の団体)が公表している「API Security Top 10」の2023年版が、よく使われます。10の項目があり、発注者が知っておくとよい主な弱点を、平易な言葉で整理すると、次のとおりです。
| 弱点 | 起きること | 発注者への影響 |
|---|---|---|
| 他人のデータに触れられる(オブジェクト単位の認可の不備) | データを指す番号を書き換えると、他人のデータを取得、変更できる | 顧客情報の漏えいにつながる。最も起きやすい弱点の1つとされる |
| 認証の不備 | 本人確認の仕組みの欠陥で、他人になりすませる | 不正ログイン、アカウントの乗っ取り |
| 返すデータが多すぎる、書き換えられる(プロパティ単位の認可の不備) | 画面に出ない項目まで返したり、本来は変えられない項目を書き換えられたりする | 内部の情報の漏えい、権限の不正な変更 |
| 管理用の機能に、一般の利用者が届く(機能単位の認可の不備) | 管理者向けのAPIを、一般の利用者が呼び出せる | データの一括の取得や、設定の変更 |
| 呼び出しの数の制限がない | 大量に呼び出されて、システムが止まったり、費用が増えたりする | 業務停止、従量課金の増加 |
| 業務の流れの悪用 | 予約や購入の機能が、自動化されて大量に使われる | 在庫の買い占め、不正な利用 |
| APIの一覧の管理の不備 | 古い版のAPIや、試験用のAPIが残り、外から呼べる | 把握していない入口からの侵入 |
| 外部のAPIを信用しすぎる | 連携先から届いたデータを、検証せずに使う | 連携先の事故が、自社に波及する |
ほかに、設定の不備や、サーバーに任意のアドレスへ通信させる弱点(SSRF)も、一覧に含まれます。表の上の3つは、特に、画面の診断では見つけにくい弱点です。詳しくは、OWASPのAPI Security Top 10(2023年版)で確認できます。
Web診断やWAFで、足りない部分
通常のWeb診断は、画面を辿って、ログインや入力欄を調べます。そのため、画面から呼び出されないAPIや、仕様書に載っていないAPIは、調べられないことがあります。Web診断の範囲の決め方は、Web脆弱性診断とは?サイトとアプリで変わる対象範囲を解説で整理しています。
通信を見張って攻撃を防ぐ仕組み(WAF)も、認可の抜けは防げません。他人のデータを取得するリクエストは、通信の形としては、正規の利用者のリクエストと同じだからです。権限の確認は、アプリの作りの側で、守る必要があります。
APIの脆弱性診断で確認する項目と、発注前に渡すもの
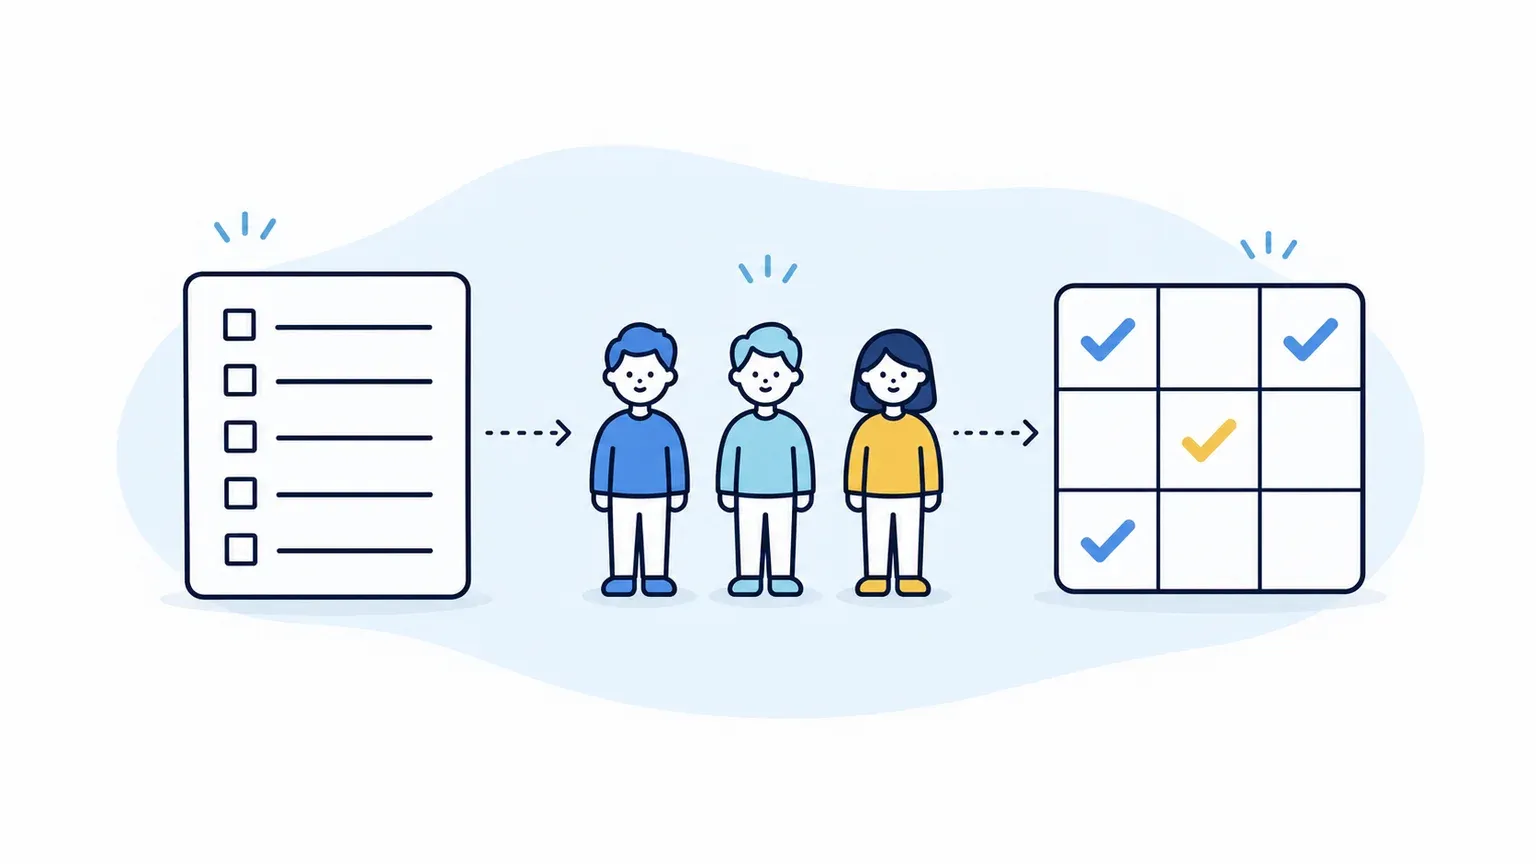
ここからは、APIの診断で確認する項目と、発注の前に、開発会社と診断会社に渡すものを整理します。APIの診断は、API一覧と権限の整理ができているかどうかで、診断の質と見積もりが変わります。
診断の前に用意するもの
診断会社に渡す資料は、開発会社に用意してもらいます。用意する主なものは、次のとおりです。
- API一覧:呼び出し先のアドレス、操作の種類(取得、登録、更新、削除)、ログインの要否、利用する画面やアプリ
- 仕様書:APIの入力と出力が書かれた資料。仕様の書式が決まっていれば、そのまま診断のツールに渡せることがある
- 権限の種類:一般の利用者、管理者、外部の連携先など、権限の違い。権限ごとに、できることの表があるとよい
- テスト用のアカウント:権限の種類ごとに、診断で使うアカウント。本番の利用者のデータを使わない
- 環境:本番か、検証環境か。診断で、データの登録や削除が起きても影響が出ないか
- 外部の連携先:連携しているサービスと、診断してよい範囲。連携先のシステムは、診断の対象に含められないことが多い
API一覧を作る途中で、開発会社も把握していなかったAPIが見つかることがあります。古い版のAPIや、試験用のAPIが残っていないかを、診断の前に整理するだけでも、リスクが下がります。診断の流れ全体は、脆弱性診断のやり方は?発注前の準備から修正・再診断までの流れで整理しています。
診断で確認する主な項目
APIの診断では、次のような項目を確認します。見積もりの内容に、これらが含まれているかを確かめます。
- 認可:権限を切り替えながら、同じAPIを呼び出し、本来できないはずの操作ができないかを確かめる。データを指す番号を書き換えて、他人のデータに届かないかも調べる
- 認証:トークン(ログイン後に渡される通行証)の有効期限、使い回しの可否、ログインの試行回数の制限
- 返すデータ:画面に必要のない項目まで返していないか。エラーの内容に、内部の情報が含まれていないか
- 入力の検証:想定外の値や、大量のデータを送ったときの動き
- 呼び出しの数の制限:短い時間に大量に呼び出したときに、制限がかかるか
- API一覧の管理:古い版や試験用のAPIが、外から呼び出せないか
ツールでも、入力の検証や、設定の不備は、確認できます。一方で、認可の確認は、アプリごとに「誰が何をしてよいか」が違うため、ツールだけでは難しい部分があります。権限を切り替えて試す手動の確認が、診断に含まれているかを、見積もりで確認します。診断の対象の数え方は、診断会社によって、APIの数、画面の数、権限の数などと違うため、同じ条件で見積もりを比べるために、API一覧を渡して、数え方をそろえます。費用の見方は、脆弱性診断の費用相場は?見積もりの見方と確認する6項目を解説で整理しています。
開発会社に確認すること
APIを作った開発会社には、診断の前に、次のことを確認します。
- 認可の判定を、どこで行っているか(APIごとに実装しているか、共通の仕組みを使っているか)
- API一覧が、最新の状態に保たれているか。新しいAPIを追加するときの、確認の手順があるか
- 権限ごとに、呼び出せるAPIが、設計で決まっているか
- 大量の呼び出しに対する制限や、記録の取り方
- 診断で見つかった指摘を、いつまでに直すか
これらを、診断の前に確認しておくと、診断で見つかった弱点を、どこで直すかも見通せます。認可の判定を共通の仕組みで行っているシステムでは、1か所の修正で、複数のAPIが直ることもあります。
診断を行うときの注意点
APIの診断は、データの登録、更新、削除といった操作を、実際に試すことがあります。本番の環境で診断すると、本物の顧客のデータが変わったり、メールが送られたり、決済が動いたりするおそれがあります。そのため、診断は、本番と同じ作りの検証環境で行うのが基本です。検証環境がない場合は、診断用のデータと、診断用のアカウントを用意し、影響が出ない範囲で行うことを、診断会社と取り決めます。
外部のサービスと連携しているAPIは、診断の通信が、連携先にも届くことがあります。連携先の利用規約で、診断が禁止されていないかを確認し、必要なら、連携先に事前に知らせます。診断が行われる通信の元のアドレスも、診断会社から聞いて、監視の担当者に伝えておくと、診断の通信を、攻撃と間違えずに済みます。
見つかった指摘の直し方と再診断
報告書を受け取ったら、他人のデータに触れられるような弱点を、優先して直します。直す担当と期限を、開発会社と決めます。直したあとは、同じ操作を試して、直っていることを確かめる再診断を行います。APIを追加したり、権限の種類を増やしたりしたときも、診断の節目になります。
診断の範囲を決める前に、自社のWebシステムのどこに弱点がありそうかを絞っておくと、診断の対象を具体的に決められます。国家サイバー統括室が示した対策のポイントをもとにした全10問の2分でできるWebシステム安全度チェックで、弱点の場所を確認できます。
よくある質問
- Q. 社内の人しか使わないAPIも、診断が必要ですか?
- A. 外部に公開していなくても、社内のほかのシステムや、委託先から、呼び出されることがあります。侵入されたあとに、内側のAPIを悪用される事例もあるため、重要なデータを扱うAPIは、診断の対象に含めることを検討します。
- Q. WAFを入れていれば、APIの診断は不要ですか?
- A. WAFは、攻撃の通信の形を見張って防ぐ仕組みです。権限の抜けは、通信の形では見分けられないため、WAFだけでは防げません。WAFと診断は、役割が違い、補い合います。
- Q. 診断の対象は、APIの数で数えますか?
- A. 診断会社によって違います。APIの数、画面の数、権限の数、診断員の作業日数など、見積もりの単位が分かれます。API一覧を渡して、同じ条件で見積もりを出してもらうと、比べやすくなります。
- Q. 開発の途中でも、診断を受けられますか?
- A. 受けられます。設計の段階で、認可の考え方を確認し、公開の前に診断を受けると、公開後に直すよりも、修正の手間が少なくなります。公開後も、APIを追加したときに、追加分を診断します。
- Q. 診断会社は、APIの仕様書がないと診断できませんか?
- A. 仕様書がなくても、通信の記録から、APIを洗い出して診断する方法はあります。ただし、洗い出しに時間がかかり、見落としも増えます。仕様書や、API一覧を渡したほうが、診断の費用と精度の両面で、有利になります。