「セキュリティパッチを適用してください」と保守会社から連絡が来ても、いつ作業してよいか、業務が止まったときにどう戻すかは、その通知だけでは決まりません。セキュリティパッチは、ソフトウェアの脆弱性を修正するための更新です。企業が適用を判断するときは、稼働中の環境が対象か、適用で何が変わるか、誰が結果を確かめるかを順に確認します。この記事では、更新を実施する担当者と承認する担当者が共有しておきたい項目を、受注システムの更新を例に解説します。
この記事のポイント
- セキュリティパッチは、既存のソフトウェアにある脆弱性を修正する更新
- 製品、バージョン、該当機能を提供元の案内と照合する
- 検証する業務と切り戻しの条件を決めてから本番へ適用する
- 適用後は修正版の反映と業務の動作を確認し、未適用分も記録する
目次
セキュリティパッチとは何を直すものか
パッチ、アップデート、アップグレードの関係
パッチは、すでに提供されたソフトウェアに対する修正です。そのうち、セキュリティ上の弱点を直すことを目的とする更新をセキュリティパッチと呼びます。小さなファイルとして提供される場合もあれば、複数の修正をまとめた更新や、直した内容を含む新しいバージョンとして配布される場合もあります。配布の単位や表示名は製品によって違います。
アップデートは、機能改善や通常の不具合修正を含む広い言い方です。アップグレードは、新しい世代のバージョンへ移るときなどに使われます。企業が確認したいのは、案内で使われる呼び名とあわせて、必要なセキュリティ修正がどの版に含まれ、現在の環境に適用できるかです。大きなバージョン変更が伴う場合は、連携するソフトウェアの対応状況や設定の引き継ぎも確かめます。弱点そのものの意味は、脆弱性の定義と企業の対策で確認できます。
操作画面に更新の表示が出たときも、インストールした版、再起動や再デプロイの要否、前提となる更新は提供元の案内で確かめます。いつもの更新と扱いが異なる場合は、作業手順書にも差分を記し、変更を承認する人と共有しましょう。
提供元の案内と稼働中の環境を照合する
まず保守対象の一覧を取り出し、製品名、エディション、稼働中のバージョン、使っている機能、設置場所を確かめます。提供元の案内では、影響を受ける範囲、修正を含む版、適用前提、サポート期限を確認します。同じ製品名でも、導入時期の違う環境や廃止予定の機器に別のバージョンが残ることがあります。作業の依頼先に、照合の根拠をあわせて返してもらうと、対象を追加した場合も台帳で追えます。
複数のサーバーや端末に同じ製品があるときは、対象台数も確認します。一覧に載っていない予備端末や、通常は停止している検証環境も、復旧や切り替えで使う予定があれば対象に加えます。後日その機器を稼働させる場合に、修正済みだという前提で誤って戻すことを防げます。バージョンが確認できない場合は、確認中として担当と期限を記録します。
更新ファイルは、提供元の正規配布先や自社で承認済みの配布経路から取得します。案内のメールだけで配布先を決めず、公式のサポート情報や契約上の案内窓口と照合します。これらは、作業を自社で行う場合にも、保守会社へ任せる場合にも共通する確認です。
適用を急ぐ対象の見分け方
対応の順番は、脆弱性が悪用されているという情報、自社の環境への該当性、外部への公開範囲、利用停止が事業に及ぼす影響を合わせて考えます。普段の更新日まで待つ予定でも、悪用の報告があり、外部公開の環境が影響を受ける場合は、責任者に緊急の作業枠を相談します。業務への影響が大きい場合は、停止時間だけでなく、販売や出荷が代替手段で続けられる時間も確認します。
提供元の修正が適用できないときは、理由を確かめます。修正が未公開なら、提供元の回避策、該当機能の一時的な停止、公開範囲の制限を検討します。社内検証の都合で延期する場合は、検証の日程と暫定対策の期限を置きます。サポートが終了して修正が出ない製品では、利用の縮小や置き換えも選択肢です。更新の可否を決める人と、残ったリスクをいつ見直すかを記録します。
すでに悪用の兆候がある場合は、パッチの適用計画に加えて、ログの保全と被害範囲の調査も進めます。修正前の状態と適用後の状態を区別できるよう、情報を受け取った時刻、作業した範囲、調査に残した記録をそろえます。
セキュリティパッチを適用する人を決める
「脆弱性に対するパッチ適用者」は、実際に更新を配布・実行する人や組織を指します。企業では、適用を承認する人、更新作業をする人、業務の動作を確かめる人が異なる場合があります。たとえば保守会社がサーバーを更新しても、取引先の注文が従来どおり受け付けられるかは、受注部門しか確認できないことがあります。実作業を依頼するときに、承認と完了確認の担当も決めます。
自社管理の業務アプリ、クラウドの基盤、端末のソフトウェアが関係する場合は、構成ごとに更新の境界を確認します。自社のサーバーに設置した業務アプリなら、OSの保守会社とアプリの開発会社の範囲を分けて尋ねます。提供元がサービス全体を運用する場合は、提供元が更新する部分、自社の端末や連携アプリで残る作業、利用部門への通知を分けます。開発会社が納品したアプリでは、製品の更新にあわせて連携部分の変更が必要な場合もあるため、誰がテストするかを確認します。
保守会社の契約に「更新作業」が含まれていても、対象や実施時間、緊急時の費用、検証の範囲は契約によって変わります。自社の担当者が用意する情報、相手から受け取る作業結果、未完了時に連絡する人を、依頼するときに書いておきます。複数の会社が関係する場合は、先に作業する会社と、次の会社に作業結果を渡す担当を決めておくと、開始時刻を調整しやすくなります。
セキュリティパッチの適用手順と注意点
更新の前に、対象と止められる時間を決める
作業を始める前に、誰が、どの環境を、いつ更新するかを一枚にまとめます。作業時間には、インストールだけでなく、再起動、業務の動作確認、想定外のときの切り戻しも含めます。たとえば、受注システムが夜間に翌日分の注文を取り込むなら、その処理中の停止を避けるか、処理を再開できる時間までに戻す方法を担当部署に確認します。
バックアップは、取得時刻に加えて、復元できる人と復元できる範囲を確かめます。データだけを戻したときに新しいアプリと整合しない構成もあるため、データ、設定、アプリのどの組み合わせを戻すかを明示します。更新中も取引が続く環境では、戻すとどの時点以降の記録を別途取り込む必要があるか、業務側の担当者と確認します。提供元が切り戻しに制約を示している場合は、手順を選ぶ段階で反映します。
予備機や検証環境を使える場合は、実際の構成に近い環境を選びます。短時間しか試せないときも、ログイン、重要な入力と保存、外部連携など、止まると困る機能を業務側と決めておきます。とくに夜間の処理は翌朝まで結果が出ないことがあるので、作業終了時と翌営業日に確認する項目を分けておきましょう。
影響の小さい範囲から適用する
端末が多数ある場合は、利用用途の異なる少数の端末で先に確認し、問題がなければ対象を広げる方法があります。サーバーも、構成上可能なら一部に適用し、監視と業務確認を行ってから残りに進みます。適用を急ぐ場合には、検証の範囲を絞りつつ、各段階でどうなれば続行できるかを先に定めます。停止が長引くおそれがあるなら、誰が代替手段に切り替えるかも共有します。
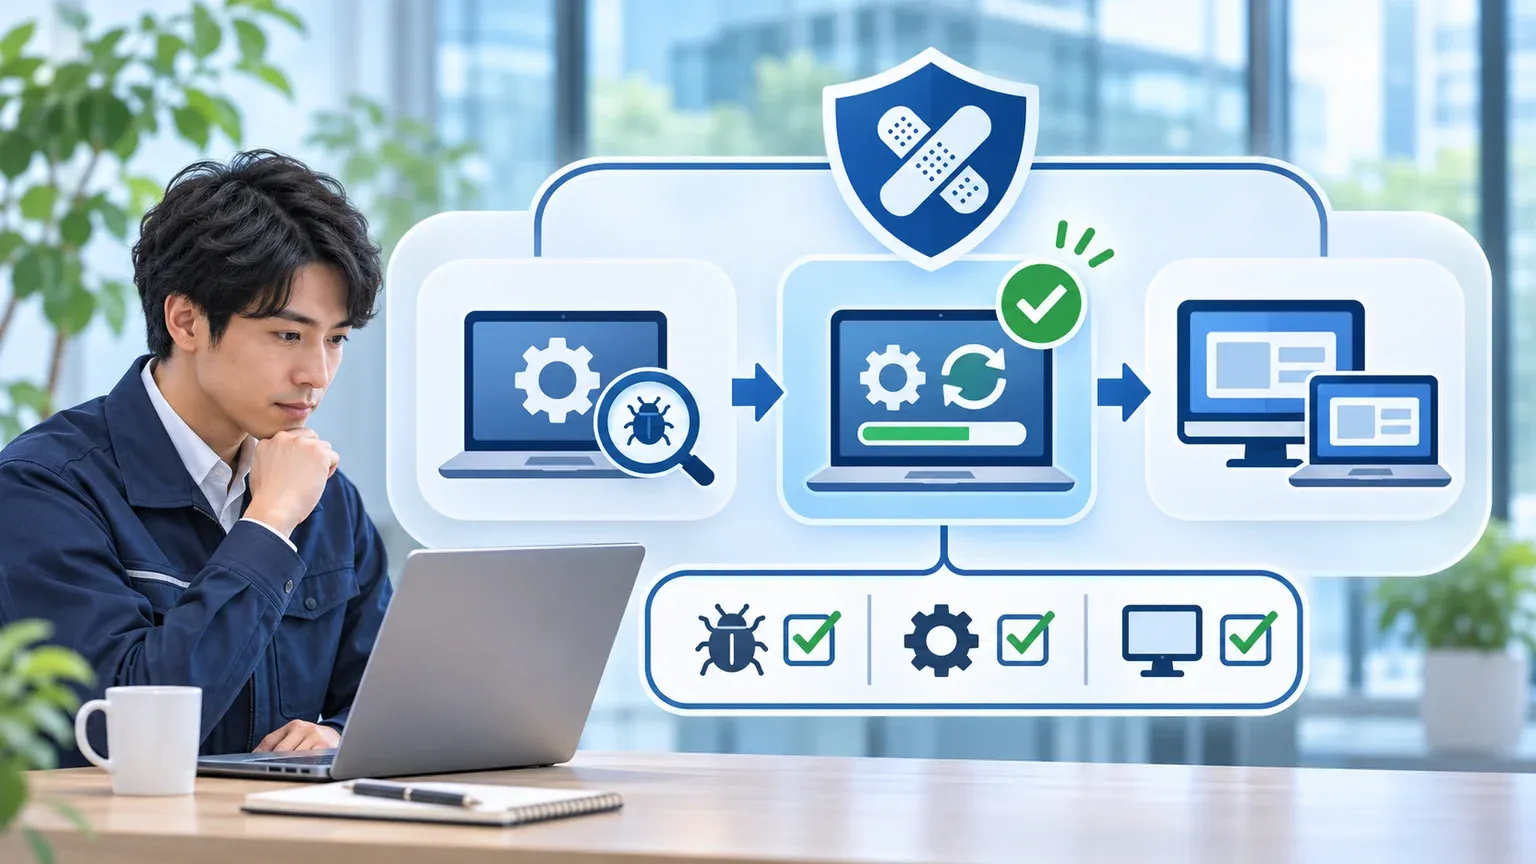
複数拠点の端末では、作業日に電源が入っていない機器や、再起動が後回しになった機器が残ります。配布の記録に「成功」と出た場合も、実際に修正を含む版が稼働しているかを対象ごとに確認します。未適用は作業全体の結果と分けて一覧化し、次の予定を決めます。
NISTの企業向けパッチ管理ガイドでは、組織のパッチ管理に対象の特定、優先順位付け、取得、適用、適用後の確認を含めています。作業の完了報告にも、対象の選び方から実際に反映した結果までが残ると、次回の更新で判断の根拠にできます。
適用後に残す作業記録の例
たとえば受注システムの更新を保守会社へ依頼した場合は、次のような項目を一枚で確認できます。記入例のシステム名、時刻、結果は仮のものです。実際の案件では、提供元の修正情報と自社の停止条件を使います。
| 欄 | 受注システムでの記入例 |
|---|---|
| 対象と根拠 | 受注システムの本番と予備機。提供元の告知と稼働中の版を照合済み |
| 作業枠と役割 | 閉店後に保守会社が更新。社内の責任者が実施を承認し、業務担当が受注を確認 |
| 続行・切り戻しの基準 | 所定の時刻までにログイン・注文保存の確認に通らない場合は、責任者へ連絡して切り戻しを判断 |
| 完了の証拠 | 修正版の稼働を確認。注文保存と翌朝の出荷連携の結果を記録 |
| 残った作業 | 停止中だった予備機は稼働前に適用。保守会社が次の作業枠を回答 |
実施した人と結果を承認する人が別の場合、保守会社の報告には、更新後の版、確認時刻、確認した業務、未完了の対象を入れてもらいましょう。緊急の切り戻しで修正前の版へ戻ったときは、暫定制限の必要性と再適用の日程を確認します。発見から修正までの全体は、脆弱性対応の進め方と責任分担に沿って整えられます。
日々の運用では、担当者が交代しても更新とバックアップを続けられるかを点検しておくと、緊急時の負担を減らせます。会社のセキュリティ健康診断では、組織で押さえておきたい基本対策を10問で振り返れます。
切り戻しを判断する時刻を決める
切り戻しには、更新前の状態に戻すだけでなく、戻した状態で使えることを確かめる時間が要ります。たとえば仮の運用として、営業時間の開始までに60分あり、復元に30分、業務側の確認と連絡に15分を見込むなら、残り時間が45分を切る前に、続行するか切り戻すかを判断します。確認に余裕を持たせたい場合は、判断する時刻をさらに早めます。予定に余裕が足りない場合は、作業枠を変えるか、代替受付の準備をしてから実施します。所要時間は過去の実績や検証結果を使い、固定の目安に頼らないようにします。
異常を見つけたときは、どの操作ができなかったかと、作業を通常どおり進めていた範囲を記録します。更新した直後から注文の保存が失敗する場合、アプリの稼働状況だけを見て作業を完了にしてしまうと、翌朝になって業務側が気づくこともあります。検証する業務に優先度を付け、注文を受け付けられる、記録が保存される、後続の処理に届く、といった確認を誰が行うかまで具体化します。
切り戻したあとに、注文や更新をどこまで入れ直すかは、復元するデータの時刻と関係します。古い状態に戻したことで修正も外れる場合は、必要な制限を再設定し、改めて修正する日程を決めます。複数の作業会社がいるなら、復元結果を受け取る窓口は一つにします。結果の報告には、まだ分かっていないことと、次に確かめる時刻も添えます。
定期更新に戻せる段階では、次回の担当者が同じ判断をできるよう、作業に使った版、必要な権限、想定より時間がかかった工程、翌日の確認結果を残します。手順書の書き直しは作業を担当した人だけに任せず、実際に営業や出荷の確認を行った人にも確認してもらうと、業務が止まったときの影響を書き落としにくくなります。
よくある質問
- Q. 自動更新を有効にすれば、適用後の確認も済みますか?
- A. 自動更新は配布や適用の手間を減らせます。運用側では、更新の失敗、再起動待ち、長く接続されていない端末が残っていないかを定期的に確認します。業務に必要な製品の版や、連携処理の結果も点検対象にします。
- Q. SaaSのセキュリティパッチは誰が当てますか?
- A. サービス本体は通常、提供元の管理範囲ですが、利用企業が入れた端末アプリ、連携部品、自社管理の設定などは責任の分かれ目になります。提供元の保守範囲と自社の利用構成を確認し、管理者と委託先の担当を決めます。