プロンプトインジェクションの事例を調べると、攻撃の文面が並ぶ記事が多く、自社が何を確かめればよいのかが分かりにくいものです。プロンプトインジェクションとは、AIへの指示に、第三者が不正な命令を混ぜる攻撃です。この記事では、公表されている6つの事例を、攻撃の文面ではなく、AIがどの外部の情報を信頼し、どんな権限で動いたかで読み直します。取り上げるのは、総務省のAIセキュリティ分科会の資料にも載る事例と、研究者が公表した事例です。公表された事実と、研究者が実験で示したことを区別し、AIを組み込んだシステムを頼むときの設計の確認点にまとめます。
この記事のポイント
- 公表された6つの事例のうち、実際のサービスで利用者が試したもの、実際の攻撃の試みが確認されたものは、それぞれ1件。残る4件は、研究者が脆弱性として実証したもので、顧客への被害の公表は確認できなかった
- 事例を読むときは、攻撃の文面ではなく、AIが信頼した外部の情報、AIが持っていた権限、情報が出ていった出口の3つを見る
- 被害の大きさは、AIがどこまで読めて、何を外へ出せたかで決まっていた。権限が広く、出口の確認がないほど、1つの細工から広がった
- 発注側は、AIが読む入口の一覧、権限の範囲、外へ出せる宛先、人の承認、提供元の修正への対応を、開発会社に書面で確認する
目次
プロンプトインジェクションの事例で確認できること
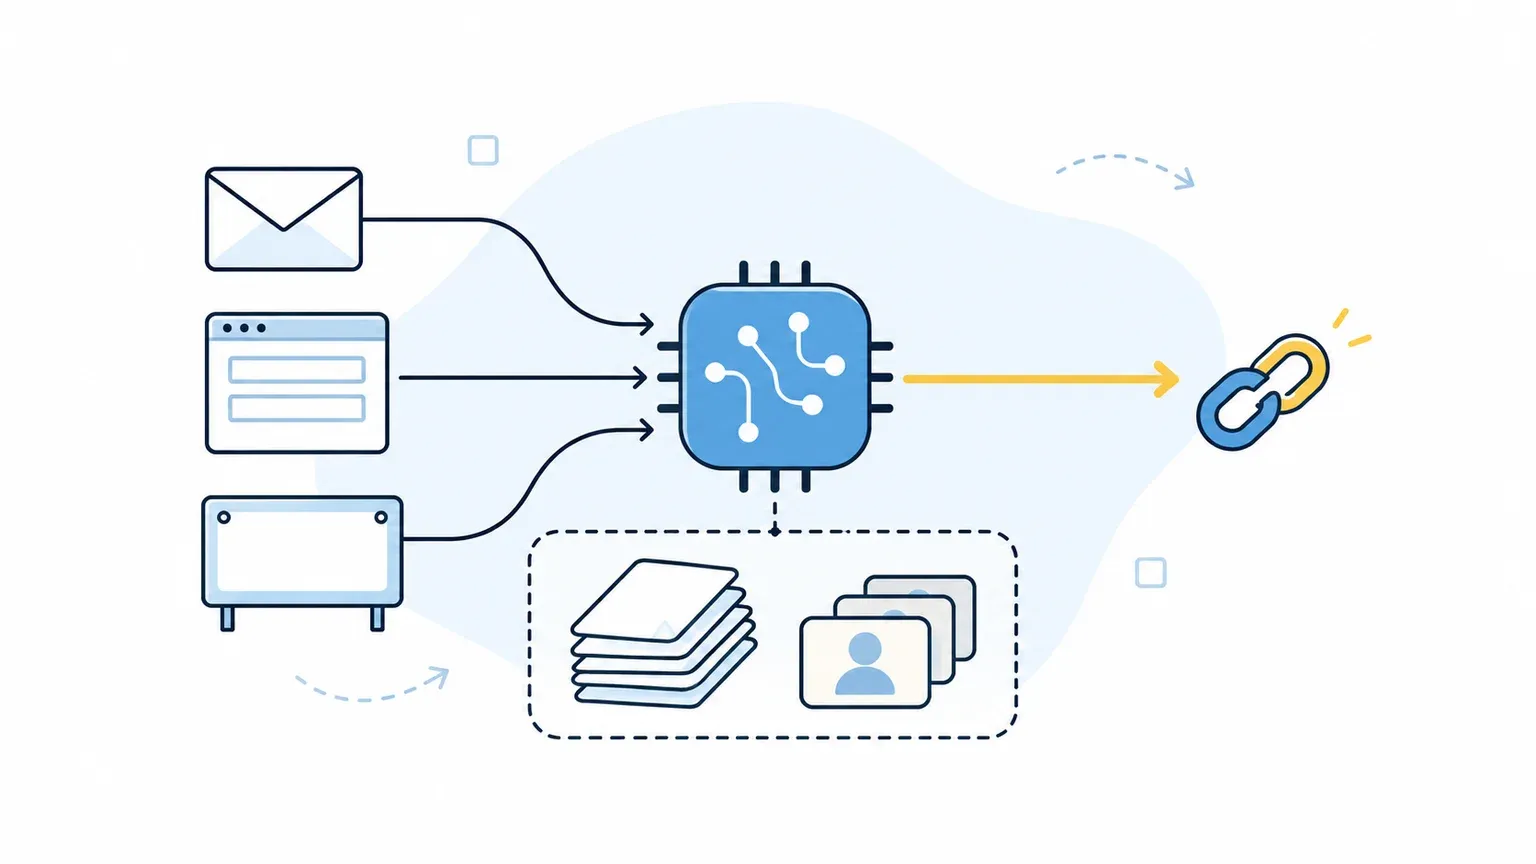
最初に、6つの事例を、公表した相手と、確認の度合いで整理します。そのうえで、共通して分かることを説明します。
事例を読むときは、入口と権限を見る
プロンプトインジェクションの事例は、攻撃の文面が目を引きます。ただ、文面を知っても、自社のシステムが同じ状態かどうかは分かりません。確かめるのは、次の3点です。
- AIが信頼した外部の情報:メール、公開の書き込み、フォームの入力、公開のIssueなど、AIが読んだもの
- AIが持っていた権限:読めた範囲と、書き込み、送信などの操作
- 情報が出ていった出口:リンク、画像の読み込み、自動で作られた投稿、メールの草案など
この3点で読むと、事例ごとの違いが、設計の違いとして見えてきます。仕組みの基本は、間接プロンプトインジェクションとは何か、PDF・Webに潜む危険の記事で説明しています。
公表された6つの事例
6つの事例を、公表の時期の順に並べます。確認の度合いは、「実際のサービスで試された」「研究者が実証した」「実際の試みが確認された」の3つに分けています。
| 事例(公表) | AIが信頼した外部の情報 | AIが持っていた権限 | 確認されたこと | 確認の度合い |
|---|---|---|---|---|
| Bing Chat(2023年) | 利用者が入力した「ひとつ前の指示を無視して…」という文 | 開発者が設定した指示文(システムプロンプト)を読める | 非公開の内部情報(開発段階のコードネームなど)が、回答に出た | 実際のサービスで、利用者が試した |
| Slack AI(2024年8月20日、PromptArmor) | 公開チャンネルに書かれた、細工されたメッセージ | 利用者が読める非公開チャンネルを含む、メッセージの検索と要約 | 非公開チャンネルに書かれたAPIキーが、細工したリンクを通じて、攻撃者へ渡る流れを実演した | 研究者が実証した |
| GitHub MCP(2025年5月26日、Invariant Labs) | 公開リポジトリに書かれた、細工されたIssue | 利用者のGitHubアカウントで、非公開リポジトリを読み、プルリクエストを作る | 非公開リポジトリの内容(計画や給与など)が、公開リポジトリのプルリクエストに書き出された | 研究者が実証した |
| Microsoft 365 Copilot「EchoLeak」(2025年6月、CVE-2025-32711) | 利用者宛てに届いた、細工されたメール | OneDrive、Teams、SharePointなど、利用者が読める社内の情報の取得 | 利用者の操作なしに、機密情報が外部へ送られうる脆弱性。評価は、深刻度9.3(Microsoftの算定) | 研究者が発見し、対処された |
| Check Pointが確認したマルウェア(2025年) | マルウェアの中に埋め込まれた、AIへの語りかけの文 | AIによるマルウェアの解析 | AIに「悪意なし」と答えさせようとしたが、AIはだまされなかった | 実際の試みが確認された。失敗 |
| Salesforce Agentforce「ForcedLeak」(2025年9月25日、Noma) | 外部の人が書けるWeb-to-Leadフォームの説明欄 | CRMのリードなどの情報の参照と、メールの草案 | CRMの情報が、許可リストに残っていた失効したドメインへ送られうる流れを実証 | 研究者が実証し、修正された |
Bing Chat、EchoLeak、Check Pointのマルウェアの3件は、総務省のAIセキュリティ分科会の資料(2025年10月9日、三井物産セキュアディレクション)にも載っています。その資料は、プロンプトインジェクションの事例として、Bing Chat、Check Pointのマルウェア、Microsoft 365 Copilot、論文に仕込まれた隠しの指示の4件を紹介しています。
被害が確認された事例は少ない
6つの事例を並べて、まず分かるのは、顧客への被害が公表された事例が、見当たらないことです。4件は、研究者が脆弱性として実証したもので、攻撃者が実際にデータを盗んだという公表は、私が読んだ範囲では確認できませんでした。EchoLeakは、報道によると、Microsoftは対処済みで、悪用は確認されていないと説明しています。NVDの登録情報にも、深刻度の評価はありますが、悪用の確認の記載は見つかりませんでした。
事例とは別に、実際のWebページに仕込まれた指示を、2026年4月に、GoogleとForcepoint X-Labsが報告しています。Googleは、月に20億〜30億ページのCommon Crawlを調べ、AIに読ませる指示が、いたずら、検索順位の操作、AIの巡回の妨害、データの持ち出し、破壊などの目的で置かれていると整理しました。ただし、データの持ち出しを狙うものは少なく、手口の巧妙さは低くて、サイトの作者による実験のように見えるものが多かったとしています。一方で、悪意のある分類の検出は、2025年11月から2026年2月にかけて、相対で32%増えました。Forcepointは、実際のサイトで、APIキーの持ち出しや金融の不正を狙う指示など、10件の確認済みの仕込みを報告しています。どちらも、AIが実際に従って被害が出たかどうかまでは、示していません。
これは、「プロンプトインジェクションは心配ない」という意味ではありません。研究者が実証できたということは、同じ条件がそろえば起きうる、ということです。また、公表されない被害がないとは言い切れません。事例は、被害の件数を示すものではなく、どの設計が危ないかを示すものとして読むのが、実務に合います。
Slack AIの事例では、PromptArmorの記録によると、Slackは2024年8月19日の時点で、公開チャンネルのメッセージは、参加していない人も検索できる想定の動作だと回答しています。その後の対応は、私が読んだ資料の範囲では確認できませんでした。提供元が「想定どおり」と判断する動作が、AIと組み合わさると、情報の出口になる場合があります。
プロンプトインジェクションの事例から設計で確認すること
次に、事例から分かる、設計で確認することを説明します。確認は、入口、権限、出口の3つです。
入口・権限・出口で事例を読み替える
| 観点 | 事例で分かったこと | 設計で確認すること |
|---|---|---|
| 入口(AIが信頼した情報) | メール、公開チャンネル、公開のIssue、外部の人が書けるフォームが、すべて入口になっていた | AIが読む外部の情報の一覧と、書き込める人の範囲。AIが読む情報を、利用者の指示と同じ重さで扱っていないか |
| 権限(AIが持っていたもの) | EchoLeakは、社内の複数のサービスの情報を読めた。GitHub MCPは、非公開リポジトリを読み、投稿を作れた。Slack AIは、非公開チャンネルを検索できた | 読める範囲を、その作業に必要な分に絞る。書き込みや送信の操作は、別に決める |
| 出口(情報が出ていった道) | リンク、画像の自動の読み込み、自動で作られた投稿、許可リストに残っていた失効したドメインが出口だった | 外へ出せる宛先の許可リストを持ち、棚卸しする。画像やリンクを自動で読み込む設定を確かめる |
| 人の承認 | GitHub MCPでは、毎回の確認を省く設定にしている利用者が多いと、Invariant Labsは指摘している | 外部への送信、書き込みなど、取り返しのつかない操作は、人の承認を外さない |
ForcedLeakの事例では、出口の許可リストに、すでに失効していたドメインが残っていたことが、情報を外へ出す道になりました。Salesforceは、このドメインを再び管理下に置き、信頼するURLだけに限る設定を追加したと、Nomaは書いています。許可リストは、作って終わりではなく、定期的に見直すものです。
AIに持たせる権限の決め方は、AIエージェントのプロンプトインジェクション対策と権限設計の記事で説明しています。防御を重ねる考え方は、プロンプトインジェクション対策で、企業が実施する多層防御の記事が参考になります。
提供元が直せる部分と、使う側が決める部分
事例を、誰が直せる問題かで分けると、使う側の役割が見えてきます。ForcedLeakは、提供元のSalesforceが、失効したドメインを再び管理下に置き、信頼するURLだけに限る設定を追加しました。Nomaは、この設定を有効にすることや、リードの入力に不審な指示がないかを確かめることを、使う側の対応として挙げています。
GitHub MCPは、事情が違います。Invariant Labsは、これはGitHub側のコードの欠陥ではなく、エージェントの仕組み全体の問題で、GitHubの修正だけでは解決しないと説明しています。勧めている対策は、エージェントが使えるリポジトリを必要なものだけに絞ることと、継続して監視することです。同社は、そのための製品も提供しているため、対策の選び方は、自社の条件で判断してください。
Slack AIでは、PromptArmorは、利用者が必要な設定を切って、露出を減らせるようにするため、公開に踏み切ったと書いています。提供元が直す前でも、使う側が設定で減らせる部分があるということです。提供元の修正を待つだけにせず、自社の設定で変えられる範囲を、導入のときに確かめておきます。
開発会社に確認する6項目
生成AIを組み込んだシステムを開発会社に頼むときは、事例の3つの視点を、見積もりと提案の段階で、書面で確認してください。
- AIが読む外部の情報の一覧(メール、フォーム、公開の書き込み、外部のサイト)と、それぞれを書き込める人
- AIが読める社内の情報の範囲と、書き込み、送信などの操作の範囲。その作業に必要な分に絞っているか
- 情報を外へ出せる宛先(リンク、画像、投稿、メール)の許可リストと、見直しの頻度
- 外部への送信と書き込みに、人の承認を入れる操作の一覧。承認を省く設定ができるか
- 提供元の製品の脆弱性が公表されたときの、設定の見直しと対応の連絡の方法
- 想定する攻撃の例と、テストの方法、結果の受け取り方
「事例は研究者の実験で、実際には起きていない」という説明には、条件を確かめてください。実験の条件が、自社の設計と同じなら、同じことが起きうるためです。診断で確かめる場合は、事例で見た入口、権限、出口が、診断の対象に入っているかを、頼む前に確かめてください。
よくある質問
- Q. 実際に被害が出た事例は、ありますか?
- A. この記事の6つの事例では、顧客への被害が公表されたものは、確認できませんでした。実際のサービスで利用者が試した例と、実際の攻撃の試みが失敗した例はあります。2026年4月には、GoogleとForcepointが、実際のWebページに仕込まれた指示を報告しましたが、被害の報告ではなく、仕込みの観測です。被害の公表がないことは、安全の根拠にはならないため、設計で備えることをお勧めします。
- Q. 攻撃の文面を知っておけば、防げますか?
- A. 防げません。同じ意味の文面は、言い換えが無限にあるためです。確かめるのは、文面ではなく、AIが信頼する外部の情報、持っている権限、出口の3つです。
- Q. 社内で使う生成AIでも、同じことが起きますか?
- A. 起きる可能性があります。社内で使うAIでも、メールや共有のチャット、フォームなど、外部の人が書き込める情報を読むなら、入口になります。読める社内の情報が広いほど、被害の範囲も広がります。