プロンプトインジェクションによって、AIが社内の情報を外へ出してしまうのではないか。そう心配して、対策を調べている情報システムの担当者に向けて書きます。プロンプトインジェクションとは、AIへの指示に、第三者が不正な命令を混ぜる攻撃です。それが情報の流出につながるのは、AIが本来見なくてよい情報に触れられるとき、そして、情報を外へ送れる道があるときです。この記事では、OWASP(セキュリティの国際的な非営利団体)が公開するLLMアプリケーションのリスクのトップ10などをもとに、情報が流出する4つの経路と、経路ごとの対策を整理します。指示文を秘密の保管庫にしない、という考え方も説明します。最後に、開発会社に確認する項目をまとめます。
この記事のポイント
- プロンプトインジェクションで情報が流出するのは、AIが本来見なくてよい情報に触れられるときと、外へ送る道があるとき。両方がそろうと被害が大きくなる
- 流出の経路は、回答に書き出される、リンクや画像のURLに含められる、AIの操作で別の場所へ書き込まれる、指示文や参照データが読み出される、の4つ
- 対策は、取得範囲を絞る、出口の宛先を限る、外へ出す操作に人の承認を入れる、指示文に機密を入れない、の4つ。OWASPは、重要な制御をAIに任せないよう勧めている
- 発注側は、AIの取得範囲、出口の許可リスト、リンクや画像の自動の読み込み、人の承認、ログの保存と共有を、開発会社に書面で確認する
目次
プロンプトインジェクションによる情報流出が起きる経路
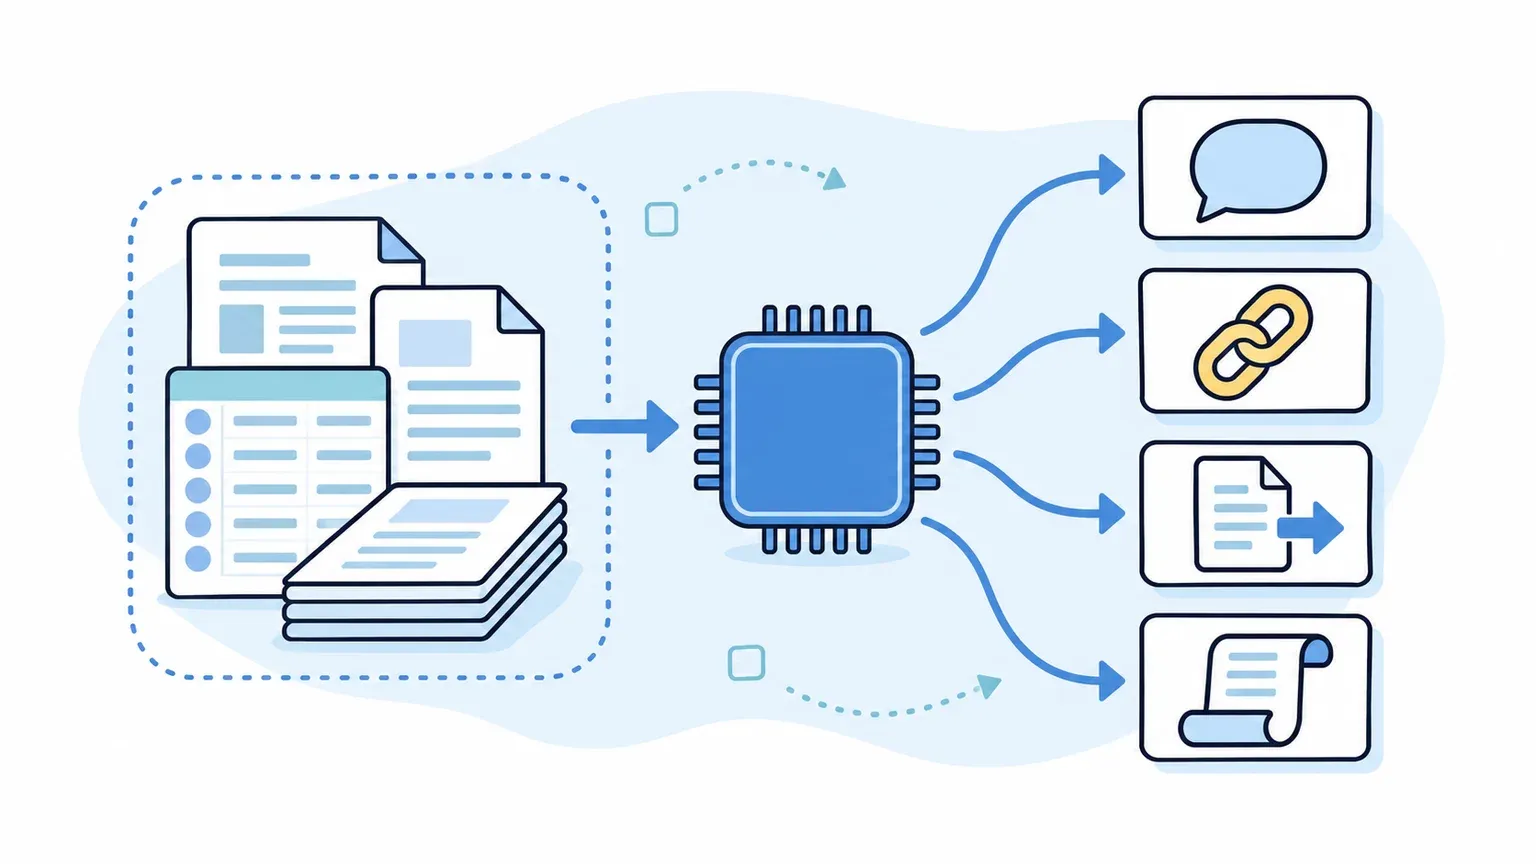
最初に、情報が流出する条件と、4つの経路を整理します。経路を分けておくと、対策も経路ごとに決められます。
情報が流出する2つの条件
プロンプトインジェクションの被害は、AIが文章を出すだけで起きるわけではありません。情報が実際に外へ出るには、次の2つの条件がそろう必要があります。
- AIが見られる情報がある:AIが読める社内の文書、メール、チャット、データベースなど
- 外へ送る道がある:回答、リンク、画像、AIが実行できる操作など
片方だけなら、被害は限られます。見られる情報がなければ、出すものがありません。外へ送る道がなければ、見られた情報は、画面の中にとどまります。公表された事例では、両方がそろった設計で、研究者が情報の持ち出しを実演しています。事例の整理は、プロンプトインジェクションの事例を、入口と権限で読む記事で説明しています。
実際のWebページでも、そのための指示が見つかっています。Forcepoint X-Labsは、2026年4月に、HTMLのコメントの中に、AIに秘密のAPIキーを送らせようとする指示を埋め込んだサイトを、確認済みの10件の1つとして報告しました。Googleも同じ月に、データの持ち出しを狙う指示は少数で、手口は未熟なものが多いが、悪意のある分類の検出は増えていると報告しています。AIがAPIキーなどの資格情報に触れられる設計だと、この種の指示が、そのまま出口を探す入口になります。
流出の4つの経路
情報の出ていく道は、次の4つに分けると、整理しやすくなります。この分け方は、OWASPのリスク一覧と、公表された事例をもとに、私がまとめたものです。
| 経路 | 何が起きるか | 関係するOWASPの項目 |
|---|---|---|
| 回答に書き出される | AIが、本来見せてはいけない機密情報や、他の利用者の情報を、回答や要約の中に含める | LLM02(機密情報の漏えい) |
| リンクや画像のURLに含められる | AIが、情報をURLの一部に埋め込んだリンクや画像を出力し、画面に表示される、またはクリックされたときに、外部のサーバーへ送られる | LLM05(出力の不適切な扱い) |
| AIの操作で別の場所へ書き込まれる | AIが、持っている権限で、投稿、メールの草案、プルリクエストの作成などを行い、情報を別の場所へ書き出す | LLM06(過剰な権限) |
| 指示文や参照データが読み出される | AIの指示文(システムプロンプト)や、AIが参照する検索用のデータが、回答に含まれる。複数の利用者でデータを共有する構成では、他の利用者の情報が混ざることもある | LLM07(システムプロンプトの漏えい)、LLM08(ベクトルと埋め込みの弱点) |
2つ目のリンクや画像は、見落とされやすい経路です。OWASPは、AIの出力を検証せずに後続の仕組みへ渡す例として、Webサイトの要約ツールを挙げています。サイトに仕込まれた指示で、AIが、サイトや利用者との会話にある機密情報を取り出し、符号化して、攻撃者のサーバーへ送ってしまう、という内容です。総務省のAIセキュリティ分科会の資料に載る、Microsoft 365 Copilotの事例(EchoLeak)でも、画像に、ブラウザが自動で攻撃者のサーバーにアクセスする仕組みが組み込まれ、利用者が画像を表示すると、機密情報が漏れるとされています。
流出の量を決める3つのもの
同じプロンプトインジェクションでも、流出する量は、設計で大きく変わります。決めるのは、次の3つです。
- 読める範囲の広さ:AIが、誰の権限で、どこまで読めるか。社内全体を読める設計は、1つの細工で広い範囲が流出する
- 出口の数と自由度:リンク、画像、投稿、メールなど、外へ出せる道がいくつあり、宛先に制限があるか
- 人の関与:外へ出す前に、人が確認する場面があるか
英国のNCSCは、外部の相手の情報をAIが処理するときは、AIの権限を、その相手が持つ水準まで下げることを勧めています。OpenAIも、AIがより機密性の高い情報に触れ、より主体的に動くほど、リスクが高まると述べています。どちらも、AIが触れる情報と、出せる範囲を絞ることが、基本です。
出口は、開発の途中で増えがちです。たとえば、最初は回答を表示するだけだったAIに、あとから「メールを送る」「チケットを作る」「外部のWebを検索する」といった機能を足すと、そのたびに、外へ出せる道が増えます。機能を足すときに、取得範囲と出口の一覧を見直す決まりがないと、最初に確認した安全の前提が、いつの間にか崩れます。開発会社には、機能を追加するときの再確認を、契約に入れておくよう、頼んでください。
プロンプトインジェクションによる情報流出の対策と確認点
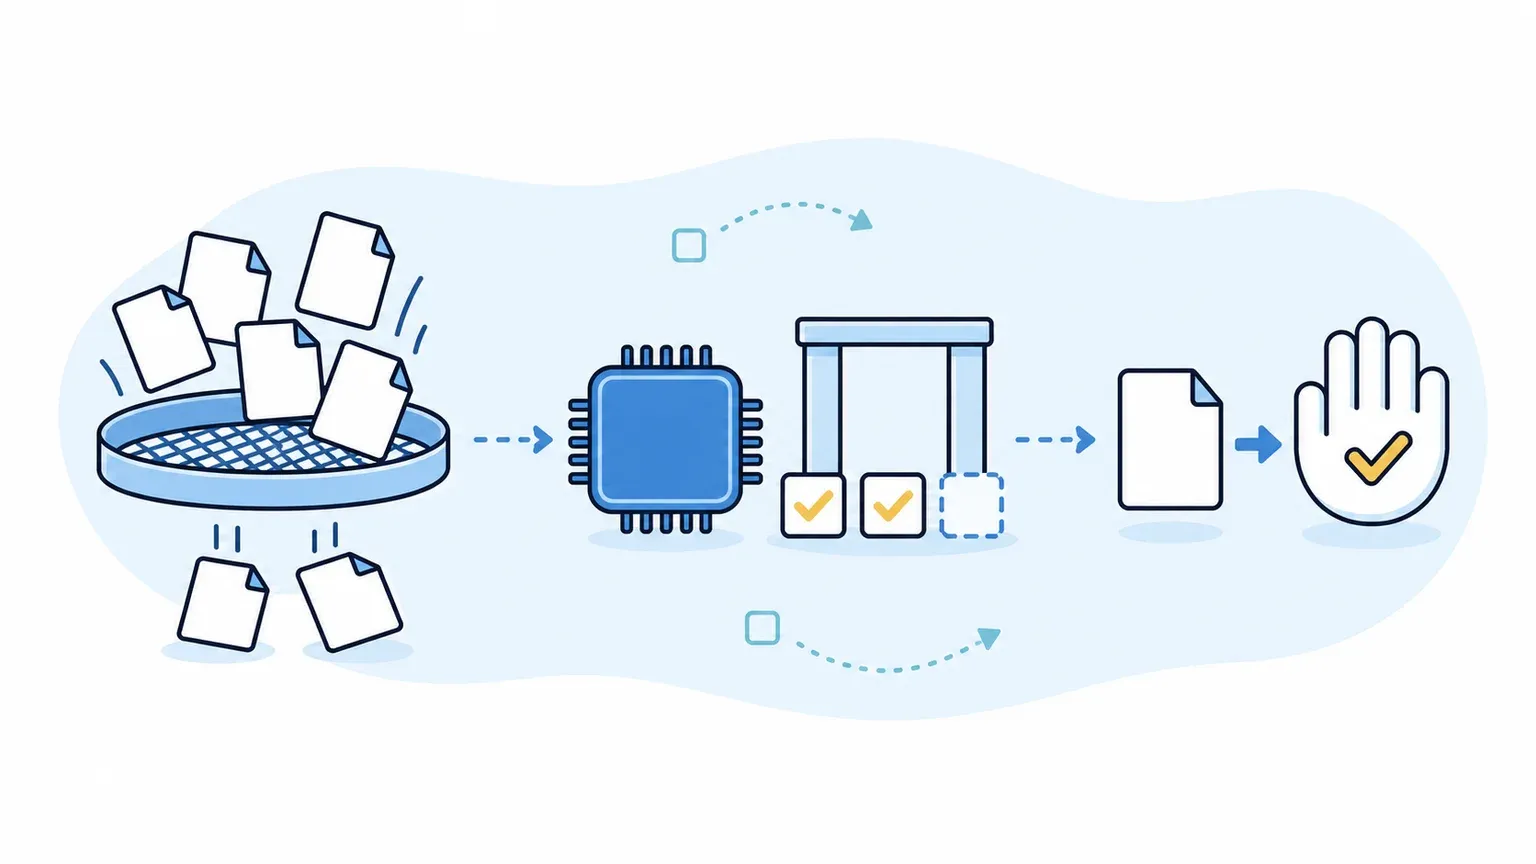
次に、経路ごとの対策と、その確かめ方を説明します。対策の中心は、AIを信頼するのではなく、AIの外側で、取得と出口を制限することです。
経路ごとの対策
| 経路 | 対策 | OWASPなどの考え方 |
|---|---|---|
| 回答に書き出される | AIが取得できる範囲を、作業に必要な分に絞る。利用者ごとの権限で、データを取得する | 最小の権限の原則。参照するデータの出どころを限る(LLM02) |
| リンクや画像のURLに含められる | 外へ出せる宛先を、許可リストで限る。画像やリンクの自動の読み込みを、必要なものだけにする。AIの出力を、そのまま後続へ渡さない | AIを、ほかの利用者と同じように、信頼できない入力として扱う。出力を符号化し、CSPを厳しくする(LLM05) |
| AIの操作で別の場所へ書き込まれる | 使える操作を最小にする。URLの取得など、使わない機能は渡さない。外部への送信と書き込みは、人の承認を入れる | 拡張機能と権限の最小化、人の承認(LLM06) |
| 指示文や参照データが読み出される | 指示文に、APIキーや権限の構造などの機密を入れない。認可の判断を、AIに任せない。複数の利用者の参照データは、分けて管理する | 指示文は秘密ではなく、安全対策にも使わない。重要な制御は、AIの外で、決まった手順で行う(LLM07) |
この表の中で、特に大切なのは、最後の考え方です。OWASPは、システムプロンプトを秘密と考えるべきではなく、安全対策として使うべきでもないとし、権限の分離や認可の確認などの重要な制御は、AIに任せず、決まった手順で、あとから確かめられる形で行うよう勧めています。指示文に「情報を外へ出すな」と書くことは、守られる保証のない依頼にとどまり、制御とは言えません。
ログで、何が出たかを後から確かめる
流出を完全に防げない場合に備えて、何が出たかを後から確かめられる記録が必要です。OWASPは、AIの出力に異常なパターンがないかを検知するため、ログと監視を整えることを勧めています。NCSCも、AIの入力、出力、ツールの利用の記録を残すことを挙げています。
記録の対象は、次の4つです。
- AIへの入力(利用者の指示と、AIが読んだ外部の情報)
- AIが取得した情報(どのファイル、どのデータか)
- AIの出力(リンクや画像のURLを含む)
- AIが実行した操作(投稿、送信、書き込み)と、その宛先
この記録がなければ、事故が起きたときに、何が、どこへ出たのかを、確かめられません。ログの保存期間と、自社へ共有する方法は、契約の前に決めておきます。
開発会社に確認する6項目
生成AIを組み込んだシステムを開発会社に頼むときは、次の6項目を、書面で確認してください。
- AIが取得できるデータの範囲と、利用者ごとの権限で取得しているか。社内全体を読む設計になっていないか
- 情報を外へ出せる宛先(リンク、画像、投稿、メール)の許可リストと、見直しの頻度
- リンクや画像の自動の読み込みの有無と、AIの出力を後続の仕組みへ渡す前の検証
- 外部への送信と書き込みに、人の承認を入れる操作の一覧
- 指示文に機密を入れていないこと、認可の判断をAIに任せていないこと
- 入力、取得した情報、出力、実行した操作のログの保存期間と、自社への共有の方法、事故が起きたときの連絡
AIに持たせる権限の決め方は、AIエージェントのプロンプトインジェクション対策と権限設計の記事で説明しています。防御を重ねる考え方は、プロンプトインジェクション対策で、企業が実施する多層防御の記事が参考になります。「情報は出ないように作ってあります」という説明には、どの経路に対して、どの制御があるのかを、書面で示してもらってください。
よくある質問
- Q. 指示文に「情報を外へ出さない」と書けば、防げますか?
- A. 防げません。OWASPは、指示文を秘密や安全対策として使うべきではないと説明しています。AIが指示に従うかどうかは、不正な命令が混ざると変わるためです。取得範囲、出口の宛先、人の承認を、AIの外側で制限します。
- Q. 社内のチャットボットでも、外へ情報が出ますか?
- A. 出る可能性があります。社内向けでも、メールや共有のチャット、フォームなど、外部の人が書き込める情報を読むなら、入口になります。AIの出力にリンクや画像が含まれる設計なら、それが出口になりえます。
- Q. 一度流出した情報は、取り戻せますか?
- A. 取り戻せるとは限りません。外部のサーバーへ送られた情報は、削除を依頼できない場合があります。そのため、流出してから対応するより、取得範囲と出口を、先に絞ることを優先します。事故が起きたときの連絡先と手順は、事前に決めておいてください。