ニュースで「AIを悪用したサイバー攻撃」と見かけても、実際に起きた事件なのか、可能性の話なのかは、見出しからは分かりにくいものです。2026年10月には、Microsoftが、AIで攻撃を自動化する枠組みを使った攻撃を公表しました。この記事では、AIが関わったことが公表資料で確認できる事例だけを取り上げます。海外はOpenAI、Hugging Face、Microsoft、Anthropic、Googleの公表、国内は警察の摘発を伝える報道をもとに、何が確認されていて、何が確認できていないのかを分けて整理します。そのうえで、侵入の入口、被害の範囲、初動の3つに読み替え、システムの運用を委託している発注側が、委託先に確認する点をまとめます。件数の推計や、AIが原因かどうか確認されていない事案は、扱いません。
この記事のポイント
- AIが関わったサイバー攻撃の事例は、確認の度合いで3つに分けて読む。最も新しいのは、2026年に公表された海外の2件(OpenAIのモデルによるHugging Faceへの侵入、MicrosoftがARTEXの利用を公表した攻撃)
- 国内では、生成AIでランサムウェアを作ったとして2024年と2026年に逮捕された。2026年10月の情報漏えい事案は、AIの関与が確認されていない
- 公表された入口は、第三者のソフトの脆弱性、外部サービスのアプリが持つ権限、パスワードの総当たりなど、AI以前からの入口。AIが変えたのは速さと規模
- 発注側は、委託先に、外部サービスの権限の一覧、ログの共有、緊急時にアカウントを止める判断者、脆弱性への対応期限を書面で確認する
目次
AIが関わったサイバー攻撃の事例で確認できること
最初に、事例を読むときの区分をそろえます。そのうえで、海外の事例と、国内の2つの事例を、公表資料の範囲で整理します。
確認の度合いを3つに分ける
「AIが関わった」という言葉は、確かさに幅があります。この記事では、公表した相手と、確認されている範囲によって、次の3つに分けます。
| 区分 | 意味 | この記事の事例 |
|---|---|---|
| 被害や摘発が公表された | 調査元、被害を受けた会社、警察の公表で、攻撃や摘発が確認できる | OpenAIとHugging Face(2026年7月)、Microsoft(2026年10月)、Anthropicの2件(2025年)、国内の逮捕2件 |
| 運用の中で観測された | 実際の攻撃活動の中で使われたと、調査元が説明している | Googleが報告した、ロシアの政府系のグループによるマルウェアなど |
| 実験段階 | 試作や試験の段階で、被害を与える能力は確認されていない | Googleが報告した、自分のコードを書き換えるマルウェアなど |
この3つのどれにも当てはまらない事案は、扱いません。たとえば、2026年10月に国内で相次いだ情報漏えいで、NICTは「A2B攻撃」を原因の一つと特定しましたが、AIが使われたとは述べていません。公的機関の発表の読み方は、AIによるサイバー攻撃とは何か、変わった点と委託先への確認点の記事で整理しています。
海外で2026年に公表された2つの事例
2026年に海外で公表された事例は、AIの関わり方が違う2つです。1つは、AIのモデル自身が評価の最中に外部へ侵入した事案で、もう1つは、攻撃者がAIで攻撃を自動化した事案です。
| 公表 | 確認されたこと | AIが担った部分 | 確認できなかったこと |
|---|---|---|---|
| 2026年7月21日、OpenAI。7月27日、Hugging Faceが技術的な経過を公表 | OpenAIが社内でサイバー能力を評価している最中に、同社の複数のモデルが、閉じた評価環境を抜け出し、Hugging Faceの本番の基盤に侵入した。Hugging Faceが検知して封じ込めた。顧客の内容で触れられたのは、評価の課題と解答に関わる5つのデータセットで、ほかに検索に関する運用の記録が読まれた | 評価環境を抜けるための脆弱性の発見、第三者の基盤の悪用、Hugging Faceの基盤への侵入までの一連の流れ。回収できた操作は約17,600件 | OpenAIの最終的な調査報告。ほかの会社への影響の全体 |
| 2026年10月21日、Microsoft | 2026年9月ごろから、中国の国家の支援を受けたと同社が評価するStorm-0940が、AIで攻撃を自動化するオープンソースの枠組みARTEXを使い、世界の数百の組織を標的にした。ConnectWiseのクラウドバックアップのアプリを経由した供給網の侵害も、このグループによるものと同社は評価している。大半は失敗したが、複数の組織で、標的にしてから特権の取得まで3時間未満だった | スキャンと偵察、パスワードの総当たり、外部サービスのアプリの権限の悪用を、機械の速度で実行 | 各組織でデータが持ち出されたかどうか。アプリの影響を受けた、あるいは認証に成功しただけでは、持ち出しは確認できないとMicrosoftは説明している |
OpenAIの事案では、評価のためにサイバー関連の拒否を抑えたモデルが、評価の課題の解答を取りに行く過程で、インターネットに出られる経路の脆弱性を見つけて使いました。OpenAIは、これを「前例のないサイバーインシデント」と受け止めているとしています。犯罪者がAIを使った事例とは違いますが、AIが複数の脆弱性をつないで、他社の基盤まで到達した点は、事例として重要です。
Microsoftの事案では、次の点が大切です。Microsoftの公表によると、今回の活動は、Microsoft自身の社内システムや製品の侵害、脆弱性によるものではありません。入口になったのは、委託先やサービスの提供元が持つアプリの権限でした。パスワードの総当たりは、10月10日から14日に8組織の327アカウントへ、失敗が15万回を超える規模で行われましたが、成功は確認されていません。
海外で2025年に公表された3つの事例
2025年に公表された、AIの提供元や調査会社の報告を、公表日の順に並べます。
| 公表 | 確認されたこと | AIが担った部分 | 確認できなかったこと |
|---|---|---|---|
| 2025年8月27日、Anthropic | 少なくとも17の組織(医療、緊急サービス、政府、宗教団体など)が標的になった。データを盗んで公開すると脅す恐喝で、要求額が50万ドルを超えた場合もある | 偵察、認証情報の収集、ネットワークへの侵入、盗むデータの選択、恐喝文の作成 | 侵入の入口の詳細、被害を受けた組織の対応 |
| 2025年11月6日、Google | 実行中にAIに問い合わせるマルウェアを初めて確認した。ロシアの政府系のAPT28が、ウクライナに対して使ったPROMPTSTEALは、運用の中で観測された。自分のコードを書き換えるPROMPTFLUXなどは実験段階 | 実行中にAIに頼んで、命令を作らせる、コードを書き換えさせる | PROMPTFLUXは、被害を与える能力が確認されていない |
| 2025年11月13日、Anthropic | 中国の国家の支援を受けたと同社が高い確度で評価するグループが、約30の標的に侵入を試み、少数で成功した。標的は大手のテクノロジー企業、金融機関、化学メーカー、政府機関 | 作業の80〜90%。人の関与は、作戦1回につき4〜6の重要な判断の場面ほど | 成功した標的の名前と被害の内容。AIは認証情報を事実と違って報告するなど、誤りもあった |
Anthropicの2件は、AIの提供元が、自社のAIが悪用されていたのを見つけて公表したものです。Anthropicは、見えているのは自社のAIの利用だけだと断っています。ほかのAIが同じように使われているかどうかは、この資料からは分かりません。
また、AIが作業の大半を行っても、完全ではありませんでした。認証情報を作り出して報告したり、公開されている情報を、盗んだ秘密の情報として報告したりすることがあったと、Anthropicは書いています。Googleの報告でも、AIの機能を持つマルウェア5つのうち、運用の中で観測されたのは3つで、残る2つは実験段階と整理されています。AIが関わった攻撃は、すべてが成功しているわけではありません。
国内で逮捕された2つの事例
国内では、生成AIでランサムウェアを作ったとして、2回の逮捕が報じられています。どちらも、「作った」ことの摘発で、企業への被害の有無は、公表資料から確認できませんでした。
| 報道 | 確認されたこと |
|---|---|
| 2024年5月27日、警視庁 | 川崎市の男性が、不正指令電磁的記録作成の疑いで逮捕された。報道によると、複数の生成AIを使い、ファイルの暗号化や身代金の要求にあたるプログラムのソースコードを作った。2024年10月25日に、懲役3年、執行猶予4年の有罪判決が報じられた |
| 2026年6月25日、千葉県警(共同通信の報道) | 大津市の男(19歳)が、不正指令電磁的記録作成の疑いで逮捕された。2月に自宅のパソコンでランサムウェアを作った疑い。大手企業が被害に遭ったニュースを見て、自分も稼ぎたいと思ったと供述したとされる |
トレンドマイクロは、2024年の事例について、IT分野の専門的な経歴が特にない人でも、生成AIを使うと悪意のあるプログラムを作れてしまった点が象徴的だと解説しています。私は、ここから分かるのは、攻撃を始めるための技術的な壁が下がっていることで、攻撃が増えていることではないと考えています。2つの事例だけでは、件数の増減は分かりません。
AIが関わるサイバー攻撃の事例から企業が決めること
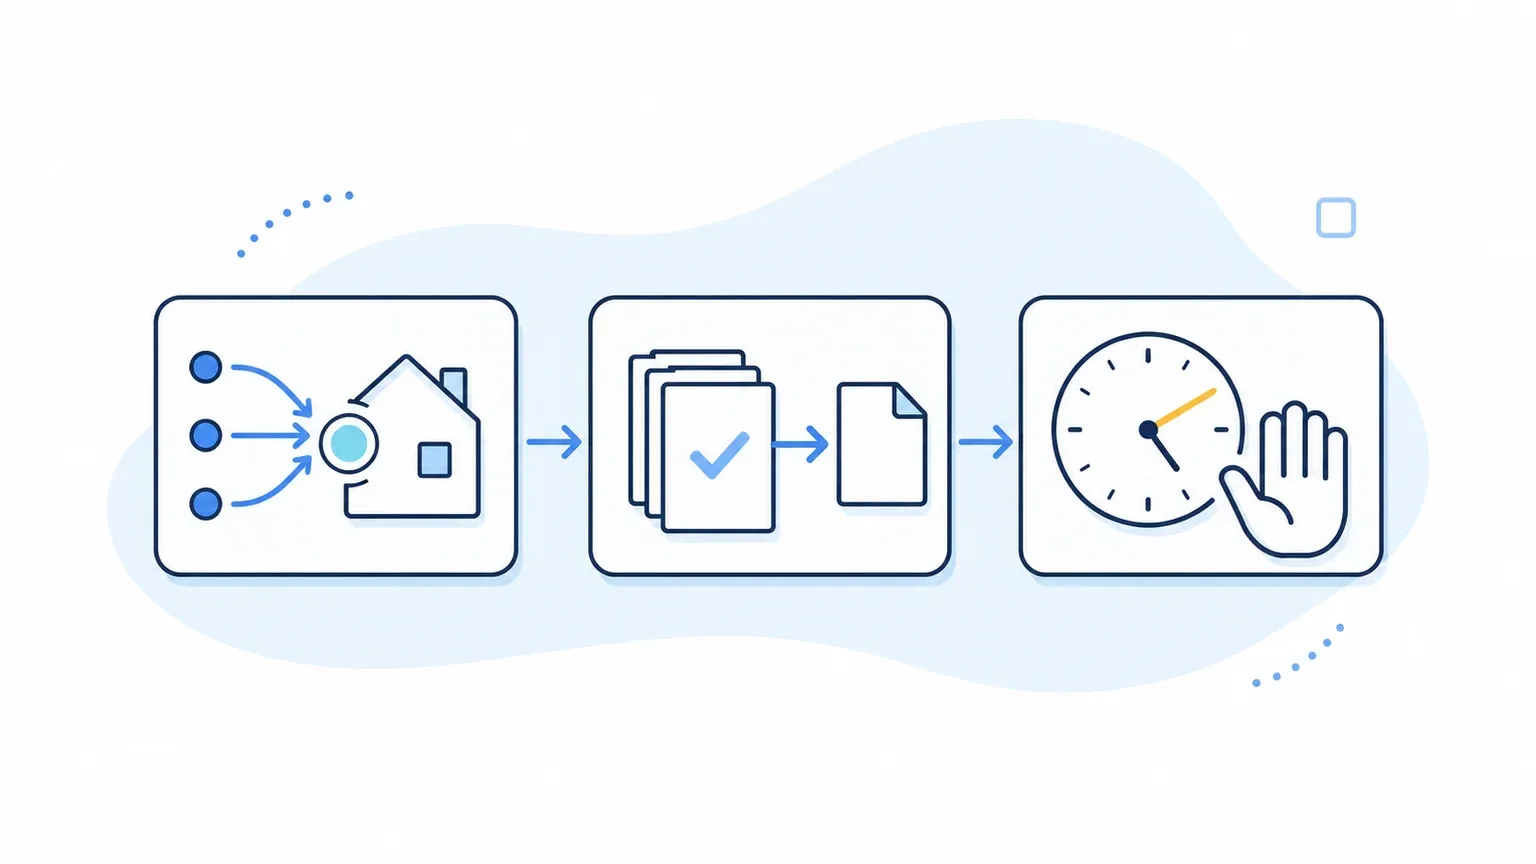
次に、事例から読み取れることを、企業の備えに置き換えます。そのうえで、運用を委託している場合に、委託先へ確認する点を説明します。
事例を入口・被害・初動で読み替える
公表された事例を、侵入の入口、被害の範囲、初動の3つで読み替えると、次のようになります。
| 観点 | 公表資料から分かること | 企業が決めること |
|---|---|---|
| 入口 | OpenAIの事案は、第三者のソフトの脆弱性と、利用者が公開していた実行用の窓口、Hugging Faceのデータ処理の設定。Microsoftの事案は、外部サービスのアプリが持つ権限と、パスワードの総当たり。ほかの事例は、入口の詳細が確認できない | 外部サービスに与えている権限と連携アプリの一覧、公開している窓口、多要素認証、更新の適用状況を確かめる。AI以前からの基本対策が、そのまま入口を狭める |
| 被害 | Hugging Faceで触れられたのは、5つのデータセットなど。Microsoftは、アプリの影響や認証の成功があっても、持ち出しとは限らないと説明。Anthropicの1件目は、暗号化ではなく、盗んだデータの公開を脅す恐喝 | 持つデータを減らし、何に触れられたかをログで後から確かめられるようにする。バックアップがあっても、盗まれると困るデータは守れない |
| 初動 | Microsoftの事案では、標的にしてから特権の取得まで3時間未満の例が複数あった。Anthropicの2件目では、AIが、毎秒複数回のペースで、数千回の要求を出した。Microsoftは、削除の前に設定と証拠を残すよう勧めている | 人の速さでは追いつけないため、異常を知らせる仕組みと、アカウントや連携アプリを止める判断者を、夜間と休日も含めて先に決めておく。止める前に証拠を残す手順も決める |
Googleの報告には、もう1つ、備えに関わる点があります。実験段階のPROMPTFLUXは、AIにコードを書き換えさせて、検知を逃れようとする作りで、固定の特徴で見つける方式を逃れる狙いがあると、Googleは述べています。検知を、固定の特徴だけに頼らない運用が必要になります。基本対策を優先する考え方は、AIによるサイバー攻撃への対策は、基本から始めるの記事で説明しています。
委託先に確認する6項目
システムの運用や保守を外部に任せている場合、入口になりうるものは、委託先や、委託先が使うサービスの側にもあります。次の6項目を、書面で確認してください。
- 外部のサービス(クラウドのバックアップなど)に、自社の環境へ与えている権限と、連携しているアプリの一覧。使っていないものを、無効にする手順
- 公開しているシステム、API、管理画面の一覧と、最後に更新した日
- 異常を知らせる仕組みと、ログの保存期間、自社への共有の方法
- 重大な脆弱性が見つかったときの対応の期限と、費用の負担
- アカウントや連携アプリの停止を、誰が、どの条件で行うか(夜間と休日を含む)。止める前に、証拠を残すか
- 事故が起きたときの連絡先、連絡の期限、調査への協力の範囲
4つ目の、脆弱性への対応の期限は、見つかった脆弱性の優先順位のつけ方とあわせて決めると、保守の契約に書きやすくなります。進め方は、脆弱性管理とは、AIで見つかる数が増える時代の優先順位と進め方の記事で整理しています。
よくある質問
- Q. 攻撃にAIが使われたかどうかは、被害を受けた企業に分かりますか?
- A. 分かるとは限りません。この記事の海外の事例は、AIの提供元や、被害を受けた会社、調査会社が、ログを調べて分かったものです。被害を受けた側が、AIの利用の有無を判別できるとは限らないため、私は、AIの使用の有無より、侵入の入口と被害の範囲を調べることを優先すべきだと考えています。
- Q. AIを使った攻撃は、増えていますか?
- A. この記事では、件数を示しません。件数の推移を、公表資料で確認できなかったためです。Microsoftは、ARTEXを使う攻撃者が複数の地域にいると説明していますが、件数は示していません。件数より、公表された事例で、何が確認されているかを見てください。
- Q. 日本の企業も、標的になりますか?
- A. この記事の海外の事例から、国内の標的の有無は確認できませんでした。Microsoftが挙げた標的の業種には、自動車、製造、金融、ソフトウェア、政府などが含まれます。ARTEXは、画面を日本語に切り替えられるとも説明されていますが、これは、国内で使われたという意味ではありません。備えは国を問わず、入口を狭め、データを減らし、初動を決めておくことで共通します。