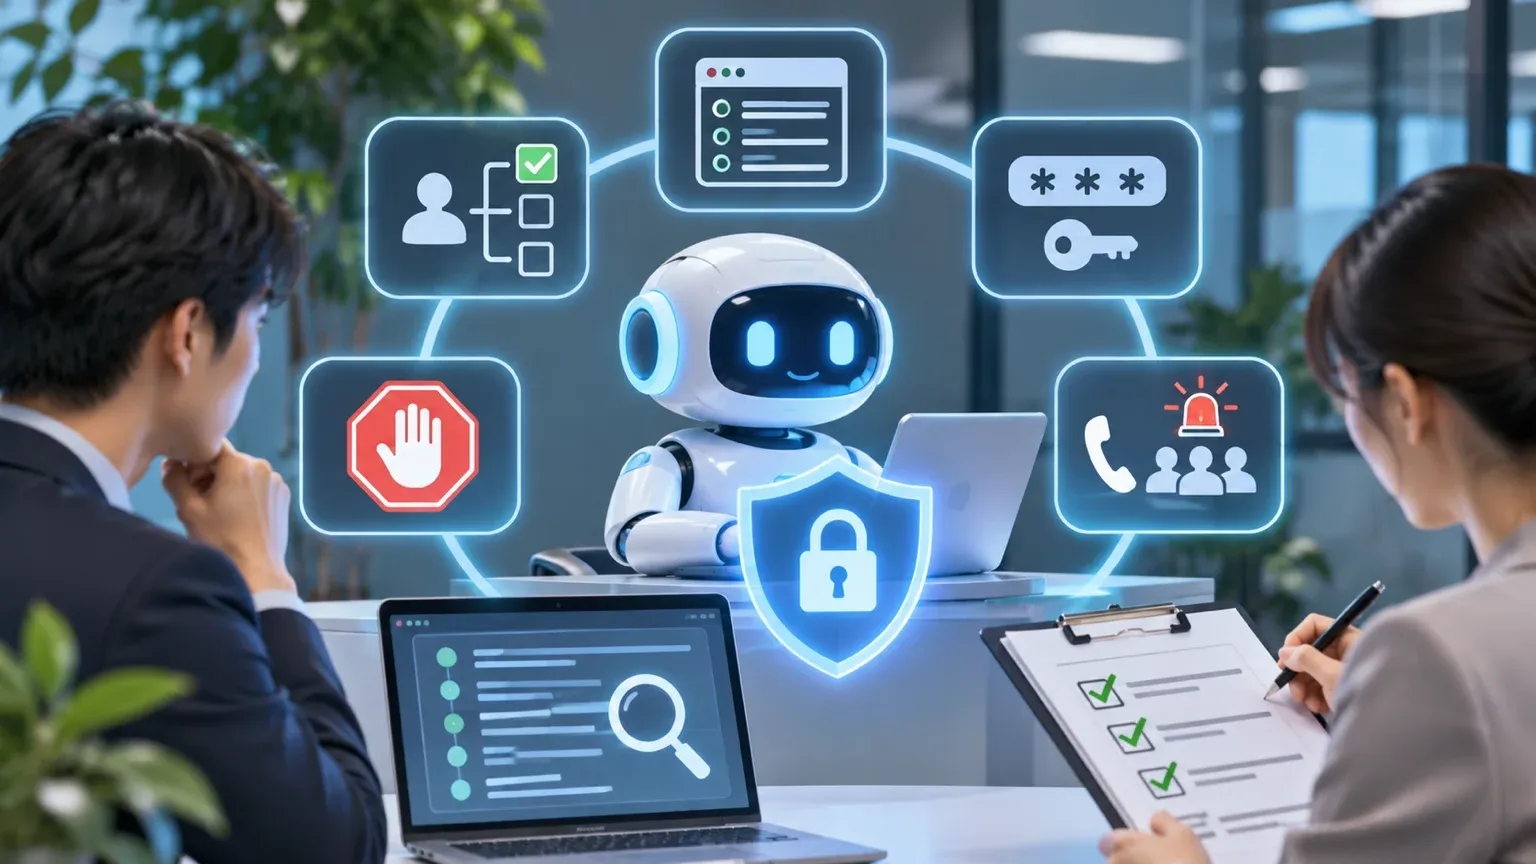
AIエージェントを業務のシステムにつなぐと決めたとき、情報システムの担当者が最初に悩むのは、どこまで権限を渡してよいかです。権限を絞ればよいことは分かっていても、それだけで十分なのか、運用が始まったあとに何を見ていればよいのかは、はっきりしません。先に結論を書くと、AIエージェントのセキュリティ対策は、権限を最小にするだけでは足りません。操作の記録、パスワードや鍵などの秘密情報の管理、止める権限、事故のときの連絡体制を決め、開発や運用を任せる委託先には、運用の証跡を出してもらいます。2026年11月に私が確認した検索上位は、脅威の種類と対策の考え方の解説が中心で、運用と監査で何を確かめるかまで示した記事は多くありませんでした。この記事では、導入の前に決める権限と秘密情報の扱いを整理したうえで、運用と監査で確かめる項目をまとめます。
この記事のポイント
- AIエージェントのセキュリティ対策は、AIが使うアカウントと権限を、人と分けて管理することから始める
- パスワードや鍵は、AIに読ませず、仕組みの側で持たせる
- 操作の記録は、残すだけでなく、点検する人と頻度まで決める
- 委託先には、権限の一覧・記録の点検結果・事故の報告を、証跡として求める
目次
AIエージェントのセキュリティ対策で決める権限

守る対象はAIが使う権限
これまでのセキュリティ対策は、人を対象にしてきました。誰がどのシステムに入れるかを決め、パスワードと多要素認証で本人を確かめます。AIエージェントが加わると、対象が1つ増えます。人の代わりに操作を行う、AIという利用者です。
AIエージェントは、与えられた権限の範囲で、休まずに、速く動きます。誤った指示を受け取れば、その権限をそのまま使って誤った操作をします。つまり、AIエージェントに渡した権限は、誤りや攻撃があったときに使われうる権限です。どんなリスクがあるかの全体は、AIエージェントの危険性とリスクの記事で整理しています。この記事では、そのうち権限と運用の対策を掘り下げます。
AIエージェント専用のアカウントを用意する
最初に決めるのは、AIエージェントがどのアカウントで動くかです。手早く済ませようとして、担当者個人のアカウントや、管理者のアカウントをそのまま使わせる例があります。これは避けてください。
人のアカウントを共用すると、3つの問題が起きます。記録を見ても、人が行った操作か、AIが行った操作かを区別できません。その人が持っている権限のすべてを、AIも使えてしまいます。そして、その人が異動や退職をしたときに、AIエージェントが止まるか、使われていないはずのアカウントが残り続けます。
AIエージェントには、専用のアカウントを用意します。名前を見れば、AIエージェントのものだと分かるようにします。業務が違うAIエージェントには、別々のアカウントを用意します。1つのアカウントを複数のAIエージェントで使い回すと、権限を絞れなくなります。
権限を最小にする3つの軸
専用のアカウントに与える権限は、3つの軸で絞ります。
| 軸 | 決めること | 例 |
|---|---|---|
| 見られるデータ | どのデータを参照できるか | 問い合わせの履歴は見られるが、支払いの情報は見られない |
| できる操作 | 参照、作成、変更、削除、送信のどれを許すか | 記録の追加はできるが、削除はできない |
| 使える範囲 | どの時間帯、どの件数、どの相手まで許すか | 送信は社内の宛先だけ。1時間あたりの件数に上限を置く |
3つ目の軸は、見落とされやすい項目です。操作の種類を絞っても、件数の上限がなければ、誤った操作が短い時間に大量に行われます。上限は、通常の業務の量から決めます。
権限は、検証のときに広く取り、あとで絞る、という順番にしないでください。広い権限のまま本番に進む原因になります。最初は狭く与え、足りないと分かったものを、理由を記録したうえで足していきます。
パスワードや鍵をAIに読ませない
AIエージェントが外部のシステムを操作するには、そのシステムに入るための情報が必要です。パスワード、APIの鍵、接続用の文字列などです。これらの秘密情報を、AIへの指示文に書いたり、AIが読める文書に置いたりしてはいけません。
AIが読んだ内容は、回答や記録に出てくることがあります。外から仕込まれた指示によって、聞き出されることもあります。AIエージェントにパスワードの保管場所へのアクセスを許せば、そこにあるすべての認証情報が、同じ危険にさらされます。
安全な作りは、秘密情報をAIに見せないことです。AIエージェントは「このシステムにこの内容を登録して」と依頼するだけで、実際の接続は、仕組みの側が鍵を使って行います。AIは鍵の中身を知りません。あわせて、次の点を開発会社に確かめます。
- 秘密情報は、専用の保管の仕組みに置かれているか。プログラムや設定の文書に直接書かれていないか
- 鍵には有効期限があるか。定期的に取り替えられるか
- 漏れた疑いがあるとき、その鍵だけをすぐに無効にできるか
- 実行の記録に、秘密情報がそのまま残らないか
利用者本人の権限を超えさせない
社内の文書を調べるAIエージェントでは、もう1つ決めることがあります。AIエージェントが、質問した人の権限に合わせて動くかどうかです。
AIエージェントのアカウントが、社内のすべての文書を見られるとします。一般の社員が質問すると、その社員には見る権限のない文書の内容が、回答に混ざることがあります。AIエージェントを経由することで、権限の壁を越えてしまう形です。
これを防ぐには、質問した人が見られる文書だけを、AIエージェントの参照の対象にします。導入の前に、文書の保管場所の権限が正しく設定されているかも点検します。もともと設定が緩かった場所は、AIエージェントによって見つかりやすくなります。外から仕込まれた指示への備えは、AIエージェントのプロンプトインジェクション対策の記事で整理しています。
AIエージェントのセキュリティ対策と運用の監査

操作の記録に残す項目
権限を絞っても、誤った操作は起きえます。起きたときに、何が起きたかをたどれるようにするのが、操作の記録です。残す項目は、次のとおりです。
- いつ、誰の依頼で動いたか
- どのアカウントで、どのシステムに、何の操作をしたか
- 操作の対象になったデータと、変更の前後の内容
- 人が承認した場合は、承認した人と時刻
- 拒否された操作、失敗した操作と、その理由
最後の項目は、攻撃の兆しを見つける手がかりになります。権限のない操作を何度も試みた記録があれば、誤った指示か、外からの誘導を受けた可能性があります。
記録そのものの扱いも決めます。保存する期間。見られる人。AIエージェント自身が記録を書き換えたり消したりできないこと。記録に個人情報が含まれる場合の扱い。保存の期間は、事故に気づくまでにかかる時間を考えて、短くしすぎないようにします。
記録を点検する人と頻度を決める
記録は、残すだけでは役に立ちません。誰も見ていない記録は、事故のあとで原因を調べるためにしか使えず、事故を早く見つけることはできません。
点検は、2つに分けて決めます。1つは、自動の通知です。上限を超えた件数の操作、業務の時間外の操作、拒否された操作の連続。こうした動きがあれば、担当者に通知が届くようにします。もう1つは、人による定期の点検です。月に一度、記録から一部を抜き出して、想定どおりの操作だけが行われているかを確かめます。
あわせて、権限の棚卸しも定期に行います。AIエージェントのアカウントの一覧を出し、今も使っているか、権限が増えすぎていないかを確かめます。試験のために作ったアカウントが残っていないかも見ます。半年に一度が目安です。
停止の権限と事故時の連絡体制
異常に気づいたとき、すぐに止められるかどうかで、被害の大きさが変わります。止める権限を誰が持つかを、先に決めます。開発会社だけが止められる作りでは、夜間や休日に対応が遅れます。発注する側の担当者が、自分で止められる方法を用意してもらいます。
止め方は、段階を分けます。AIエージェントの動きを止める。AIエージェントのアカウントを無効にする。接続に使っている鍵を無効にする。どの段階まで自社でできるかを確かめます。
連絡の体制は、次の表の形で文書にします。
| 決めること | 内容 |
|---|---|
| 最初の連絡先 | 異常に気づいた人が、最初に連絡する相手。時間外の連絡先 |
| 止める判断をする人 | 誰が止めると決めるか。不在のときの代理 |
| 委託先への連絡 | 開発会社の窓口と、対応を始めるまでの時間の約束 |
| 社内と社外への報告 | 経営層、関係する部署、必要な場合は取引先や当局への報告の担当 |
| 業務の続け方 | 止めているあいだ、人が業務を続ける手順 |
委託先に求める運用の証跡
開発や運用を外の会社に任せる場合、セキュリティ対策の多くは、委託先の作業の中にあります。「適切に管理しています」という説明だけでは、確かめたことになりません。行っていることが分かる証跡を、定期に出してもらいます。
- 権限の一覧
- AIエージェントのアカウントと、それぞれの権限の一覧です。変更があったときは、理由と承認した人も付けてもらいます。
- 記録の点検結果
- 定期の点検で何件を確かめ、異常が何件あったかの報告です。異常がなかった場合も、点検したことの報告を求めます。
- 秘密情報の管理の状況
- 鍵を取り替えた日と、次に取り替える予定です。
- 委託先の作業者の権限
- 委託先の誰が、本番の環境とデータに入れるかの一覧です。担当が替わったときに、権限が外されているかも確かめます。
- 事故と、事故になりかけた件の報告
- 実際の事故だけでなく、通知が上がった件と、その対応の内容です。
委託先がさらに別の会社に作業を任せている場合は、その会社にも同じ管理が及んでいるかを聞きます。AIのサービスの提供元に送られるデータが、どこに保存され、学習に使われるかどうかも、委託先を通して確かめます。AIを使ったシステム全体の評価の進め方は、AIシステムのセキュリティ評価の記事で整理しています。
社内ルールと契約に残す
ここまでに決めたことは、2つの文書に残します。社内のルールと、委託先との契約です。
社内のルールには、AIエージェントを業務のシステムにつなぐときの申請と承認の手順、専用のアカウントを使うこと、秘密情報を指示文に書かないこと、異常に気づいたときの連絡先を書きます。現場の担当者が、自分の判断でAIエージェントに自分のパスワードを渡してしまう、という事態を防ぐためです。ルールを一から書くのは手間がかかります。ツールの管理や申請と承認の流れ、違反への対応など10論点を埋められる生成AI社内利用ガイドライン雛形を土台にすれば、AIエージェントの権限と連絡体制の項目を足すだけで、社内に配れる形になります。
契約には、記録の保存の期間、証跡の提出の頻度、事故のときの連絡と対応を始めるまでの時間、契約が終わったときの鍵とデータの扱いを書きます。口頭の約束は、担当者が替わると引き継がれません。
もう1つ、AIエージェントをつなぐ先のシステムにも目を向けてください。つなぐ先に弱点があれば、AIエージェントの権限を絞っても、そこから情報が出ていきます。全10問・約2分のWebシステム安全度チェックで、委託先の管理やアクセスの制限に抜けがないかを先に確かめておくと、AIエージェントをつなぐ前に直すところが分かります。