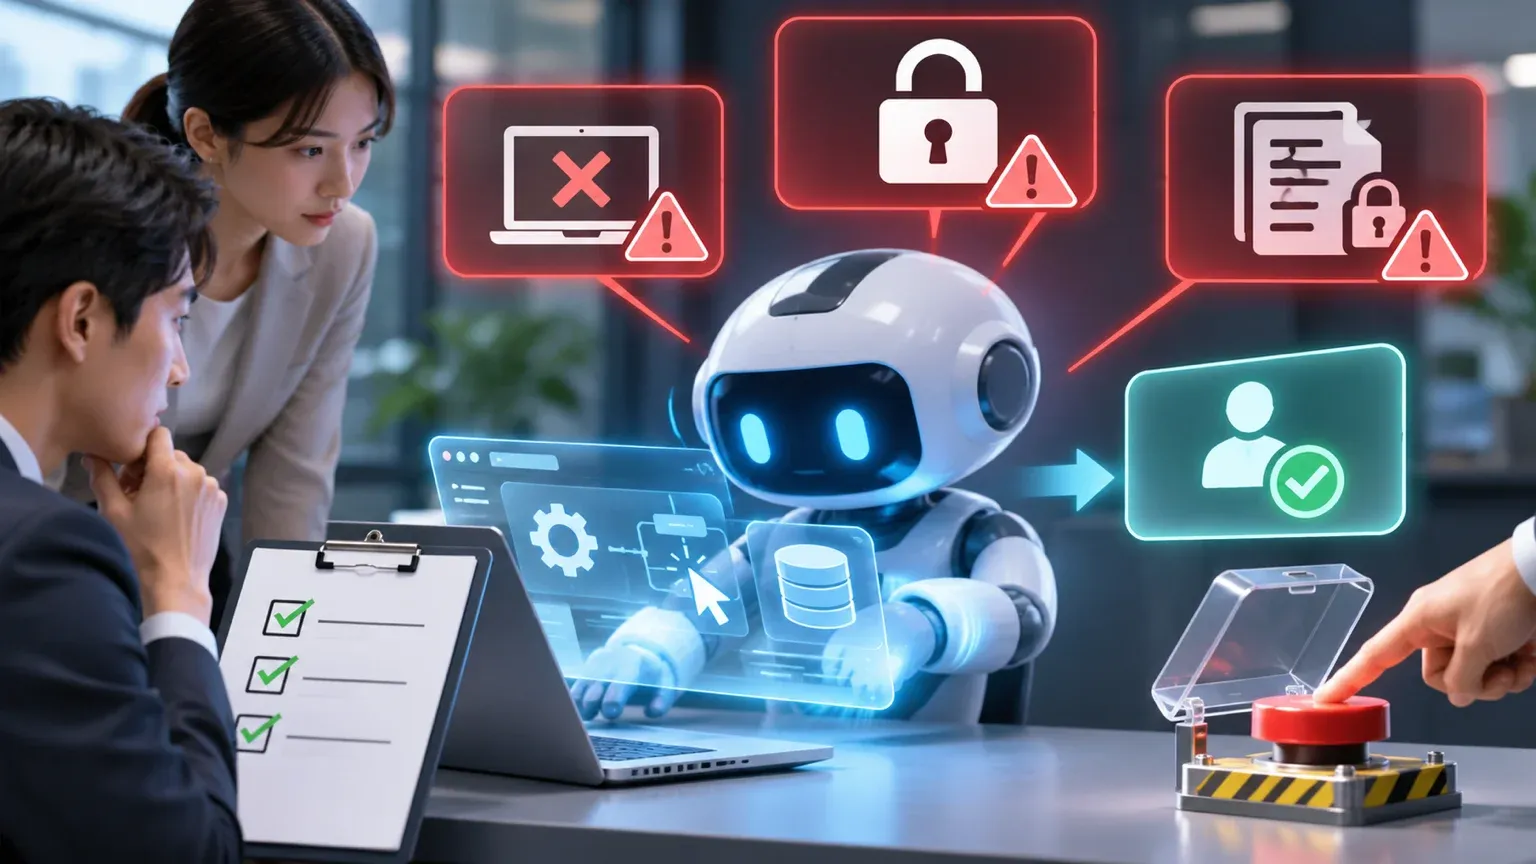
AIエージェントの導入を検討し始めると、社内から「勝手に操作して事故にならないか」「情報が漏れないか」という声が上がります。漠然とした不安のままでは、進めることも、やめることも決められません。先に結論を書くと、AIエージェントのリスクは、自分で操作を実行することから生まれます。導入の前に、誤操作、過大な権限、情報漏えいを評価し、人の承認と停止の措置を設計してから展開します。指示文の工夫だけで防ごうとするのは、十分ではありません。2026年11月に私が確認した検索上位は、セキュリティの専門会社による脅威の解説が中心で、発注する側が導入の前に何を決めればよいかを順に示した記事は多くありませんでした。この記事では、危険性の中身を5つのリスクに整理したうえで、導入の前に取る対策をまとめます。
この記事のポイント
- AIエージェントのリスクは、誤操作・過大な権限・情報漏えい・外部からの誘導・費用と処理の暴走の5つ
- 被害の大きさを決めるのは、AIの賢さではなく、与えた権限の広さ
- 操作を影響の大きさで分け、取り消せない操作には人の承認を入れる
- 停止の方法と社内ルールを、展開する前に決めておく
目次
AIエージェントの危険性と5つのリスク

チャット型のAIと危険性が違う理由
チャット型のAIは、文章を返すだけです。誤った答えが返ってきても、それを使うかどうかは人が決めます。人が読んで判断する、という関門が1つあります。
AIエージェントは、この関門を通らずに動くことがあります。メールを送る。データを書き換える。ファイルを消す。こうした操作を、AIが自分で決めて実行します。誤りがそのまま結果になり、気づいたときには、もう済んでいます。
危険性が増えるのは、AIが賢くなったからではありません。AIに手足を与えたからです。できることの範囲はAIエージェントで何ができるかの記事で整理していますが、できることが増えた分だけ、誤ったときに起きることも増えます。
導入前に把握する5つのリスク
AIエージェントのリスクは、次の5つに分けると整理しやすくなります。
| リスク | 起きること | 主な原因 |
|---|---|---|
| 誤操作 | 誤った相手への送信、誤った登録、不要な削除 | 指示の読み違い、誤った情報にもとづく判断 |
| 過大な権限 | 業務に関係のないデータやシステムまで操作される | 設定の手間を省いて、広い権限を渡している |
| 情報漏えい | 社内の情報が、見せてはいけない相手や社外に出る | 参照できる範囲が広い、出力の点検がない |
| 外部からの誘導 | 読み込んだ文書やWebページに仕込まれた指示に従ってしまう | 外から来た情報と、利用者の指示を区別できない |
| 費用と処理の暴走 | やり直しを繰り返し、利用料と処理が膨らむ | 回数や時間の上限を決めていない |
5つは、別々に起きるとは限りません。外から誘導されたAIエージェントが、広い権限を使って情報を社外に送る、というように重なります。そのため、1つずつ防ぐよりも、重なったときの被害を小さくする考え方が大切です。
誤操作はもっともらしい誤りから起きる
AIの誤りは、見た目では分かりにくいという特徴があります。人が迷ったときは、手が止まったり、誰かに聞いたりします。AIは、誤った内容でも、自信のある文章で進めます。
たとえば、同じ姓の取引先が2社あるとします。人であれば、どちらの会社かを確かめます。AIエージェントは、それらしいほうを選んで、そのまま送信することがあります。処理の報告には「送信しました」としか書かれないので、誤りに気づくのは、相手から連絡が来たときです。
誤操作を、AIの精度を上げることでなくそうとしても、ゼロにはなりません。誤りは起きるものとして、起きたときに被害が広がらない作りにします。
過大な権限が被害を広げる
被害の大きさを決めるのは、AIがどれだけ誤るかよりも、何を許しているかです。読むことしかできないAIエージェントは、誤っても何も壊しません。削除や送信まで許されていれば、1回の誤りが事故になります。
セキュリティの分野では、この問題に名前が付いています。AIを使ったアプリケーションの弱点を整理している団体のOWASPは、必要以上の機能、必要以上の権限、必要以上の自律性をAIに与えることを、主要なリスクの1つに挙げています。内容は、OWASPの解説(英語)で確認できます。
権限が広くなるのは、悪意からではありません。設定を細かく分ける手間を省き、管理者と同じ権限をそのまま渡してしまうからです。検証の段階で「とりあえず全部見られるようにしておく」と決めた設定が、本番まで残ることもよくあります。
情報漏えいが起きる3つの経路
情報漏えいは、経路を分けて考えると、対策を決めやすくなります。
- 社内での見えすぎ:AIエージェントが、利用者本人には見る権限のない文書を参照し、その内容を回答に含める
- 社外への送信:AIエージェントが作ったメールや登録内容に、社内の情報が混ざって外に出る
- サービスの提供元への送信:入力した内容が、利用しているAIのサービスに保存され、条件によっては学習に使われる
1つ目は、導入した会社が最初に気づく問題です。人事の評価や給与の文書が、社内の検索の対象に入っていた、という形で起きます。AIエージェントを入れる前から権限の設定が緩かった文書が、AIによって見つけやすくなるためです。
外部からの誘導は、これらの経路を悪用する手口です。仕組みと対策は、AIエージェントのプロンプトインジェクション対策の記事で詳しく整理しています。
過度な期待も導入のリスクになる
技術の面だけでなく、進め方にもリスクがあります。それが、過度な期待です。何でも任せられるという前提で始めると、対象の業務が広がり、確認の体制が追いつかなくなります。
期待が大きいほど、検証で思った結果が出なかったときに、やめる判断が遅れます。効果が見えないまま費用だけが続く、という状態は、事故と同じくらい避けたい結果です。導入の前に、何がどうなれば進めるのかを決めておくことも、リスクへの備えに含まれます。
AIエージェントのリスクに備える対策

指示文の工夫だけでは防げない
最初に思いつく対策は、AIへの指示文に「機密情報を出さないこと」「確認なしに送信しないこと」と書くことです。これは必要ですが、これだけでは足りません。
指示文は、AIへのお願いです。守られることが多いものの、必ず守られる保証はありません。長いやり取りの途中で抜け落ちることも、外から来た文章に上書きされることもあります。
確実に効くのは、仕組みで止める対策です。送信の権限を与えなければ、送信はできません。承認の画面を通らなければ実行されない作りにすれば、指示文がどうなっても、人の確認が入ります。対策は、指示文、権限、承認、停止の順に、確実さが増していきます。確実なものから先に決めてください。
操作を影響の大きさで分ける
すべての操作を同じ厳しさで扱うと、使いものにならなくなります。操作を、誤ったときの影響の大きさで分け、扱いを変えます。
| 操作の種類 | 例 | 扱い |
|---|---|---|
| 読むだけの操作 | 文書の検索、データの参照、要約 | 参照できる範囲を絞ったうえで、任せる |
| 取り消せる操作 | 文案の作成、社内の記録への仮の登録 | 任せる。記録を残し、あとから点検する |
| 取り消せない操作 | 社外への送信、支払い、削除、契約に関わる登録 | 人の承認を通してから実行する |
| 任せない操作 | 権限の変更、人事や法務の最終の判断 | AIエージェントの権限に含めない |
この表を、対象の業務に当てはめて作ることが、リスクの評価そのものです。操作を一覧にし、それぞれを4つのどれかに分けます。分けるのは、開発会社ではなく、業務を知っている発注する側です。
人の承認を入れる場面を決める
取り消せない操作には、人の承認を入れます。ただし、承認は、入れればよいというものではありません。数が多すぎると、担当者は内容を読まずに承認するようになり、形だけの手続きになります。
承認の画面に何を見せるかも決めます。「実行してよいですか」だけでは、判断できません。誰に、何を、どの情報にもとづいて行うのかを、承認する人が読める形で示します。送信であれば、宛先と本文の全文です。
承認する人も決めます。その操作の結果に責任を持てる人が承認します。AIエージェントを使っている本人が、自分の依頼を自分で承認するだけでよいのか、上長の承認が要るのかは、金額や相手によって分けます。
停止の措置を先に設計する
事故が起きたとき、最初に必要なのは、止めることです。止める方法が決まっていないと、開発会社に連絡して対応を待つあいだ、誤った動きが続きます。
決めておくのは、次の点です。
- 誰が止められるか:業務の担当者が、開発会社を待たずに止められるか
- どの単位で止められるか:1件だけ、1つの機能だけ、全体、のそれぞれ
- 自動で止まる条件:回数、処理時間、利用料の上限に達したとき
- 止めたあとの業務:AIエージェントなしで、人が業務を続ける手順
4つ目が抜けやすい項目です。止めたとたんに業務が回らなくなるのであれば、担当者は止める判断をためらいます。手作業に戻す手順を残しておくことが、止められる仕組みの一部になります。上限の決め方は、AIエージェントのオーケストレーションの記事で整理しています。
社内ルールに書き足す項目
仕組みの対策とあわせて、使う人のルールを決めます。生成AIの利用ルールをすでに持っている会社でも、AIエージェントについては書き足す項目があります。チャット型のAIのルールは、入力してよい情報と、出力の確認が中心だからです。
書き足すのは、AIエージェントに任せてよい業務と任せない業務、接続してよいシステム、承認が要る操作、誤った動きに気づいたときの連絡先です。個人が自分の判断で、業務のシステムにAIエージェントをつなぐことを認めるかどうかも、決めておきます。ルールの骨組みがまだない会社は、土台から作る必要があります。そのときは、禁止事項や申請と承認の流れなど10論点をそのまま埋められる生成AI社内利用ガイドライン雛形を土台にすると、論点の抜けを気にせずに、AIエージェントの項目を書き足すところから始められます。
ルールだけでなく、導入の準備そのものに抜けがないかも確かめておくと安心です。データの扱い、セキュリティ、運用の体制のどこが決まっていないかは、6領域50項目を自己採点するAI導入準備度チェックリストで点数にすると、対策を先に進める領域が分かります。
開発会社に確かめる質問
開発を依頼するときは、リスクへの備えを、提案の段階で聞いてください。答えの具体さで、経験の差が分かります。
- AIエージェントに与える権限は、操作ごとにどう分けますか
- 取り消せない操作の前に、人の承認を入れられますか。承認の画面には何が表示されますか
- 誤った動きに気づいたとき、こちらの担当者が止める方法はありますか
- 実行の記録は、何が、どのくらいの期間残りますか
- 外から読み込んだ文書に指示が仕込まれていた場合、どこで止まりますか
「AIが判断するので大丈夫です」という答えは、対策の説明になっていません。権限、承認、停止、記録のそれぞれについて、仕組みとしてどう作るのかを説明してもらいます。