AIセキュリティのフレームワークを調べると、OWASP、NIST、AI事業者ガイドライン、ISO/IEC 42001など、名前の似た資料が並びます。どれも「AIを安全に使うための枠組み」と説明されますが、何を決める資料なのかが違い、全部をそのままチェック欄に写しても、自社で何を優先するかは決まりません。
この記事では、AIセキュリティのフレームワークを、目的で分けて整理します。OWASPのLLMトップ10、NISTのAIリスクマネジメントフレームワーク、総務省と経済産業省のAI事業者ガイドライン(第1.2版)、AISIの資料などを手がかりに、使い分け方と、自社の判断に落とし込む手順、発注の要件に書くときの確認点を説明します。特定のフレームワークを推奨する記事ではありません。自社の目的に合うものを、発注側が選べるようにするための記事です。
この記事のポイント
- フレームワークは、リスクの一覧、リスク管理の進め方、事業者の行動指針、技術的対策の指針、評価の手引き、認証できる管理の規格の6種類に分かれ、目的が違う
- AI事業者ガイドラインは非拘束的なソフトローで、NISTのAI RMFも自主的な利用を想定している。義務としてではなく、考え方の土台として使う
- 日本のAI事業者ガイドラインとNISTのAI RMFには、AISIが公開している対応表があり、複数を並べて自分で対応表を作る前に使える
- リスクの一覧は、チェック欄に転記するだけでは足りず、業務データの重要度と利用範囲を掛け合わせて、自社の優先度と残るリスクを決める
目次
AIセキュリティのフレームワークを比べる前の確認
フレームワークという言葉は、リスクを数え上げた一覧にも、管理の手順書にも、認証の規格にも使われます。比べる前に、それぞれが何を決める資料なのかを、この章で整理します。
フレームワークは目的で6種類に分かれる
名前が似ていても、答えてくれる問いは違います。主な資料を、目的で分けると次のようになります。
| 種類 | 主な資料 | 答える問い |
|---|---|---|
| リスクの一覧 | OWASP Top 10 for LLM Applications(2025年版) | 生成AIのアプリには、どんなリスクがあるか |
| リスク管理の進め方 | NIST AI RMF 1.0、生成AI向けのプロファイル(NIST AI 600-1) | AIのリスクを、組織としてどう管理するか |
| 事業者の行動指針 | AI事業者ガイドライン(総務省・経済産業省、第1.2版) | AIを開発、提供、利用する事業者は、何に取り組むか |
| 技術的対策の指針 | 総務省のAIのセキュリティ確保のための技術的対策に係るガイドライン | AIシステムの脅威に、どんな技術的対策があるか |
| 評価の手引き | AISIの、AIセーフティに関する評価観点ガイド、レッドチーミング手法ガイド | AIの安全性を、どう評価し、試すか |
| 認証できる管理の規格 | ISO/IEC 42001(AIの管理システムの国際規格) | AIの管理の仕組みを、第三者に示すには何が要るか |
OWASPのリストは、2025年版でプロンプトインジェクション(LLM01)、機密情報の漏えい(LLM02)、過剰な権限(LLM06)、システムプロンプトの漏えい(LLM07)など、10項目を挙げています。NISTのAI RMFは、AIのリスクを個人、組織、社会の観点から管理しやすくするための枠組みで、Govern、Map、Measure、Manageの4つの機能で構成されます。2024年7月26日には、生成AI特有のリスクを特定するための、生成AI向けのプロファイル(NIST AI 600-1)が公表されました。
ISO/IEC 42001は、AIの管理システムに関する国際規格で、GoogleのGeminiやMicrosoftのCopilotの公式ページで、取得している認証の1つとして挙げられています。リスクの一覧や指針と違い、認証という形で第三者に示せる点が特徴です。
義務ではなく、考え方の土台として使う
これらは、法令の義務を直接定めたものではありません。AI事業者ガイドラインは、自主的な取り組みを促す、非拘束的なソフトローとして位置づけられています。NISTのAI RMFも、自主的な利用を想定していると、NISTのページに書かれています。
義務ではないからこそ、どれをどこまで使うかは、自社が決めます。取引先や発注元から「ガイドラインに準拠してください」と求められたときも、どの資料の、どの版の、どの項目なのかを確かめます。版と日付が違えば、中身が違うためです。AI事業者ガイドラインは、2025年3月の第1.1版の後、2026年3月31日に第1.2版が公表されています。NISTのAI RMFも、ページには、改訂が進められていると書かれています。
日本の指針とNISTには対応表がある
複数のフレームワークを並べて、自分で対応表を作るのは、手間がかかります。AISI(AIセーフティ・インスティテュート)は、米国NISTのAIリスクマネジメントフレームワークの日本語訳(2024年7月4日)と、AI事業者ガイドラインとNISTのAI RMFの対応表(クロスウォーク)を公開しています。
国内の取引先に説明するときは、AI事業者ガイドラインの項目で説明し、海外の取引先や発注元には、NISTの用語で示す、といった使い分けができます。対応表がある組み合わせは、新しく表を作らずに、公開されているものを使ってください。AIセキュリティの公的な資料の使い分けは、AIセキュリティのガイドラインを、総務省とIPAの資料の使い分けとして整理した記事でも説明しています。
AIセキュリティのフレームワークの選び方と使い方
種類が分かれたら、自社の目的に合うものを選び、自社の判断に落とし込みます。この章では、選ぶ問い、リスクの一覧を使うときの注意、発注の要件に落とすときの確認点を説明します。
選ぶときの3つの問い
フレームワークは、次の3つの問いに答えると、絞れます。
- 何を決めたいか:リスクを洗い出したいのか、管理の体制を作りたいのか、発注の要件を書きたいのか、試験をしたいのか
- 誰が使うか:AIを開発する会社か、提供する会社か、利用する会社か。AI事業者ガイドラインは、この3つの主体で整理されています
- いつの版か:版や日付が、自社の取引先が参照するものと一致しているか
たとえば、発注側の会社が、開発会社に依頼する要件を書きたいときは、リスクの一覧と、技術的対策の指針を、組み合わせます。体制と管理の仕組みを作りたいときは、NISTのAI RMFや、AI事業者ガイドラインのガバナンスの章が、考え方の土台になります。導入前の評価の進め方は、AIシステムのセキュリティ評価を、発注前に確認する項目として整理した記事で説明しています。
チェック欄に転記するだけでは足りない理由
リスクの一覧を、そのままチェック欄に写して、「対策済み」「未対応」をつけても、事業上の危険度は分かりません。同じ項目でも、自社のAIが扱う情報や、使う範囲によって、重みが変わるからです。たとえば、システムプロンプトの漏えいは、社内の文書検索のAIと、外部の顧客が使うAIとでは、影響が違います。
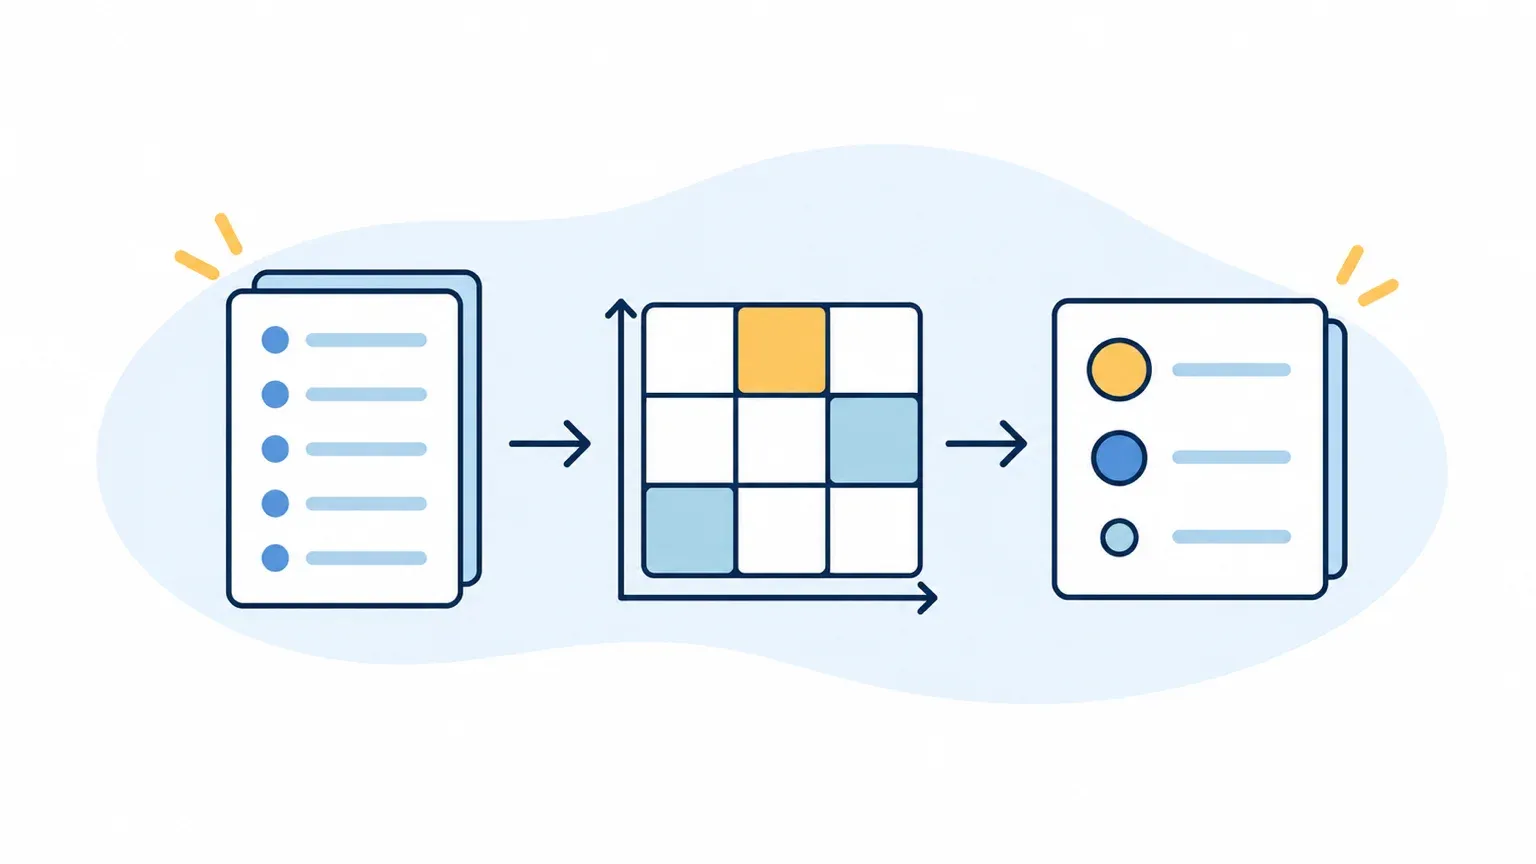
自社の判断に落とし込む手順は、次の3つです。
- リスクの項目を、自社のAIに当てはめる:入力する情報、外部との接続、AIにできる操作のどれに関わるかを書く
- 業務データの重要度と、利用範囲を掛け合わせる:個人情報や機密を扱い、社外の人も使うAIほど、優先度を上げる
- 残るリスクを書き出す:対策を実装しても、残るリスクは、事業として受け入れられるかを決める
特に、3つ目の、残るリスクの判断は、開発会社ではなく、発注側が行います。対策が実装されていても、AIの性質上、脅威を完全には排除できないとされているためです。自社が入力する情報や、使う人の範囲が、まだ決まっていないときは、AI導入準備度チェックリスト(6領域50項目)で足りない領域を確かめ、決める順番を整理できます。
発注の要件に落とすときの確認点
AIの開発や導入を頼むときに、「ガイドラインに準拠する」とだけ書くと、何を実施するのかが決まりません。要件には、次の項目を書きます。
- 参照する資料と版:資料の名前、版、日付。たとえば、AI事業者ガイドライン第1.2版
- 対応する項目:資料のどの項目を、このシステムで実施するのか。実施しない項目と、その理由
- 実施した証跡:実施したことを示す記録の種類と、納品のときに受け取る形
- 見直しのきっかけ:資料が改訂されたときや、AIの基盤モデルを変えたときに、見直す担当と期限
- 責任の分け方:開発会社と自社で、どの項目を、どちらが担うか
この要件を、複数の開発会社に同じ条件で示すと、提案を比べられます。要件を書き出すときは、RFP(提案依頼書)テンプレートの非機能要件の欄に、上の項目を追記すると、各社の提案を同じ条件で比べられます。実施した証跡を、運用の中で確かめる方法は、AIシステムのセキュリティ監査を、確認するログと証跡として整理した記事で説明しています。
選んだ結果を社内の台帳に残す
フレームワークを選んだら、選んだことと、その使い方を、社内の台帳に残します。担当者が変わっても、取引先に聞かれても、何に沿って何をしているのかを説明できるようにするためです。台帳には、次の5つの項目があれば足ります。
- 参照している資料:名称、版、日付、参照するページ
- 使う目的:リスクの洗い出し、管理の体制、発注の要件のどれのためか
- 対応する社内の文書:利用ルール、権限の設計、委託先との契約のどれにあたるか
- 担当者と責任者:誰が内容を更新し、誰が最終的に判断するか
- 見直しの日:資料の改訂や、AIの利用範囲の変更があったときと、定期の見直しの時期
台帳は、一枚の表で足ります。資料ごとに1行を作り、資料が複数あっても、同じ形で管理します。私の感覚では、資料の数よりも、見直しの日が空欄のまま放置されることのほうが、実際の問題になります。見直しの日は、必ず埋めてください。
よくある質問
- Q. どのフレームワークを選べば、間違いありませんか?
- A. 1つに決める必要はありません。目的で分けて、リスクの洗い出しにはリスクの一覧、管理の仕組みにはNISTやAI事業者ガイドライン、というように使い分けます。取引先が参照している資料があれば、それを優先します。
- Q. ISO/IEC 42001を取得していれば、安全だと言えますか?
- A. 言えません。この規格は、AIの管理の仕組みを示すもので、個々のAIシステムの安全性そのものを保証するものではありません。取得している範囲(どのサービスや機能が対象か)を、確かめてください。
- Q. フレームワークは、英語のままで使えますか?
- A. NISTのAI RMFは、AISIが日本語訳を公開しています。AI事業者ガイドラインとの対応表もあります。社内や取引先に説明するときは、日本語訳の用語に合わせると、食い違いが減ります。